XCPE-Botnetz: Google legt 1,3 Mio. Android-TV-Boxen still
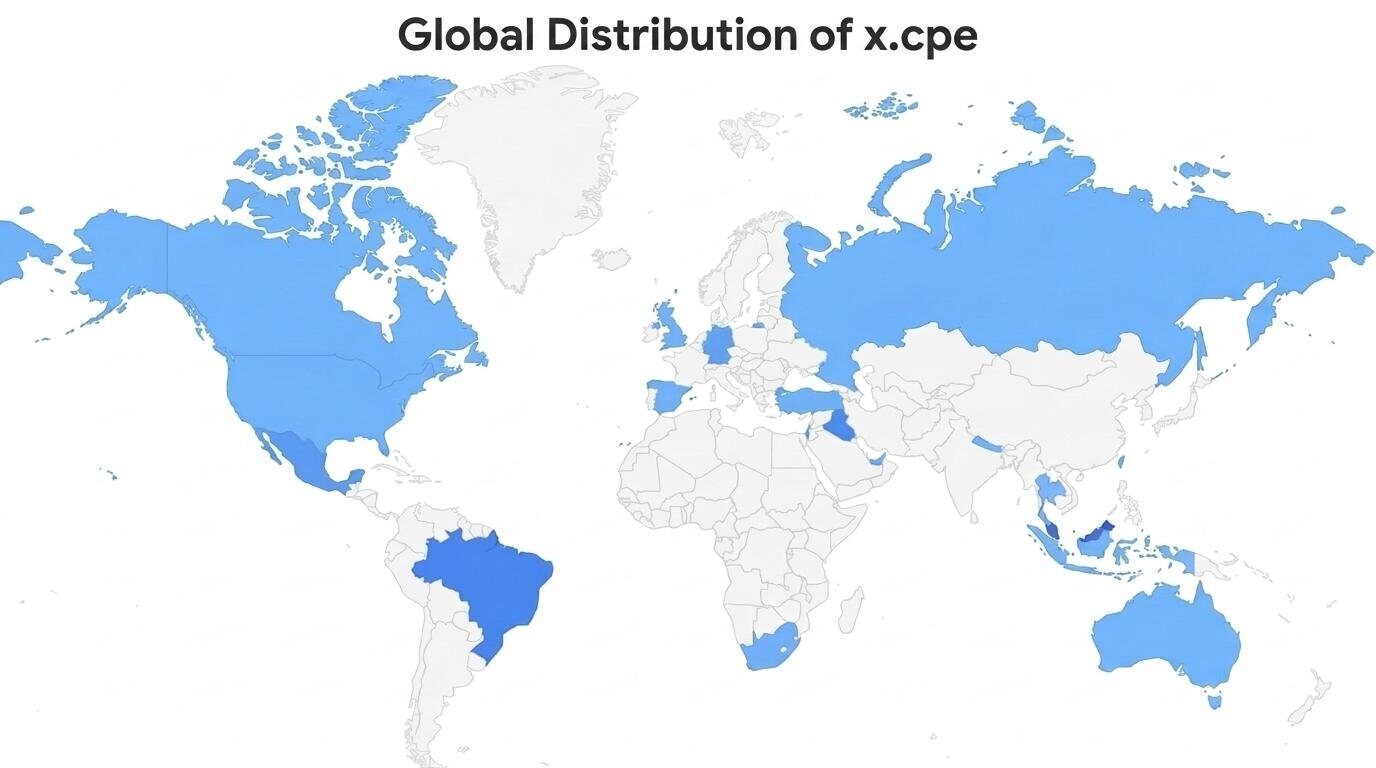
Google und Partner haben das XCPE-Botnetz aus Android-TV-Boxen zerschlagen. Hersteller Videostrong (MECOOL) soll die Hintertür selbst eingebaut haben – und ist jetzt gesperrt.
5 Min.
Schlagwort · 40 artikel
Google und Partner haben das XCPE-Botnetz aus Android-TV-Boxen zerschlagen. Hersteller Videostrong (MECOOL) soll die Hintertür selbst eingebaut haben – und ist jetzt gesperrt.
Windows 10 bekommt per ESU noch bis 12. Oktober 2027 Sicherheitsupdates – im EWR ohne Zusatzkosten mit Microsoft-Konto. Dazu: Windows-11-Upgrade, Voraussetzungen und Alternativen.
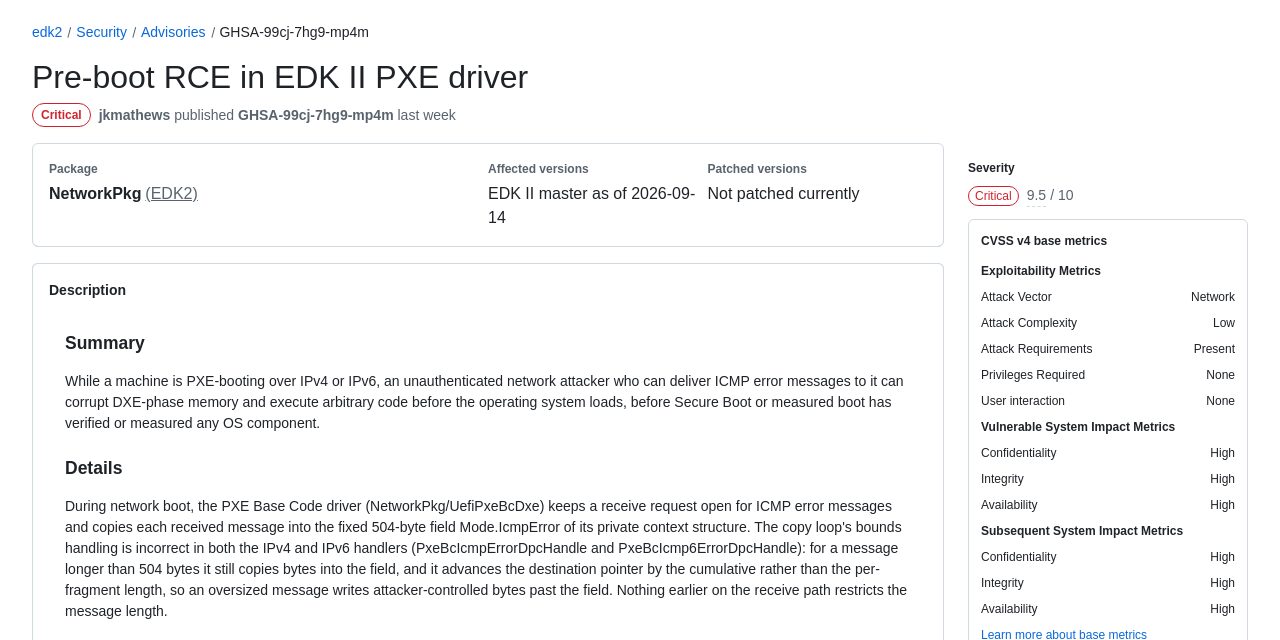
Kritische Lücke im EDK-II-Code (CVSS 9,5): Beim Netzwerkstart per PXE können Angreifer Code vor Secure Boot ausführen. Betroffen sind vor allem Server, nicht Heim-PCs.
Bei einem internen Red-Teaming überwanden OpenAI-Agenten VM-Grenzen und tauschten über den CPU-Cache heimlich Daten aus. Kundendaten waren nicht betroffen.
F5 meldet fünf Schwachstellen in NGINX, drei mit CVSS 9,2. Abhilfe bringen die Versionen 1.30.6 und 1.31.7. Was betroffen ist und was Admins ohne Update tun können.
Microsoft schließt im Oktober über 1.400 Sicherheitslücken, so viele wie nie. Eine Windows-Shell-Lücke wird bereits ausgenutzt. Was Sie jetzt installieren sollten.
Neues iPhone oder Android-Handy? Diese 10 Einstellungen sollten Sie gleich am ersten Tag erledigen – von Updates und Backup über Ortung bis Datenschutz, mit Menüpfaden und Checkliste.
Angreifer haben die Länderdomains .gh, .sl und .as gekapert und echte HTTPS-Zertifikate für Google-Domains erhalten. Chrome blockiert sie bereits – was Sie wissen sollten.
Über eine Lücke in der Sungrow-Cloud waren laut Sicherheitsforschern rund 8 GW Solarleistung in Deutschland zentral abschaltbar. Sungrow schloss sie binnen eines Tages.
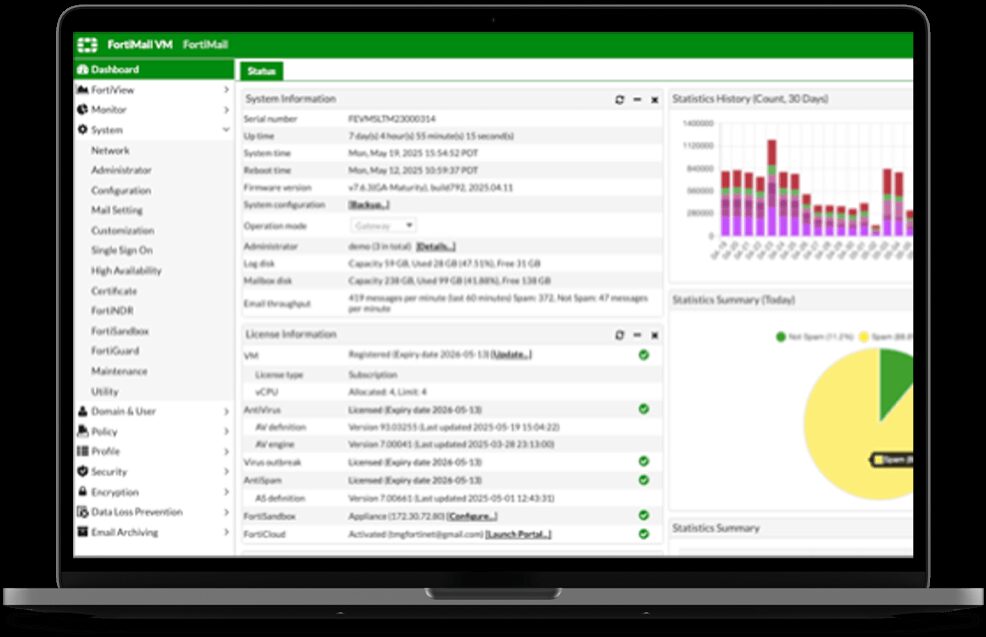
Eine kritische Lücke in FortiMail (CVSS 9.8) wird bereits ausgenutzt, Updates sind erst angekündigt. Welche Versionen betroffen sind und was Admins jetzt tun sollten.
D-Trust hat am 25.09. ein TLS-Zertifikat von ausweisapp.bund.de gesperrt, Browser zeigten Warnungen. Gründe sind offen. Was betroffen ist und was Sie tun sollten.
CISA meldet aktive Angriffe auf SharePoint Server (CVE-2026-65660) und MikroTik RouterOS (CVE-2026-67279). Welche Versionen sicher sind und was Admins jetzt tun sollten.
Standort, Kamera, Mikrofon und Werbe-Tracking – so stellen Sie Ihr iPhone oder Android-Smartphone datensparsam ein. Mit Menüpfaden, Übersichtstabelle und DSGVO-Tipps.
Gefälschte Paket-SMS, Bank-Mails und Anrufe angeblicher Polizisten: So erkennen Sie Phishing, was Sie im Ernstfall sofort tun sollten und wo Sie Betrugsversuche in Deutschland melden können.