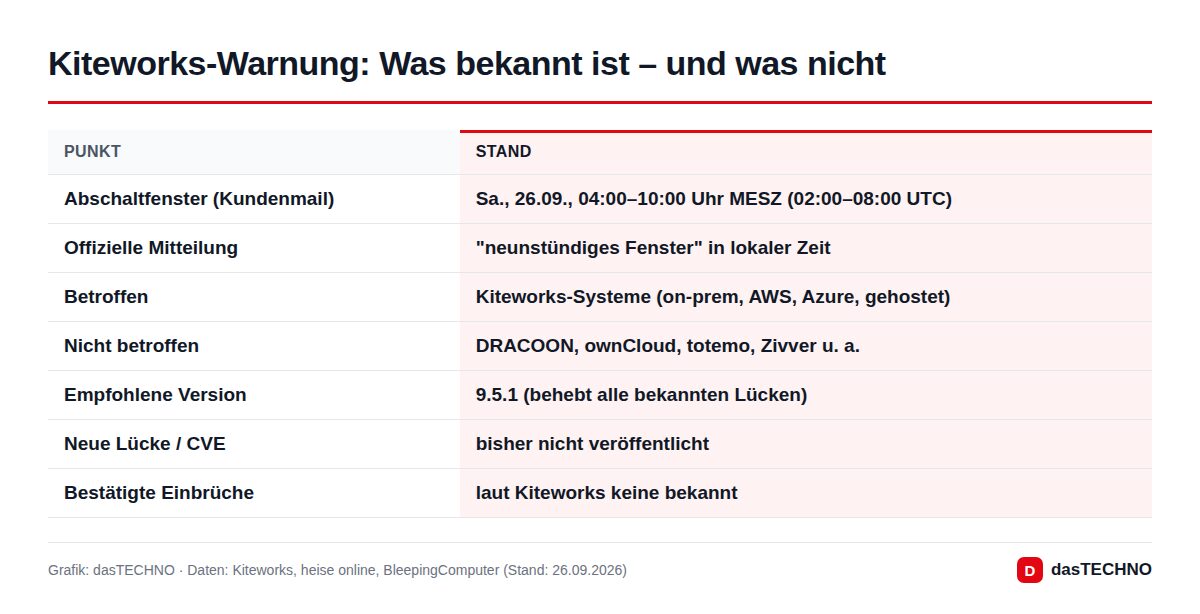
Der US-Anbieter Kiteworks hat seine Kunden weltweit aufgefordert, ihre Kiteworks-Server am Wochenende vorsorglich abzuschalten. Auslöser war nach Angaben des Unternehmens ein „glaubwürdiger“ Hinweis von Strafverfolgungsbehörden, dass ein Angriff auf Kiteworks-Systeme unmittelbar bevorstehen könnte. Für Mitteleuropa nannte die Kundenmail Samstag, 26. September, 4 bis 10 Uhr MESZ. Dieses Fenster ist inzwischen vorbei – eine neue Sicherheitslücke hat Kiteworks bis Samstagnachmittag aber nicht veröffentlicht.
Kiteworks betont, es handle sich um eine reine Vorsichtsmaßnahme. Einen Einbruch bei sich oder bei Kunden kenne man derzeit nicht. Welche Behörde die Warnung weitergegeben hat und welche Tätergruppe dahinterstecken soll, sagt das Unternehmen nicht.
Was genau hat Kiteworks empfohlen?
Kiteworks verkauft Software für den geschützten Austausch sensibler Dateien und E-Mails, etwa Managed File Transfer (MFT), sichere Formulare und einen E-Mail-Schutz-Gateway. Kunden sind vor allem Behörden, Banken, Versicherungen, Gesundheitswesen und Industrie.
Laut der offiziellen Mitteilung vom 25. September gilt:
- Selbst betriebene Systeme (im eigenen Rechenzentrum, bei AWS oder Azure) sollen die Kunden im empfohlenen Zeitraum selbst herunterfahren.
- Von Kiteworks gehostete Systeme schaltet der Hersteller selbst ab, Kunden müssen nichts tun.
- Wer Version 9.5.1 einsetzt, hat laut Hersteller sämtliche bisher bekannten Schwachstellen geschlossen.
Nach Berichten von heise und BleepingComputer, die die Kundenmail einsehen konnten, sollten Admins die Server auch dann abschalten, wenn sie nicht direkt aus dem Internet erreichbar sind, und zwar schon vor Beginn des Fensters. Offenbar ist unklar, über welchen Weg ein Angriff laufen könnte.
Sechs oder neun Stunden?
Hier widersprechen sich die Angaben. Die Kundenmail von Sicherheitschef Frank Balonis nannte ein sechsstündiges Fenster von 02:00 bis 08:00 Uhr UTC, also 4 bis 10 Uhr deutscher Zeit (New York: Freitag 22 Uhr bis Samstag 4 Uhr). In der öffentlichen Pressemitteilung ist dagegen von einem neunstündigen Zeitraum in der jeweiligen Ortszeit die Rede. Wer unsicher ist, sollte sich an die direkt erhaltene Kundenmail halten – sie ist für den eigenen Vertrag maßgeblich.
Balonis erklärte, man habe „aus übergroßer Vorsicht“ die Kunden direkt informiert und das Abschaltfenster empfohlen.
Warum ist das für Deutschland relevant?
Kiteworks ist in Deutschland stärker vertreten, als der Name vermuten lässt. Laut heise und Born City setzen unter anderem mehrere Landesbanken, Versicherungen, eine Mediengruppe, Beratungsfirmen und Autozulieferer die Software ein. Das BSI und das BKA haben Anfragen zu dem Vorgang zunächst nicht beantwortet.
Zudem gehören seit 2023 zwei bekannte deutsche Anbieter zur Kiteworks-Gruppe: der Regensburger Cloud-Speicher DRACOON und die Nürnberger Filesharing-Software ownCloud. Beide sind laut der Mitteilung nicht betroffen, ebenso totemo, Zivver, Maytech und weitere Marken des Konzerns. Wer also „nur“ DRACOON oder ownCloud nutzt, musste nichts abschalten.
Die Folgen einer solchen Abschaltung sind real: Laut TechCrunch berichtete ein Kunde aus dem Gesundheitswesen, dass der Austausch zwischen Ärzten und Patienten sich durch den Stopp verzögerte. Viele Firmen dürften das Wochenendfenster gewählt haben, weil dann weniger Dateien ausgetauscht werden.
Was sollten Admins jetzt tun?
Da es noch keinen Patch für eine neue Lücke gibt, bleibt nur Vorsicht:
- Version prüfen: Läuft 9.5.1? Falls nicht, zuerst aktualisieren.
- Kundenmail und Support-Portal verfolgen: Kiteworks hat angekündigt, Kunden direkt zu informieren. Ob und wann ein weiteres Fenster nötig ist, ist offen.
- Logs sichern und prüfen: Ungewöhnliche Anmeldungen, neue Admin-Konten oder große ausgehende Datenmengen rund um das Wochenende sind Warnsignale.
- Erreichbarkeit einschränken: Wenn möglich, den Zugriff aus dem Internet auf bekannte Partner-IP-Adressen begrenzen.
- Security-Advisories beobachten: Auf der offiziellen GitHub-Seite von Kiteworks stammen die jüngsten Hinweise bisher aus Mai 2026; ein neuer Eintrag wäre das Signal für einen Patch.
Hintergrund: MFT-Software im Visier
Die Nervosität hat einen Grund. Kiteworks hieß früher Accellion. 2020/21 nutzten Kriminelle Zero-Day-Lücken im alten Accellion File Transfer Appliance (FTA), um bei Hunderten Organisationen Daten zu stehlen und Lösegeld zu fordern. Die Ransomware-Gruppe Clop griff später auch GoAnywhere MFT, MOVEit Transfer und Cleo an – jedes Mal mit großen Datenabflüssen. Dateiübertragungsserver sind ein lohnendes Ziel, weil dort gebündelt vertrauliche Dokumente liegen.
Ob hinter der aktuellen Warnung dieselbe Gruppe steckt, ist nicht bekannt. Mit ähnlichen Vorfällen haben wir uns zuletzt bei den aktiv ausgenutzten SharePoint- und MikroTik-Lücken und der Roundcube-Lücke CVE-2026-48842 beschäftigt.
Häufige Fragen
Muss ich meine Kiteworks-Server weiter ausgeschaltet lassen?
Kiteworks hat nur das Fenster am Samstag empfohlen. Eine Empfehlung für eine längere Abschaltung gibt es bisher nicht. Maßgeblich sind die direkten Hinweise des Herstellers an Ihr Unternehmen.
Sind DRACOON und ownCloud betroffen?
Nein. Laut Kiteworks betrifft die Warnung nur Kiteworks-Systeme, nicht die zugekauften Marken DRACOON, ownCloud, totemo oder Zivver.
Gibt es schon einen Patch?
Für eine neue Lücke nicht. Version 9.5.1 schließt laut Kiteworks alle bisher bekannten Schwachstellen. Ein CVE zu einer neuen Lücke ist bislang nicht veröffentlicht.
Wurden Daten gestohlen?
Nach Angaben von Kiteworks ist kein kompromittiertes System bekannt. Bestätigte Angriffe gibt es derzeit nicht.