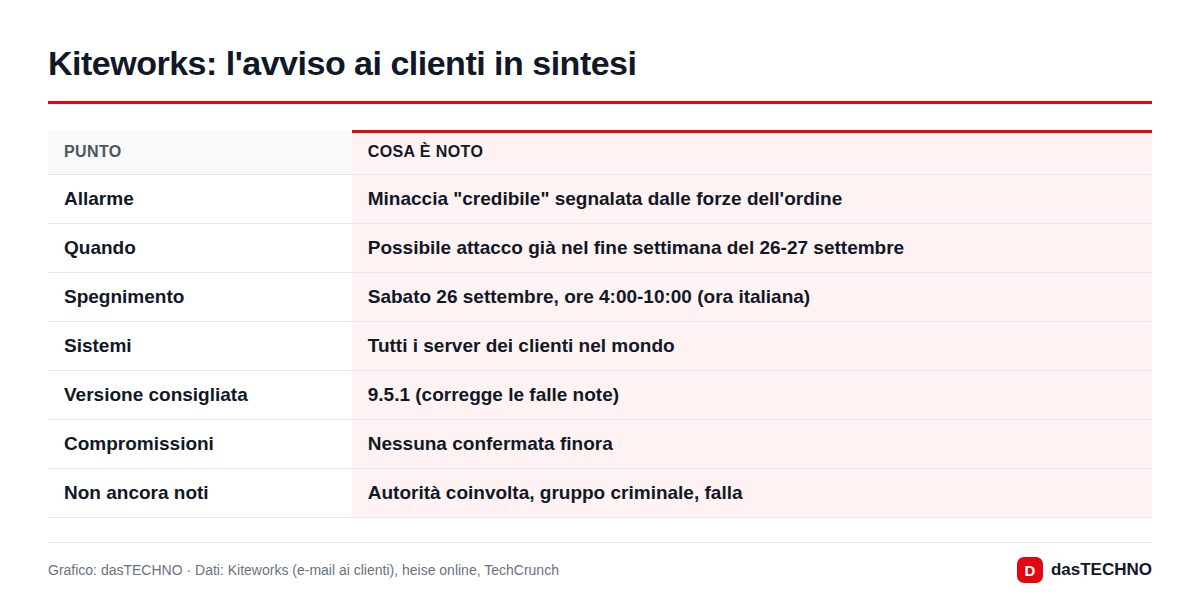
Kiteworks, società statunitense che vende piattaforme per lo scambio sicuro di file e dati sensibili, ha chiesto a tutti i clienti di spegnere i propri server Kiteworks durante il fine settimana. Il motivo: le forze dell'ordine hanno segnalato all'azienda che un gruppo criminale potrebbe attaccare i sistemi dei clienti già da sabato 26 settembre 2026. La finestra di spegnimento consigliata va dalle 4:00 alle 10:00 ora italiana (5:00-11:00 in Turchia).
L'avviso è stato inviato ai clienti via e-mail venerdì 25 settembre ed è stato reso noto per primo dalla testata tedesca heise online, che ne ha verificato l'autenticità. Poco dopo l'azienda ha confermato la situazione a TechCrunch.
Aggiornamento (26 settembre, 16:20 ora italiana): la finestra di spegnimento di sabato mattina è terminata. Fino a questo momento Kiteworks non ha pubblicato né una nuova vulnerabilità né una patch: sulla pagina GitHub degli avvisi di sicurezza le voci più recenti risalgono a maggio 2026 e non risulta alcun CVE nuovo. Nel frattempo l'azienda ha diffuso un comunicato ufficiale con alcuni dettagli in più, riassunti qui sotto.
Cosa dice il comunicato ufficiale
Nel comunicato stampa del 25 settembre Kiteworks spiega che l'informazione arriva da autorità federali di intelligence e che un attore malevolo potrebbe tentare di colpire "alcuni" sistemi Kiteworks. Le istruzioni cambiano a seconda di dove gira il software:
| Tipo di installazione | Chi spegne | Cosa fare |
|---|---|---|
| Gestita dal cliente (server propri, AWS, Azure) | Il cliente | Spegnere nella finestra indicata |
| Ospitata da Kiteworks | Kiteworks | Nessuna azione richiesta |
| DRACOON, ownCloud, Zivver, totemo, Maytech e altri marchi del gruppo | — | Non coinvolti |
C'è però una discrepanza sulla durata. L'e-mail ai clienti, secondo BleepingComputer e heise, indicava sei ore, dalle 02:00 alle 08:00 UTC (cioè 4-10 in Italia). Il comunicato pubblico parla invece di una finestra di nove ore nel fuso orario locale del cliente. Per il proprio contratto conta l'e-mail ricevuta direttamente dal fornitore; in caso di dubbio Kiteworks rimanda al supporto.
Cosa ha scritto Kiteworks ai clienti
Secondo l'e-mail firmata dal responsabile della sicurezza (CISO) Frank Balonis, l'azienda ha ricevuto informazioni di intelligence ritenute credibili che indicano un attacco imminente contro i sistemi Kiteworks. La raccomandazione vale per tutte le installazioni dei clienti nel mondo, indipendentemente dalla versione in uso e dal fatto che il server sia raggiungibile da Internet o meno. Chi può, secondo heise, dovrebbe spegnere anche prima dell'orario indicato.
Balonis ha definito l'avviso "preventivo" e ha precisato a TechCrunch che Kiteworks non è a conoscenza di compromissioni dei propri sistemi. Tutte le vulnerabilità note sono corrette nella versione 9.5.1, che l'azienda consiglia di installare. La preoccupazione riguarda però una falla ancora sconosciuta, cioè una possibile vulnerabilità zero-day per la quale non esiste una patch.
Cosa non sappiamo ancora
Diversi punti restano aperti. Kiteworks non ha indicato quale autorità l'abbia avvisata (il comunicato parla solo genericamente di autorità federali) né quale gruppo sarebbe dietro la minaccia. Interpellati da TechCrunch, l'FBI ha preferito non commentare e un portavoce della CISA, l'agenzia statunitense per la cybersicurezza, non ha voluto rilasciare dichiarazioni ufficiali; in Germania non si sono espressi subito né l'ufficio federale per la sicurezza informatica (BSI) né la polizia criminale federale (BKA). Non è noto nemmeno se, ora che la finestra di sabato mattina è passata, i server possano restare accesi senza rischi o se arriveranno nuove istruzioni: al momento dell'aggiornamento non ne sono state pubblicate.
Chi usa Kiteworks e perché conta anche in Italia
La piattaforma serve a inviare file di grandi dimensioni e documenti riservati tramite web, e-mail protetta e trasferimento gestito (MFT). Secondo TechCrunch conta migliaia di clienti in sanità, tecnologia, istruzione, automotive e pubblica amministrazione; online risultano raggiungibili almeno mille server Kiteworks. Heise cita tra gli utenti tedeschi banche regionali, assicurazioni, gruppi editoriali, società di consulenza e fornitori dell'automotive.
Per le organizzazioni italiane che usano Kiteworks, ora che la finestra è chiusa, la sequenza pratica è questa:
- Verificare se l'azienda o i suoi fornitori usano un'istanza Kiteworks (anche per lo scambio di documenti con clienti e partner). Chi usa solo DRACOON o ownCloud non è interessato.
- Controllare la versione prima o subito dopo la riaccensione: se non è la 9.5.1, aggiornare.
- Conservare e analizzare i log di accesso e di download del weekend, alla ricerca di accessi insoliti, nuovi account amministrativi o grandi trasferimenti in uscita.
- Limitare l'esposizione: dove possibile, consentire l'accesso da Internet solo agli indirizzi IP dei partner noti.
- Seguire le comunicazioni di Kiteworks e la pagina GitHub degli avvisi: una nuova voce lì sarebbe il segnale dell'arrivo di una patch.
Le realtà che rientrano nella direttiva NIS2 ricordino che, se emergono segni di un incidente significativo, scatta l'obbligo di notifica al CSIRT Italia, con un preallarme entro 24 ore. Per ora, però, un'intrusione non è stata confermata. Chi gestisce altri sistemi esposti su Internet trova sul nostro sito anche il caso della falla Roundcube CVE-2026-48842, già sfruttata negli attacchi.
Perché l'allarme viene preso sul serio
Kiteworks è il nome che Accellion ha adottato alla fine del 2021. Proprio all'inizio di quell'anno, un gruppo di estorsori aveva sfruttato alcune falle del vecchio software di trasferimento file di Accellion (FTA) per colpire centinaia di organizzazioni, rubare dati e chiedere riscatti. Negli anni successivi campagne simili hanno preso di mira altri prodotti dello stesso tipo: il caso più noto è MOVEit nel 2023, attribuito alla banda Cl0p. Heise nota che lo schema, falle sconosciute in software che custodiscono grandi quantità di dati aziendali, è lo stesso.
Uno spegnimento preventivo imposto a tutta la base clienti è una misura rara: significa diverse ore senza scambio di file per aziende ed enti, ma costa molto meno di un furto di dati. I primi effetti si vedono già: un cliente del settore sanitario, che ha spento il server subito dopo l'avviso, ha riferito a TechCrunch ritardi nelle comunicazioni tra medici e pazienti. Quello che deciderà la portata della vicenda sarà l'eventuale comparsa di dettagli tecnici sulla falla e di una patch dedicata. Seguiremo gli sviluppi, come fatto per lo zero-day BigDiskBuster in Microsoft Defender.
Domande frequenti
Kiteworks è stato violato?
Al momento no, secondo l'azienda. Kiteworks parla di un avviso preventivo basato su informazioni delle forze dell'ordine e dice di non essere a conoscenza di sistemi compromessi.
Quando andavano spenti i server? Bisogna tenerli spenti ancora?
L'e-mail ai clienti indicava sabato 26 settembre 2026 dalle 4:00 alle 10:00 ora italiana; il comunicato pubblico parla di nove ore in ora locale. Finora Kiteworks non ha raccomandato uno spegnimento più lungo: valgono le istruzioni ricevute direttamente dal fornitore.
DRACOON e ownCloud sono coinvolti?
No. Secondo Kiteworks l'avviso riguarda solo i sistemi Kiteworks, non i marchi acquisiti come DRACOON, ownCloud, Zivver o totemo.
Basta aggiornare alla versione 9.5.1?
No. La 9.5.1 corregge le falle già note, ma il timore riguarda una vulnerabilità sconosciuta. Per questo lo spegnimento è raccomandato a prescindere dalla versione.
Riguarda i privati?
Non direttamente: Kiteworks è un prodotto per aziende ed enti. Un privato può essere coinvolto solo se i suoi dati sono stati scambiati tramite una di queste piattaforme.