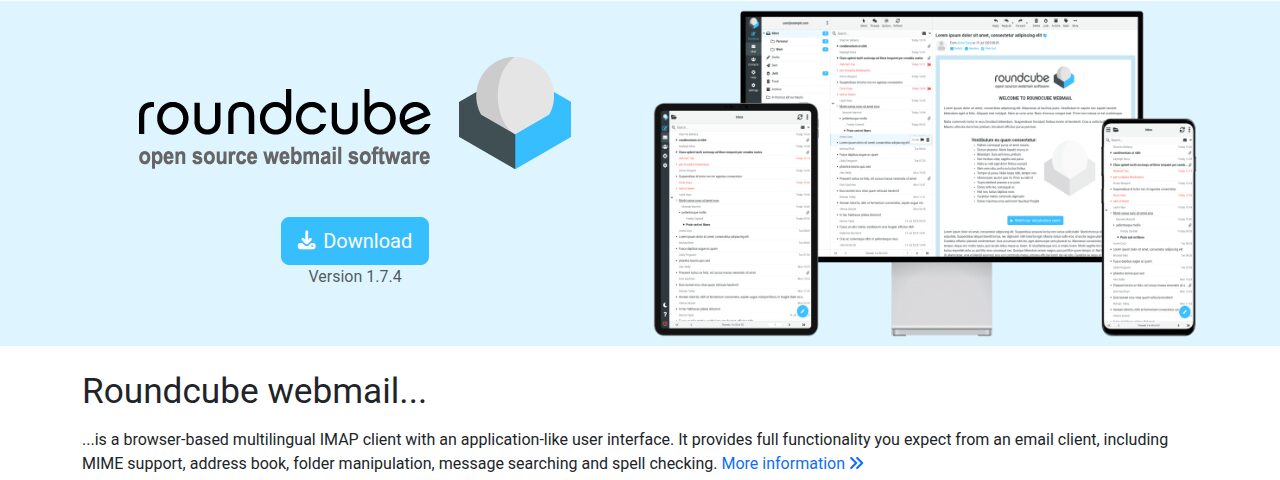
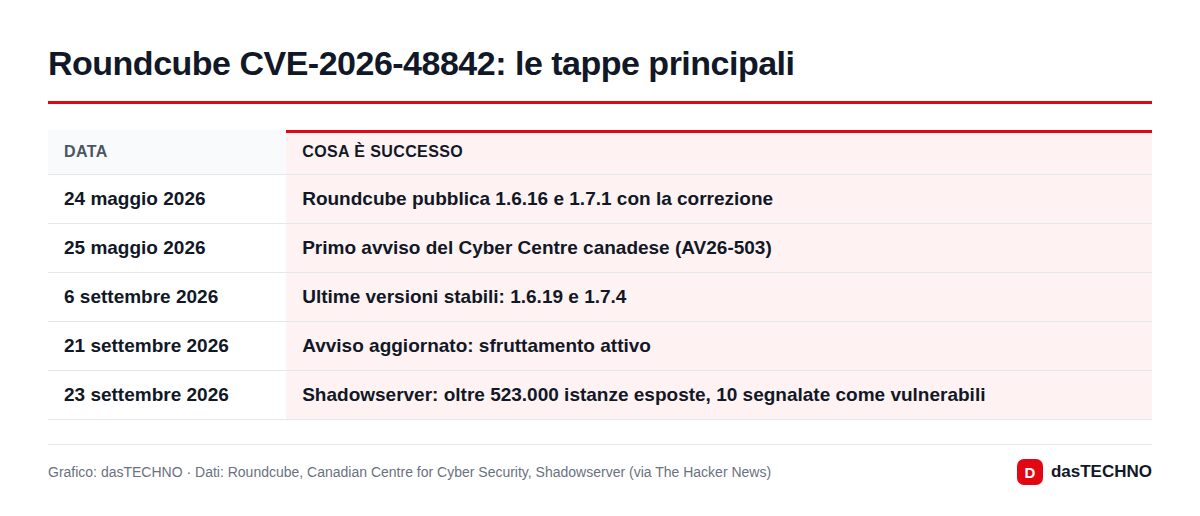
Roundcube, uno dei programmi di webmail open source più usati da provider di hosting, università e aziende che gestiscono la propria posta, ha una vulnerabilità che gli attaccanti stanno già sfruttando. Si tratta della CVE-2026-48842, una SQL injection che non richiede login e che ha un punteggio CVSS di 8,1 su 10. La correzione esiste da quattro mesi, ma il 21 settembre il Centro canadese per la sicurezza informatica (Cyber Centre) ha aggiornato il proprio avviso segnalando sfruttamento attivo. Per chi amministra un server con Roundcube, il momento di aggiornare è adesso.
Che cosa permette di fare la falla?
Il difetto si trova nel plugin virtuser_query, un componente opzionale che traduce l'indirizzo email inserito al login nel nome della casella di posta, interrogando un database con una query configurata dall'amministratore. Secondo il bollettino di Roundcube, un controllo sulle barre rovesciate nella funzione PHP preg_replace() poteva essere aggirato: così i caratteri che dovevano essere neutralizzati finivano dentro la query SQL.
In pratica un attaccante, senza avere un account, può far eseguire comandi arbitrari al database collegato a Roundcube. Le fonti indicano come possibili conseguenze la lettura di credenziali, messaggi salvati e rubriche, oltre alla manomissione dei dati. Il punteggio non arriva a 9 perché l'attacco è classificato come di alta complessità. Per scelta non riportiamo dettagli utili a riprodurlo.
Chi è davvero a rischio?
Qui c'è una buona notizia: il plugin non è attivo di default. In Roundcube un plugin viene caricato solo se l'amministratore lo inserisce esplicitamente nella configurazione, e l'elenco predefinito è vuoto. Sono quindi esposte le installazioni che:
- usano una versione 1.6 precedente alla 1.6.16 o 1.7 precedente alla 1.7.1, e
- hanno attivato e configurato virtuser_query, tipicamente in sistemi di posta con utenti virtuali gestiti su database.
I numeri raccolti dalla fondazione Shadowserver e citati da The Hacker News danno la misura: al 23 settembre oltre 523.000 istanze Roundcube erano raggiungibili da Internet, ma solo 10 risultavano segnalate come vulnerabili a questa falla. Il rischio complessivo è quindi limitato, ma per chi rientra in quel gruppo ristretto è concreto.
Quali versioni installare
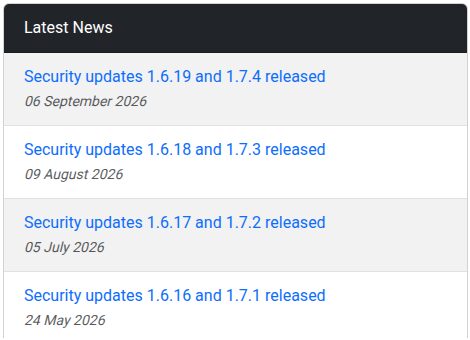
La correzione è arrivata il 24 maggio 2026, insieme ad altri sette problemi di sicurezza sistemati nello stesso rilascio. Da allora Roundcube ha pubblicato altri tre giri di aggiornamenti; l'ultimo, del 6 settembre, porta i due rami alle versioni oggi consigliate.
| Ramo | Vulnerabile fino a | Prima versione corretta | Versione attuale (6 settembre 2026) |
|---|---|---|---|
| 1.6 | 1.6.15 | 1.6.16 | 1.6.19 |
| 1.7 | 1.7.0 | 1.7.1 | 1.7.4 |
Chi usa ancora rami più vecchi, non presenti nell'elenco delle versioni corrette, dovrebbe pianificare il passaggio a un ramo supportato.
Cosa fare subito: la lista per gli amministratori
- Controllare la versione installata e aggiornare a 1.6.19 o 1.7.4, scaricando i pacchetti dal sito ufficiale o dal repository GitHub del progetto.
- Verificare se virtuser_query è attivo nel file di configurazione locale. Se non serve, disattivarlo riduce comunque la superficie d'attacco.
- Cercare tracce di abuso: richieste di login anomale nei log del web server e query inattese nei log del database, soprattutto se l'istanza è rimasta non aggiornata dopo maggio.
- In caso di sospetto, cambiare le credenziali del database e quelle degli utenti coinvolti.
E l'utente normale? Chi legge la posta tramite la webmail di un provider non può aggiornare nulla da sé: è compito di chi gestisce il servizio. Resta valido il consiglio generale di usare password diverse per ogni account e di attivare la verifica in due passaggi dove disponibile.
Cosa significa per aziende ed enti in Italia
Per organizzazioni che rientrano nella normativa NIS2 (in Italia recepita con il decreto legislativo 138/2024), un'intrusione riuscita tramite il server di posta può diventare un incidente da notificare al CSIRT Italia dell'Agenzia per la cybersicurezza nazionale. Se vengono toccati dati personali, come caselle e rubriche, scatta inoltre la valutazione della notifica al Garante privacy entro 72 ore prevista dal GDPR. È un motivo in più per non lasciare in coda un aggiornamento disponibile da maggio. Le campagne recenti in Italia, come quella del finto sito del Servizio sanitario nazionale, mostrano quanto siano presi di mira i servizi usati ogni giorno.
I precedenti: Roundcube resta un bersaglio
Non è la prima volta quest'anno. Secondo The Hacker News, a febbraio 2026 l'agenzia statunitense CISA ha inserito nel suo catalogo delle falle sfruttate due vulnerabilità Roundcube precedenti (CVE-2025-49113 e CVE-2025-68461), e a luglio un gruppo ritenuto vicino alla Cina ha sfruttato difetti già noti del software. Per la CVE-2026-48842 invece nessuna fonte ha ancora indicato chi c'è dietro gli attacchi. Il quadro è simile ad altri casi recenti, come la falla di Microsoft Defender senza patch: quando il codice diventa noto, i tempi per aggiornare si accorciano.
Domande frequenti
Devo fare qualcosa se uso la webmail del mio provider?
No, l'aggiornamento spetta a chi gestisce il server. Se il provider comunica un incidente, cambiare la password della casella.
La mia installazione Roundcube è vulnerabile anche senza virtuser_query?
Per questa specifica falla no, secondo la documentazione del progetto. Le versioni vecchie contengono però altri difetti corretti nei rilasci successivi, quindi l'aggiornamento resta consigliato.
Quale versione è sicura?
Le prime versioni corrette sono 1.6.16 e 1.7.1; al 25 settembre 2026 le più recenti sono 1.6.19 e 1.7.4.
Si sa chi sta sfruttando la vulnerabilità?
No. Il Cyber Centre canadese parla di sfruttamento attivo basandosi su fonti aperte, ma non ha attribuito gli attacchi.