Microsoft Defender, l'antivirus integrato in Windows, ha una nuova vulnerabilità pubblica e ancora senza correzione. Si chiama BigDiskBuster ed è stata diffusa su GitHub il 19 settembre da Abdelhamid Naceri, ex ricercatore di sicurezza di Microsoft che firma i suoi lavori come Nightmare Eclipse. Lo strumento non spegne l'antivirus, ma gli impedisce di aggiornarsi. La notizia ha iniziato a circolare il 22 settembre grazie a BleepingComputer e SecurityWeek; alla data di questo articolo Microsoft non ha rilasciato patch né dichiarazioni.
Che cosa fa BigDiskBuster?
Il principio è semplice: quando Defender prova a scaricare o installare un aggiornamento, lo strumento fa in modo che sull'unità di sistema non ci sia più spazio libero sufficiente. Senza spazio l'operazione fallisce, e il programma resta fermo alla versione che aveva quando BigDiskBuster è stato avviato. Il blocco riguarda sia le firme antivirus (le "impronte" con cui vengono riconosciuti i malware) sia gli aggiornamenti della piattaforma Defender.
Il pericolo è meno visibile di un antivirus disattivato. Defender continua a funzionare e l'icona a scudo non segnala nulla di strano, ma giorno dopo giorno riconosce sempre meno minacce recenti. È il classico caso in cui la protezione sembra attiva mentre in realtà sta invecchiando.
L'autore sostiene che la prova di concetto funziona su tutte le versioni di Windows attualmente supportate, ammettendo però che il codice è ancora instabile. Questa compatibilità non è stata verificata in modo indipendente, e al momento non ci sono segnalazioni di attacchi reali che la sfruttino. Per scelta non riportiamo dettagli tecnici utili a riprodurre l'attacco.
Quanto è rischioso per chi usa Windows a casa?
Il limite principale è che BigDiskBuster non permette di entrare in un PC. Deve essere eseguito sulla macchina bersaglio, quindi chi attacca ha bisogno di un accesso già ottenuto in altro modo: un allegato infetto, un programma craccato, un finto aggiornamento scaricato dal sito sbagliato. In uno scenario del genere serve come secondo passo, per rendere "cieco" l'antivirus prima di installare altro malware.
Chi non avvia file di provenienza dubbia non corre quindi un pericolo immediato. Il problema è che ora il codice è pubblico e chiunque può integrarlo nei propri strumenti. Le campagne che in Italia sfruttano siti falsi, come quella del finto portale del Servizio sanitario nazionale, mostrano bene quale sia la porta d'ingresso tipica.
Come verificare che Defender sia aggiornato
- Aprire Sicurezza di Windows, poi Protezione da virus e minacce e infine Aggiornamenti della protezione. Qui compaiono data e ora dell'ultimo aggiornamento; se risale a diversi giorni prima, premere Verifica disponibilità aggiornamenti.
- Gli utenti più esperti possono lanciare in PowerShell il comando
Get-MpComputerStatuse guardare i campiAntivirusSignatureLastUpdatedeAntivirusSignatureVersion. - Considerare un campanello d'allarme la combinazione di errori ripetuti negli aggiornamenti di Defender e un disco di sistema che si riempie senza motivo apparente.
- Nelle aziende conviene controllare dalla console centrale (per esempio Intune o Defender for Endpoint) quali dispositivi hanno le firme ferme da giorni.
I nomi delle voci possono cambiare leggermente a seconda della versione di Windows. Non abbiamo provato lo strumento sui nostri PC: queste indicazioni si basano sui resoconti delle fonti citate.
Chi è Nightmare Eclipse
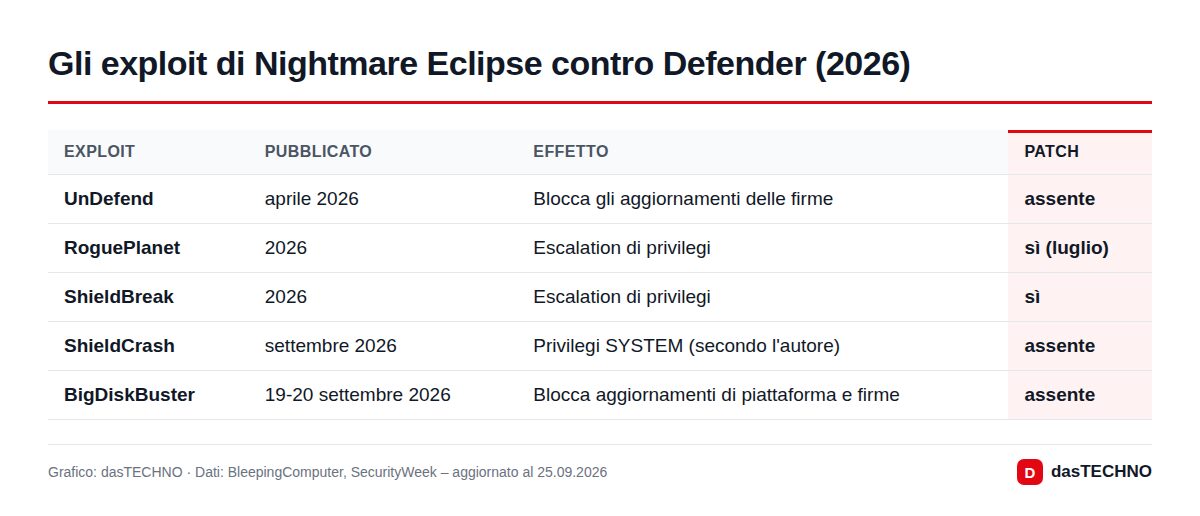
BigDiskBuster è solo l'ultimo episodio di una lunga serie. Da aprile 2026 Naceri ha pubblicato circa una dozzina di exploit zero-day contro Windows e Defender. Tra questi UnDefend, che già bloccava gli aggiornamenti delle firme ed è tuttora senza correzione, e ShieldCrash, che secondo il suo autore consente di ottenere privilegi SYSTEM anche su sistemi aggiornati. Altre falle, come RoguePlanet e ShieldBreak, sono state invece chiuse da Microsoft. Nel mirino del ricercatore sono finiti anche prodotti di Kaspersky, Avast, CrowdStrike, Nvidia e Zyxel.
Dietro c'è una disputa di lavoro. Naceri ha lavorato per Microsoft nel Regno Unito e in Germania e afferma di essere stato licenziato senza spiegazioni chiare; un tribunale del lavoro tedesco ha però confermato il licenziamento. Qualche giorno prima di BigDiskBuster ha rivelato la propria identità in un post su X, poi cancellato. Secondo SecurityWeek, ha anche ammesso che le sue precedenti affermazioni su azioni legali di Microsoft contro di lui erano inventate.
| Voce | Stato al 25 settembre 2026 |
|---|---|
| Patch di Microsoft | Nessuna |
| Codice CVE | Non assegnato |
| Attacchi reali segnalati | Nessuno |
| Accesso remoto | No, serve esecuzione locale |
| Prossimo Patch Tuesday | 13 ottobre 2026 |
Perché la vicenda conta
Mettere fuori gioco l'antivirus prima di colpire è una tecnica sempre più diffusa tra i gruppi ransomware. Il punto critico qui è il metodo di pubblicazione: senza una segnalazione preventiva al produttore, Microsoft non ha avuto tempo per preparare una correzione, mentre il codice è già alla portata di tutti. Il prossimo ciclo di aggiornamenti mensili è previsto per il 13 ottobre 2026, ma Microsoft non ha detto se conterrà un rimedio per BigDiskBuster o per il vecchio UnDefend.
Nel frattempo vale la regola di sempre: tenere Windows aggiornato, anche con i fix meno visibili come quello per la Cronologia file di Windows 11, e diffidare dei programmi scaricati fuori dai canali ufficiali.
Domande frequenti
BigDiskBuster può infettare il PC via internet?
No. Lo strumento deve essere eseguito sul computer; il rischio nasce solo se un aggressore ha già ottenuto un accesso in altro modo.
Conviene passare a un altro antivirus?
Non necessariamente. Più utile è controllare con regolarità che Defender riceva gli aggiornamenti. Lo stesso ricercatore, del resto, ha preso di mira anche antivirus di altri produttori.
Esiste un codice CVE?
Non ancora. Microsoft non ha confermato la vulnerabilità né le ha assegnato un identificativo.
Quando arriverà la correzione?
Non si sa. Il prossimo Patch Tuesday è il 13 ottobre 2026: aggiorneremo l'articolo quando Microsoft interverrà.