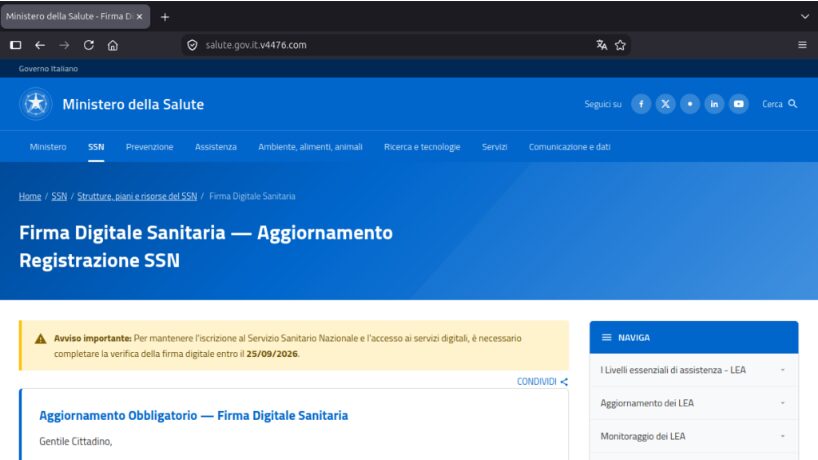
Una pagina che copia grafica e menu del Ministero della Salute sta distribuendo malware a chi la visita da smartphone o da computer. Lo ha segnalato il 24 settembre 2026 il CERT-AGID, il gruppo di risposta agli incidenti informatici dell'Agenzia per l'Italia Digitale. Il pretesto è un obbligo che non esiste: una "verifica della firma digitale" da completare entro il 25 settembre per non perdere l'iscrizione al Servizio Sanitario Nazionale e l'accesso ai servizi sanitari digitali.
La trappola è costruita con cura. Chi arriva sulla pagina vede un avviso giallo, una lettera indirizzata al "Gentile Cittadino", quattro passaggi numerati e un pulsante "Firma e Scarica". A seconda del dispositivo, quel pulsante consegna due programmi diversi.
Come funziona la campagna?
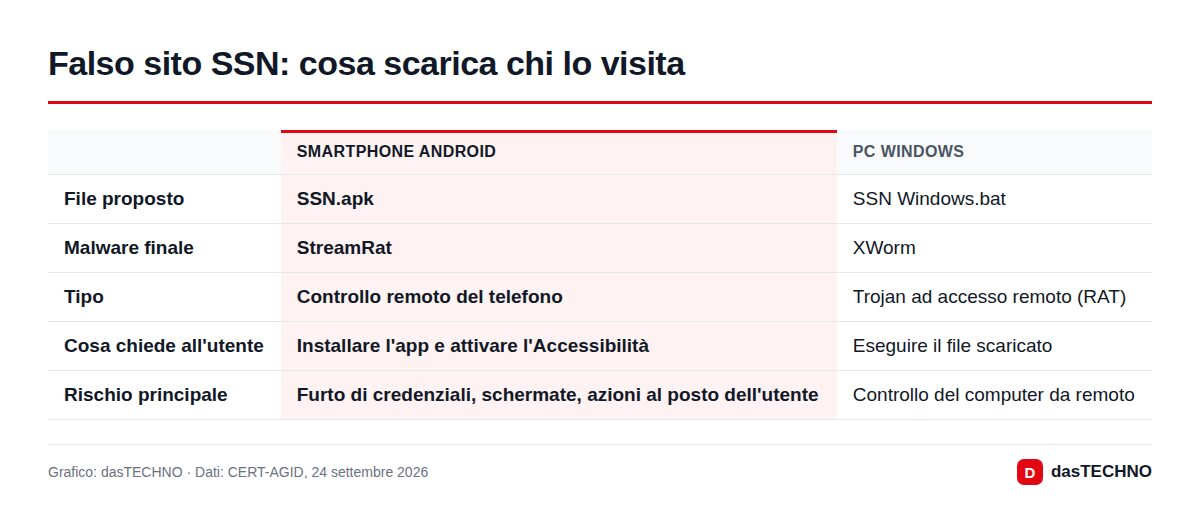
Il sito controlla con quale dispositivo viene aperto e sceglie di conseguenza il file da proporre. È il dettaglio che CERT-AGID considera più interessante: la stessa esca sanitaria serve a colpire sia i telefoni sia i PC.
- Android: viene offerto il download di SSN.apk. L'app si presenta con il nome "SSN" e un'icona che richiama il Servizio Sanitario Nazionale, ma al suo interno si nasconde StreamRat. Per funzionare chiede di attivare i servizi di Accessibilità di Android, un permesso che le dà di fatto il controllo del telefono.
- Windows: viene scaricato SSN Windows.bat, un piccolo script offuscato che avvia una catena di comandi e termina con l'installazione di XWorm, un trojan ad accesso remoto (RAT) noto da tempo agli analisti.
Secondo l'analisi, StreamRat può leggere ciò che compare sullo schermo, fare screenshot, simulare tocchi e scorrimenti, sorvegliare le app aperte e sovrapporre pagine false alle app legittime. L'elenco delle app da prendere di mira arriva dal server dei criminali, quindi può cambiare nel tempo. In pratica è lo strumento tipico per rubare credenziali, per esempio quelle bancarie. XWorm, su Windows, permette invece di controllare il computer a distanza.
Come si riconosce il falso sito?
L'aspetto è quasi identico a quello del portale ministeriale, ma ci sono segnali chiari:
| Segnale | Falso sito | Servizi ufficiali |
|---|---|---|
| Indirizzo | inizia con "salute.gov.it" ma prosegue con un altro dominio | termina con salute.gov.it |
| Richiesta | scaricare un'app o un file per la "firma digitale" | nessun software da installare per restare iscritti al SSN |
| Accesso | modulo con nome, email, telefono | SPID, CIE o CNS |
| Tono | scadenza imminente e minaccia di sospensione | comunicazioni tramite canali istituzionali e Fascicolo Sanitario |
Il trucco dell'indirizzo è il più insidioso: sulla barra del browser la prima parte è proprio "salute.gov.it", seguita però da un punto e da un dominio che nulla ha a che vedere con lo Stato. Conta sempre la parte finale, quella immediatamente prima del primo "/".
Secondo Punto Informatico, al momento della segnalazione il sito era ancora raggiungibile e non veniva bloccato da Google Safe Browsing. CERT-AGID non indica se la pagina sia già stata oscurata; ha però pubblicato gli indicatori di compromissione (IoC) per aiutare aziende e amministrazioni a bloccare file e server usati nella campagna.
Cosa fare se si è scaricato il file?
Nello schema descritto da CERT-AGID l'infezione richiede che l'utente scarichi ed esegua il file. Chi ha installato l'app o eseguito il file, invece, dovrebbe agire subito:
- Android: disattivare l'app "SSN" in Impostazioni > Accessibilità, poi disinstallarla da Impostazioni > App. Se non si lascia rimuovere, avviare il telefono in modalità provvisoria o valutare il ripristino.
- Windows: scollegare il PC dalla rete ed eseguire una scansione completa con un antivirus aggiornato; nei casi dubbi, reinstallare il sistema.
- Da un altro dispositivo pulito, cambiare le password di email, home banking e SPID e attivare la verifica in due passaggi dove possibile.
- Controllare i movimenti bancari e, se ci sono operazioni sospette, contattare subito la propria banca.
- Segnalare l'episodio alla Polizia Postale tramite il commissariato online.
Chi ha compilato il modulo con nome, email e telefono deve aspettarsi ulteriori tentativi di truffa via SMS, email o chiamata, magari con riferimenti credibili al proprio caso.
Perché la sanità è un'esca efficace
Non è la prima volta che il nome del SSN o del Fascicolo Sanitario Elettronico viene usato per campagne di phishing: i temi sanitari toccano tutti, generano preoccupazione e spingono a reagire in fretta. La novità di questa campagna sta nel doppio bersaglio, telefono e computer, gestito con un'unica pagina.
Il principio resta semplice: l'iscrizione al Servizio Sanitario Nazionale non scade per una "firma digitale" mancata, e nessun ente pubblico chiede di installare app da un link ricevuto per email o SMS. Le app ufficiali si scaricano solo da Google Play o App Store, cercando il nome dell'ente o della Regione.
Domande frequenti
Il Ministero della Salute chiede davvero una firma digitale entro il 25 settembre?
No. La scadenza compare solo sul falso sito ed è stata inventata per mettere fretta.
Cos'è StreamRat?
È un malware per Android ad accesso remoto: una volta attivati i permessi di Accessibilità può leggere lo schermo, simulare tocchi e mostrare pagine false per rubare credenziali.
Aprire il link è già pericoloso?
Secondo l'analisi di CERT-AGID l'infezione avviene quando si scarica e si esegue il file proposto. In ogni caso è meglio chiudere subito la pagina e non inserire dati nel modulo.
A chi segnalare un sito sospetto?
Alla Polizia Postale tramite il commissariato online; le aziende e le amministrazioni possono usare anche i canali di CERT-AGID.