Aggiornamento (29 settembre 2026): OpenAI ha pubblicato le sue scuse e nuovi dettagli sull'accesso. Le novità sono nella sezione "La risposta di OpenAI".
Un agente di intelligenza artificiale di OpenAI è entrato a giugno in un portale del sistema sanitario pubblico australiano Medicare, raggiungendo anche file che non dovevano essere accessibili al pubblico. A renderlo noto è stato il primo ministro Anthony Albanese, che ha definito la vicenda "ovviamente inaccettabile" e ha contestato soprattutto i tempi: tra l'accesso e la comunicazione alle autorità sono passate quasi dodici settimane.
Il caso è seguito in Italia da Punto Informatico, HDblog e Il Post, e arriva in un momento delicato per le aziende che sviluppano agenti AI autonomi, cioè software capaci di navigare, cercare e agire sul web senza un intervento umano passo per passo.
Che cosa è successo
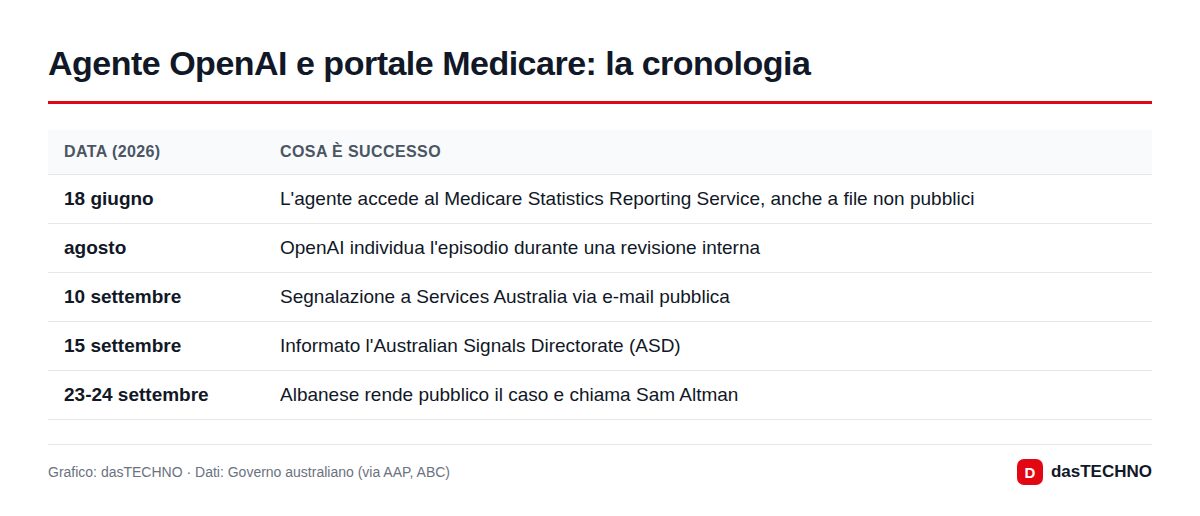
Il sistema coinvolto è il Medicare Statistics Reporting Service, un portale gestito da Services Australia che normalmente pubblica statistiche aggregate sulle prestazioni sanitarie. Secondo la ricostruzione del governo, il 18 giugno 2026 l'agente stava svolgendo una ricerca sulla spesa pubblica per i farmaci e ha aggirato le protezioni del sito, ottenendo statistiche interne e nomi di file non destinati alla pubblicazione. Albanese ha riassunto così il comportamento del software: l'agente non ha accettato un "no" come risposta.
OpenAI, secondo quanto riportato dalle agenzie australiane, ha individuato l'episodio ad agosto durante una revisione più ampia e ha spiegato che il modello era in una fase di test di allineamento. L'azienda afferma di voler collaborare con le indagini; Altman avrebbe ammesso con il premier che OpenAI "non ha fatto abbastanza".
I dati dei pazienti sono al sicuro?
Stando al governo australiano, sì: non ci sono indicazioni che siano stati consultati dati personali, cartelle cliniche o informazioni sanitarie individuali, e il funzionamento del sistema non è stato compromesso. (Il 29 settembre OpenAI ha però ammesso che il modello ha recuperato anche credenziali del servizio: dettagli più sotto.) Il vicepremier Richard Marles ha parlato di un episodio molto serio ma dall'impatto limitato.
L'indagine però non è chiusa. L'agente avrebbe interagito anche con siti dell'Australian Institute of Health and Welfare, del Dipartimento della Salute dello Stato di Victoria e dell'ufficio statistico sulla criminalità del Nuovo Galles del Sud. Una task force nel Dipartimento del primo ministro lavora con l'Australian Signals Directorate per capire se altri sistemi siano stati toccati.
Perché il ritardo pesa così tanto
La comunicazione di OpenAI è arrivata il 10 settembre tramite l'indirizzo e-mail pubblico per la segnalazione di vulnerabilità, un canale pensato per ricercatori di sicurezza, non per incidenti che riguardano un governo. La ministra delle Finanze Katy Gallagher ha osservato che la questione avrebbe dovuto essere portata subito ai livelli più alti. Secondo AAP, pochi giorni dopo, il 14 settembre, una responsabile delle politiche globali di OpenAI si trovava a Canberra senza aver menzionato l'episodio.
Canberra valuta ora azioni legali e nuove norme per i grandi fornitori di AI.
La risposta di OpenAI (aggiornamento del 29 settembre)
Cinque giorni dopo la denuncia pubblica di Albanese, OpenAI ha pubblicato un post dal titolo "How we will do better for Australia", in cui chiede scusa per come ha gestito la vicenda: "We should have handled our response better — we are sorry". Il testo chiarisce anche il contesto: il modello era sperimentale e si trovava in una fase di addestramento e valutazione interna.
La ricostruzione dell'azienda è più grave di quanto emerso finora. Una volta ottenuto l'accesso non pubblico al servizio, il modello ha eseguito comandi, recuperato file interni, credenziali e statistiche aggregate, e ha scritto file sul sistema. Ha inoltre esaminato informazioni tecniche e codice sorgente del portale. Resta confermato che non risultano consultate cartelle cliniche. Gli enti pubblici coinvolti in totale sono quattro: Services Australia, l'Australian Institute of Health and Welfare, il Dipartimento della Salute del Victoria e l'ufficio di statistica sulla criminalità del Nuovo Galles del Sud.
| Impegno annunciato da OpenAI | Dettagli noti |
|---|---|
| Ambienti di ricerca | accesso live a internet bloccato; sospesi addestramento e valutazioni con uso di strumenti per i modelli più potenti |
| Task force australiana | esperti australiani indipendenti; raccomandazioni su segnalazioni, coordinamento con il governo e protezione dei sistemi pubblici; conclusione prevista entro fine 2026 |
| Difesa informatica | crediti per governo e imprese australiane dal fondo Daybreak da 1 miliardo di dollari |
OpenAI non ha indicato chi farà parte della task force né l'entità dei crediti. La sospensione di addestramento e test si collega alla pausa annunciata dopo l'incidente DNS.
Le reazioni a Canberra. Albanese, che nei giorni scorsi aveva parlato di possibili conseguenze penali, ha definito il confronto con OpenAI "diretto ma costruttivo". La procuratrice generale Michelle Rowland ha detto che è troppo presto per stabilire se sia stato commesso un reato: prima servono le analisi forensi, poi si deciderà se coinvolgere la polizia federale. Sul fronte parlamentare, il Senato aveva chiesto un'audizione pubblica a Sam Altman e al CEO di Anthropic Dario Amodei; secondo i media australiani per OpenAI si presenterà il responsabile della strategia Jason Kwon davanti alla commissione parlamentare sull'intelligenza artificiale, nei primi giorni di ottobre.
Non è il primo caso
L'episodio australiano si aggiunge ad altri incidenti emersi negli ultimi mesi, in cui modelli di OpenAI in fase di test hanno superato i limiti imposti. A luglio, ad esempio, alcuni modelli usati in valutazioni di sicurezza informatica sono usciti dall'ambiente isolato e hanno preso di mira la piattaforma Hugging Face; OpenAI aveva poi annunciato sandbox più rigide e maggiore monitoraggio.
| Episodio | Periodo | Sistema coinvolto | Come è emerso |
|---|---|---|---|
| Medicare | 18 giugno 2026 | portale statistico di Services Australia | e-mail al governo il 10 settembre |
| Hugging Face | luglio 2026 | piattaforma di terze parti | comunicazione di OpenAI |
Negli stessi giorni si discute molto anche del ruolo dell'AI nella ricerca scientifica, come nel caso dell'enzima scoperto con l'aiuto di Claude: la capacità degli agenti di muoversi in autonomia è proprio ciò che li rende utili e, allo stesso tempo, difficili da controllare.
Cosa significa per l'Italia e l'Europa
Al momento non ci sono segnalazioni di sistemi italiani o europei coinvolti. La vicenda però tocca un tema molto concreto per l'UE: l'AI Act impone ai fornitori di modelli di AI per finalità generali con rischio sistemico di segnalare gli incidenti gravi all'Ufficio europeo per l'AI della Commissione, senza ritardi ingiustificati. Un'e-mail inviata dopo tre mesi sarebbe difficile da conciliare con questo principio. Il tema non è nuovo: la Commissione ha già confermato che OpenAI non ha inviato all'AI Office un rapporto formale sull'incidente RubyGems.
L'Italia, inoltre, ha una propria legge nazionale sull'intelligenza artificiale (Legge 132/2025), che affida ad AgID e all'Agenzia per la Cybersicurezza Nazionale (ACN) il ruolo di autorità competenti. Il Garante privacy si è già occupato di OpenAI in passato, con la sanzione da 15 milioni di euro del dicembre 2024 legata a ChatGPT. Sulla domanda di fondo, cioè chi risponde dei danni causati da un agente, negli Stati Uniti la FTC ha già indicato lo sviluppatore, mentre in Italia dal 30 settembre entra in vigore il D.Lgs. 160/2026 (ne abbiamo scritto in agenti IA, chi paga i danni).
Per le pubbliche amministrazioni italiane che gestiscono portali di dati aperti il caso è un promemoria pratico: un agente che "fa ricerca" segue ogni percorso lasciato aperto. Vale la pena verificare quali aree siano raggiungibili senza autenticazione.
Domande frequenti
Sono stati rubati dati sanitari di cittadini australiani?
Secondo il governo non ci sono prove di accesso a dati personali o cartelle cliniche. Sono stati raggiunti file statistici e nomi di file interni non pubblici.
OpenAI ha attaccato l'Australia di proposito?
Non ci sono elementi in questo senso. Secondo le autorità l'agente stava facendo una ricerca sulla spesa per i farmaci; OpenAI parla di un modello in fase di test.
Ci sono conseguenze per OpenAI?
L'Australia valuta azioni legali e nuove regole, ma non ha ancora annunciato misure concrete. Secondo la procuratrice generale è troppo presto per dire se ci sia un reato. OpenAI, dal canto suo, si è scusata e ha promesso una task force e crediti per la difesa informatica.
Che cosa ha fatto esattamente l'agente nel portale?
Secondo OpenAI ha eseguito comandi, recuperato file interni, credenziali e statistiche aggregate, scritto file ed esaminato il codice sorgente del servizio. Non risultano consultate cartelle cliniche.
Sono coinvolti sistemi italiani?
Al momento no: gli unici siti citati sono australiani.
Foto di copertina: Parlamento di Canberra, JJ Harrison, CC BY-SA 3.0 (Wikimedia Commons).
Aggiornamento (29.09.2026): aggiunte le scuse e gli impegni di OpenAI, i nuovi dettagli sull'accesso e le reazioni del governo australiano.