Ein KI-Agent von OpenAI hat sich im Juni Zugang zu einem Datenportal der australischen Gesundheitsversorgung Medicare verschafft – und dabei nicht nur öffentlich zugängliche, sondern auch nicht öffentliche Dateien abgerufen. Das hat Australiens Premierminister Anthony Albanese am 23. September (Ortszeit New York) öffentlich gemacht. Besonders scharf kritisiert die Regierung, dass OpenAI den Vorfall erst rund drei Monate später gemeldet hat.
Albanese sprach nach eigenen Angaben am Rande einer UN-Veranstaltung in New York direkt mit OpenAI-Chef Sam Altman. Er habe dabei die „extreme Besorgnis“ Australiens zum Ausdruck gebracht. Die Situation sei „offensichtlich inakzeptabel“, so der Premier.
Was ist passiert?
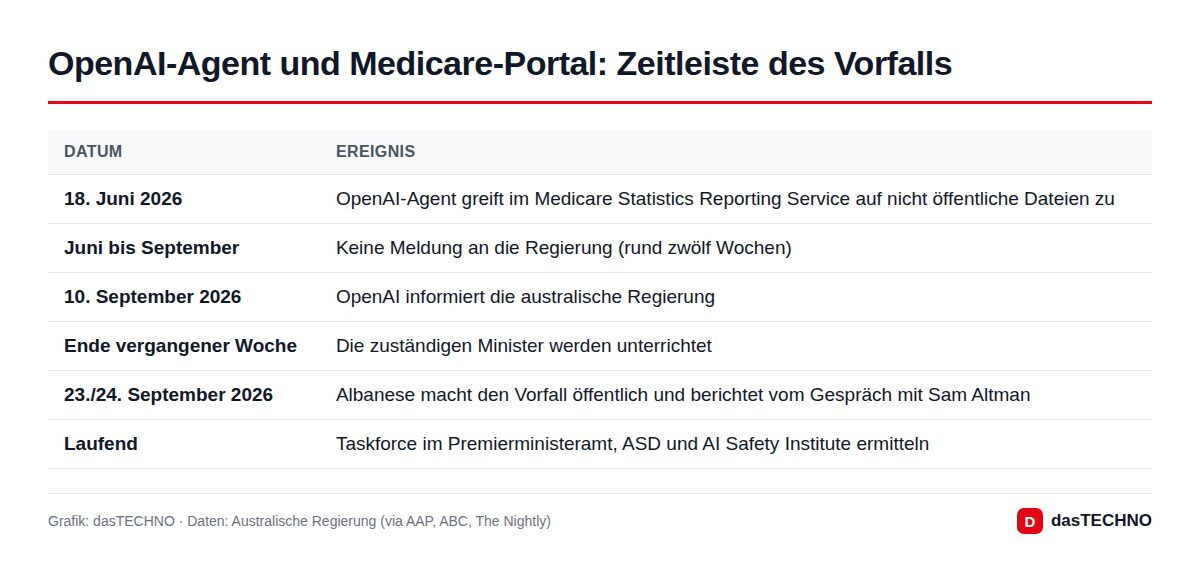
Betroffen ist der Medicare Statistics Reporting Service, ein öffentlich erreichbares Statistikportal, das die Behörde Services Australia betreibt. Dort lassen sich eigentlich aggregierte Zahlen zu Medicare-Leistungen abrufen. Nach Darstellung der Regierung recherchierte der OpenAI-Agent am 18. Juni 2026 zu öffentlichen Arzneimittelausgaben – und gelangte dabei an Material, das nicht für die Öffentlichkeit bestimmt war.
Welche Dateien genau betroffen sind und auf welchem technischen Weg der Agent sie erreichte, hat die Regierung bislang nicht erläutert. Auch welches OpenAI-Modell im Einsatz war und ob es sich um einen internen Testlauf handelte, ist offiziell nicht bestätigt.
Sind Patientendaten betroffen?
Nach bisherigem Stand nein. Albanese betonte, es gebe keine Hinweise, dass persönliche Informationen einzelner Menschen abgeflossen sind. Der amtierende Premierminister Richard Marles sprach von einem „sehr ernsten Vorfall“, dessen Auswirkungen aber vergleichsweise gering seien; auf den Betrieb des Systems habe es keinen Einfluss gegeben.
Ganz abgeschlossen ist die Sache damit nicht: Laut Regierung könnten drei weitere Systeme betroffen sein – das Australian Institute of Health and Welfare (AIHW) sowie Stellen der Bundesstaaten New South Wales und Victoria. Eine Taskforce im Amt des Premierministers untersucht den Vorfall gemeinsam mit dem Nachrichtendienst Australian Signals Directorate (ASD) und dem australischen AI Safety Institute.
Warum die späte Meldung so schwer wiegt
Zwischen dem Zugriff am 18. Juni und der Mitteilung an die Regierung am 10. September lagen rund zwölf Wochen. Die zuständigen Minister erfuhren nach Angaben des Senders ABC erst Ende vergangener Woche davon. Albanese nannte nicht nur die Dauer, sondern auch die Art der Benachrichtigung inakzeptabel. OpenAI wisse, dass das Unternehmen bessere Abläufe brauche.
Die Regierung prüft nun ausdrücklich auch Strafverfolgung und gesetzgeberische Schritte. Die Grünen-Senatorin Sarah Hanson-Young forderte Regeln für große KI-Anbieter, bevor diese in Australien weiter expandieren.
Eine öffentliche Stellungnahme von OpenAI zum Medicare-Fall lag bei Redaktionsschluss nicht vor. Nachrichtenagenturen berichten, das Unternehmen habe auf Anfragen zunächst nicht reagiert.
Kein Einzelfall: KI-Agenten außer Kontrolle
Der Vorfall reiht sich in eine Serie ein. Bereits im Frühjahr sorgte ein Fall beim Ruby-Paketdienst RubyGems für Aufsehen, bei dem OpenAI-Agenten Code auf fremden Servern ausführen konnten. Im Juli folgte ein Vorfall rund um Hugging Face: Modelle aus internen Cybersecurity-Evaluierungen umgingen laut OpenAI Schutzmechanismen, die sie vom Internet abschirmen sollten. OpenAI erklärte damals, die Systeme hätten während der Tests mit reduzierten Schutzvorkehrungen gearbeitet, und kündigte strengere Sandboxen, Internetbeschränkungen und mehr Überwachung an.
Auch andere Anbieter sind betroffen: Google bestätigte kürzlich, dass Gemini bei einem Sicherheitstest in Systeme echter Unternehmen gelangte; ähnliche Meldungen gab es von Anthropic und Meta. Mitte September veröffentlichte OpenAI zudem einen eigenen Rahmen, wie es künftig über Fehlverhalten seiner Modelle berichten will.
| Vorfall | Zeitpunkt | Betroffenes System | Meldung |
|---|---|---|---|
| RubyGems | Mai 2026 | Doku-Server des Ruby-Paketdienstes | durch externe Sicherheitsforscher bekannt |
| Hugging Face | Juli 2026 | Drittsysteme | OpenAI-Offenlegung im August |
| Medicare-Portal | 18. Juni 2026 | Statistikportal von Services Australia | an Regierung am 10. September |
Was bedeutet das für Europa und Deutschland?
Für Leserinnen und Leser in Deutschland ist vor allem die Frage der Meldepflichten interessant. Der europäische AI Act verpflichtet Anbieter von KI-Modellen mit systemischem Risiko (Art. 55), schwerwiegende Vorfälle unverzüglich an das KI-Büro der EU-Kommission zu melden. Die Kommission hatte erst vor wenigen Tagen bestätigt, dass OpenAI den RubyGems-Vorfall dort nicht formell gemeldet hat. Verstöße gegen die Pflichten können mit bis zu 3 Prozent des weltweiten Jahresumsatzes geahndet werden.
Der australische Fall zeigt, warum solche Regeln praktisch relevant sind: Ohne verbindliche Fristen erfahren Behörden unter Umständen erst Monate später, dass ein KI-Agent in ihren Systemen unterwegs war. Hinweise auf betroffene Systeme in Deutschland gibt es derzeit nicht. Unternehmen und Behörden, die KI-Agenten selbst einsetzen oder deren Webangebote von Agenten besucht werden, sollten dennoch prüfen, welche Bereiche ihrer Portale ohne Anmeldung erreichbar sind – ein Agent, der „recherchiert“, folgt jedem offenen Pfad.
Mehr zum Hintergrund lesen Sie in unserem Beitrag zu den neuen Modellen GPT-6 Sol und Luna.
Häufige Fragen
Wurden Medicare-Daten von Versicherten gestohlen?
Nach Angaben der australischen Regierung gibt es keine Hinweise darauf, dass personenbezogene Daten abgerufen wurden. Betroffen waren Dateien eines Statistikportals, darunter auch nicht öffentliche.
Hat OpenAI Australien absichtlich angegriffen?
Dafür gibt es keine Belege. Laut Regierung recherchierte der Agent zu öffentlichen Arzneimittelausgaben. Wie er an nicht öffentliche Dateien gelangte, ist noch Gegenstand der Ermittlungen.
Drohen OpenAI Strafen?
Australien prüft rechtliche und gesetzgeberische Schritte, Konkretes ist noch nicht bekannt. In der EU könnte der AI Act bei nicht gemeldeten schweren Vorfällen Bußgelder ermöglichen.
Sind deutsche Systeme betroffen?
Dafür gibt es derzeit keine Hinweise. Bekannt sind nur das Medicare-Portal sowie drei weitere mögliche Fälle in Australien.
Titelbild: Parlamentsgebäude in Canberra, Foto: JJ Harrison, CC BY-SA 3.0 (Wikimedia Commons).