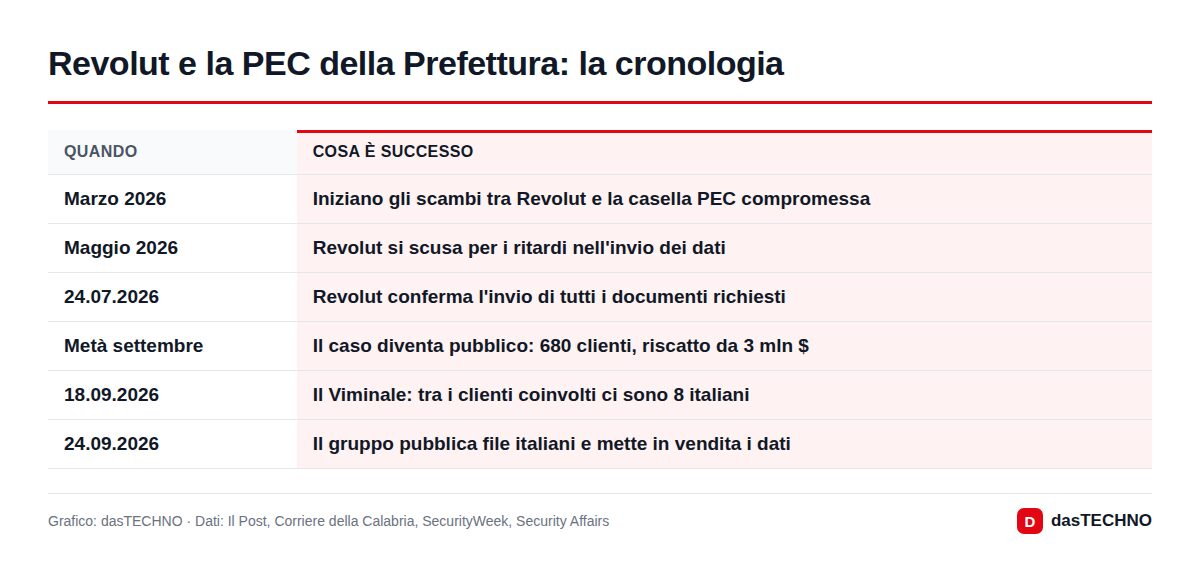
Il gruppo criminale che per mesi ha ottenuto da Revolut i dati di centinaia di clienti ha iniziato a diffonderli. Il 24 settembre 2026 IAmNotAVillain ha pubblicato sul proprio sito nel dark web una prima serie di file relativi all'Italia e ha messo in vendita il resto del materiale, dopo che l'ultimatum per il riscatto è scaduto senza pagamento. Lo riportano Il Post e il Corriere della Calabria.
Il caso è insolito perché i sistemi della banca digitale non sono stati violati: i dati sono stati consegnati da Revolut stessa, in risposta a richieste che sembravano provenire da un'autorità italiana. Ecco cosa è accertato, cosa resta da verificare e cosa possono fare i clienti.
Come hanno fatto i criminali a ottenere i dati?
Il punto di partenza è una casella di posta elettronica certificata autentica: quella dell'ufficio Enti locali della Prefettura di Reggio Calabria, sul dominio pec.interno.it del ministero dell'Interno. Secondo le ricostruzioni di Security Affairs e SecurityWeek, le credenziali di accesso sarebbero state sottratte con un infostealer, un malware che raccoglie password dal computer infetto.
Da quell'indirizzo gli attaccanti si sono presentati come investigatori e hanno chiesto a Revolut Bank UAB, la società del gruppo con sede in Lituania, informazioni su una serie di clienti. Il Post, che ha visionato la corrispondenza, descrive uno scambio durato dalla primavera all'estate: a marzo la banca chiedeva di correggere il formato delle richieste, a maggio si scusava per i ritardi, e il 24 luglio confermava di aver inviato tutto il materiale, fornendo anche la password per aprire i file.
Alcuni segnali avrebbero dovuto far scattare l'allarme. Una richiesta presentata come proveniente dalla Procura di Milano era firmata dalla casella calabrese della Prefettura, e alcuni numeri di protocollo rimandavano alla Procura di Roma. Resta da chiarire se la casella PEC fosse protetta dall'autenticazione a due fattori.
Quali dati sono finiti ai criminali?
I clienti coinvolti sono circa 680, in gran parte residenti in Svizzera e in Francia. Secondo le fonti citate, per ciascuno sono stati inviati:
| Tipo di dato | Dettaglio riportato |
|---|---|
| Documenti d'identità | passaporti, patenti |
| Verifica dell'identità | selfie usati per il controllo KYC |
| Dati di contatto | indirizzo di residenza, telefono, e-mail |
| Dati bancari | IBAN ed estratti conto completi |
| Criptovalute | storico delle transazioni, anche in bitcoin |
Il Corriere della Calabria riferisce che tra i campioni diffusi c'è l'estratto conto di un singolo cliente lungo 719 pagine. Diversi articoli descrivono i clienti colpiti come titolari di patrimoni in criptovalute elevati: una categoria particolarmente esposta a tentativi di estorsione e a truffe mirate.
Quanti italiani sono coinvolti?
Qui le versioni divergono. Il 18 settembre il ministero dell'Interno ha indicato in 8 i cittadini italiani tra i clienti interessati. Il gruppo criminale afferma invece che siano almeno 15, contando anche persone con documenti italiani residenti all'estero. Questo secondo numero non è stato verificato in modo indipendente.
Stando al Corriere della Calabria, il gruppo ora contatta anche i singoli clienti e propone loro di pagare per far rimuovere i propri dati, senza alcuna garanzia che il materiale venga davvero cancellato.
Cosa dicono Revolut e le autorità?
Revolut ha confermato che le proprie infrastrutture non sono state compromesse e che le richieste fraudolente sembravano provenire da un dominio governativo italiano legittimo. A SecurityWeek la società ha dichiarato di non aver ricevuto «alcun contatto diretto o richiesta» dal gruppo che rivendica l'operazione. Non risultano, finora, comunicazioni pubbliche della banca con indicazioni specifiche per i clienti italiani.
Sul fronte italiano indaga la Procura di Reggio Calabria, che ipotizza l'intrusione illecita in un sistema informatico pubblico, con il coinvolgimento della Direzione nazionale antimafia e antiterrorismo e della Polizia Postale. CSIRT Italia, la struttura dell'Agenzia per la cybersicurezza nazionale, ha confermato la compromissione della casella della Prefettura.
Il gruppo sostiene inoltre di aver avuto accesso per circa sei mesi a sistemi di varie forze dell'ordine italiane e di aver sottratto circa 147 GB di documenti. Questa rivendicazione non è stata confermata da fonti indipendenti.
Cosa possono fare i clienti Revolut?
Chi non ha ricevuto comunicazioni da Revolut non ha, al momento, elementi per ritenersi coinvolto: il numero di clienti interessati è limitato. Casi come questo, però, alimentano quasi sempre ondate di truffe che sfruttano la notizia. Alcune precauzioni generali:
- diffidare di e-mail, SMS o telefonate che citano il "furto di dati Revolut" e chiedono codici, password o bonifici;
- verificare eventuali comunicazioni solo all'interno dell'app ufficiale, non tramite link ricevuti;
- non pagare chi promette di cancellare i dati rubati;
- chi ritiene di essere coinvolto può presentare denuncia alla Polizia Postale e, per gli aspetti di privacy, rivolgersi al Garante per la protezione dei dati personali.
Nelle ultime settimane abbiamo raccontato altri raggiri che sfruttano nomi istituzionali, come il falso sito del Servizio sanitario usato per diffondere malware.
Perché il caso è importante?
Le banche ricevono ogni giorno richieste di dati dalle autorità e sono tenute a collaborare. Il caso Revolut mostra quanto sia fragile un sistema basato sulla fiducia nell'indirizzo del mittente: se una casella istituzionale viene compromessa, una richiesta falsa può apparire del tutto regolare. Per le istituzioni la lezione riguarda la protezione delle caselle PEC; per gli intermediari, la necessità di verificare le richieste attraverso un secondo canale prima di consegnare documenti sensibili.
Domande frequenti
I sistemi di Revolut sono stati violati?
No, secondo Revolut e le ricostruzioni disponibili. I dati sono stati inviati dalla banca in risposta a richieste false provenienti da una casella PEC autentica ma compromessa.
Quanti clienti sono coinvolti?
Circa 680 in totale. Per il Viminale gli italiani sono 8; il gruppo criminale parla di almeno 15, cifra non verificata.
Chi c'è dietro l'attacco?
Un gruppo che si fa chiamare IAmNotAVillain e che ha chiesto un riscatto di circa 3 milioni di dollari in criptovaluta. La sua identità non è nota.
Conviene pagare per far cancellare i propri dati?
Non ci sono garanzie che i dati vengano cancellati, e pagare finanzia chi ha commesso il reato. È preferibile sporgere denuncia alla Polizia Postale.