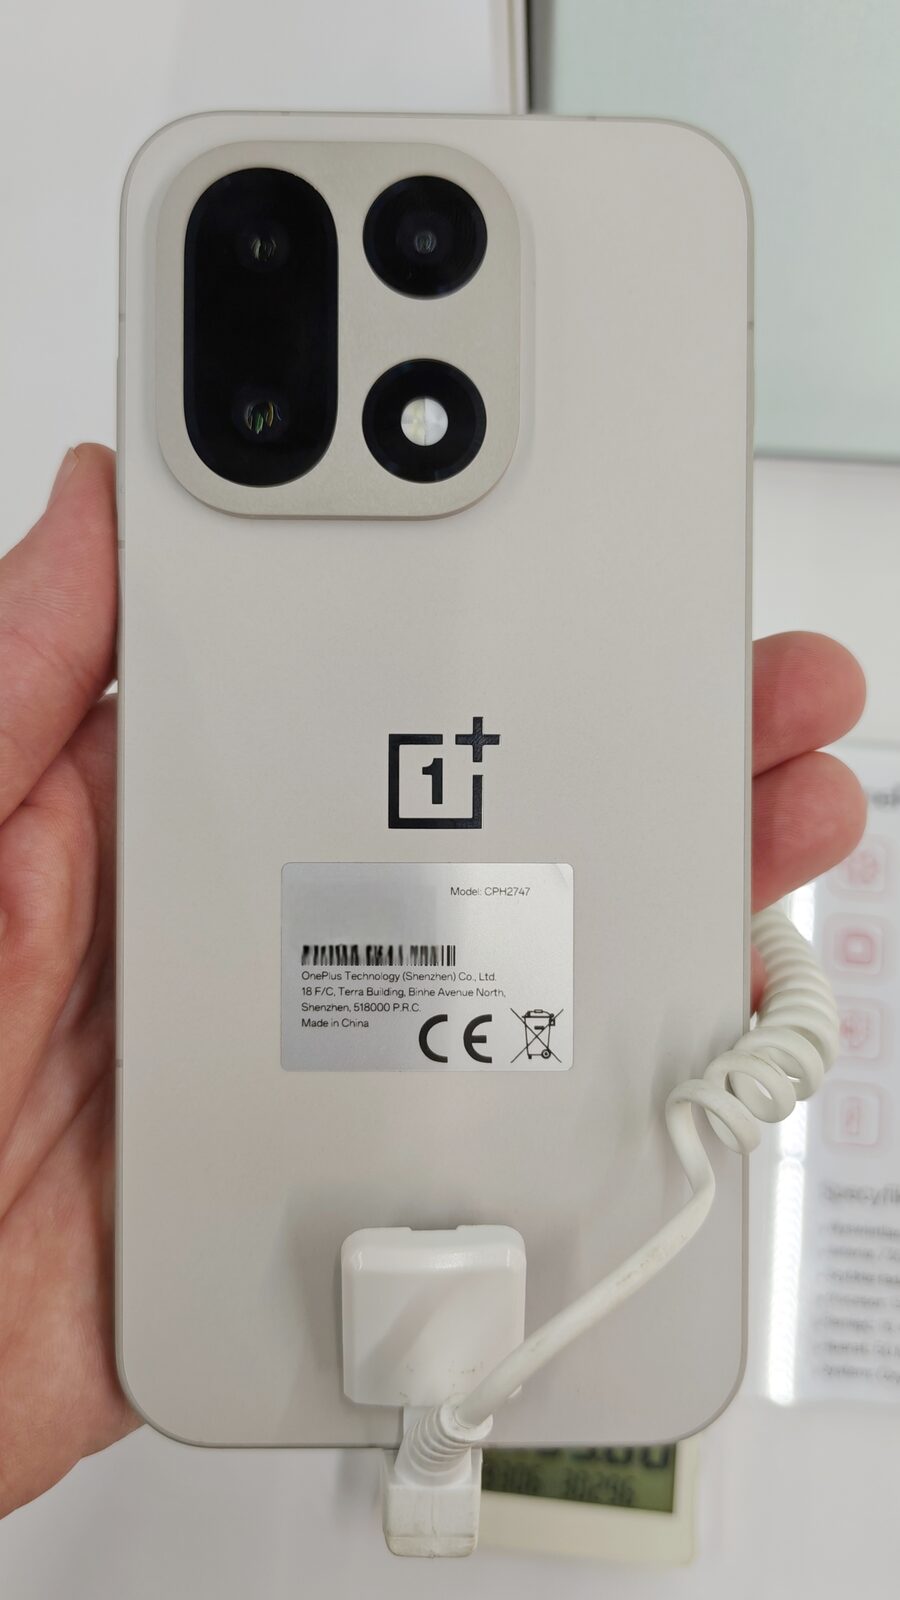
Sugli smartphone OnePlus più recenti un'app qualsiasi, senza chiedere alcun permesso, può arrivare a controllare l'intero sistema operativo. È quanto emerge dal rapporto che il ricercatore di sicurezza Rasmus Moorats ha reso pubblico il 24 settembre 2026: due difetti nei servizi che OnePlus integra in OxygenOS, usati in sequenza, portano ai privilegi di root. Al momento della pubblicazione non esiste una patch.
Moorats dice di aver riprodotto l'attacco su un OnePlus 15 e su un OnePlus 12 Pro. La divulgazione è arrivata dopo la scadenza di un termine concordato con l'azienda. Di seguito ciò che è accertato, chi potrebbe essere coinvolto e quali accorgimenti adottare nel frattempo.
Che cosa significa "root" e perché è grave?
Il root è il livello di privilegi più alto su Android. Chi lo ottiene può aggirare le protezioni del sistema, leggere i dati di altre applicazioni e modificare il telefono in modo persistente. Android di norma isola ogni app in un proprio spazio: è proprio questa separazione che le due falle permettono di scavalcare.
Stando al rapporto, il problema non riguarda il codice di Android sviluppato da Google, ma componenti proprietari di OnePlus: un servizio di telemetria e diagnostica e un modulo per la raccolta dei log. Per scelta editoriale non riportiamo i dettagli tecnici dello sfruttamento.
Tre punti aiutano a ridimensionare o a inquadrare il rischio:
- Serve un'app malevola già installata sul telefono. Il rapporto non descrive attacchi a distanza tramite siti web o messaggi.
- L'app non ha bisogno di permessi speciali, quindi durante l'installazione non compare alcun avviso sospetto.
- Non sono noti attacchi reali: né il ricercatore né The Hacker News segnalano sfruttamenti in corso.
Quali modelli sono coinvolti?
La falla è stata dimostrata su un OnePlus 15 (modello CPH2747) con OxygenOS 16.0.3.503; per l'analisi Moorats ha usato anche un OnePlus 12 Pro. Il ricercatore ritiene che OxygenOS 16 sia vulnerabile in generale. Nelle comunicazioni private OnePlus avrebbe ammesso che il problema tocca "molti dispositivi OnePlus e OPPO" con versioni software diverse, senza però fornire un elenco.
Non è chiaro se le build di OxygenOS successive a quella analizzata abbiano già corretto i difetti: OnePlus non ha pubblicato un bollettino di sicurezza che ne parli.
Cronologia: cinque mesi senza correzione
La vicenda ha colpito anche per la gestione dei contatti tra ricercatore e produttore. Secondo la ricostruzione di Moorats, le tappe sono state queste:
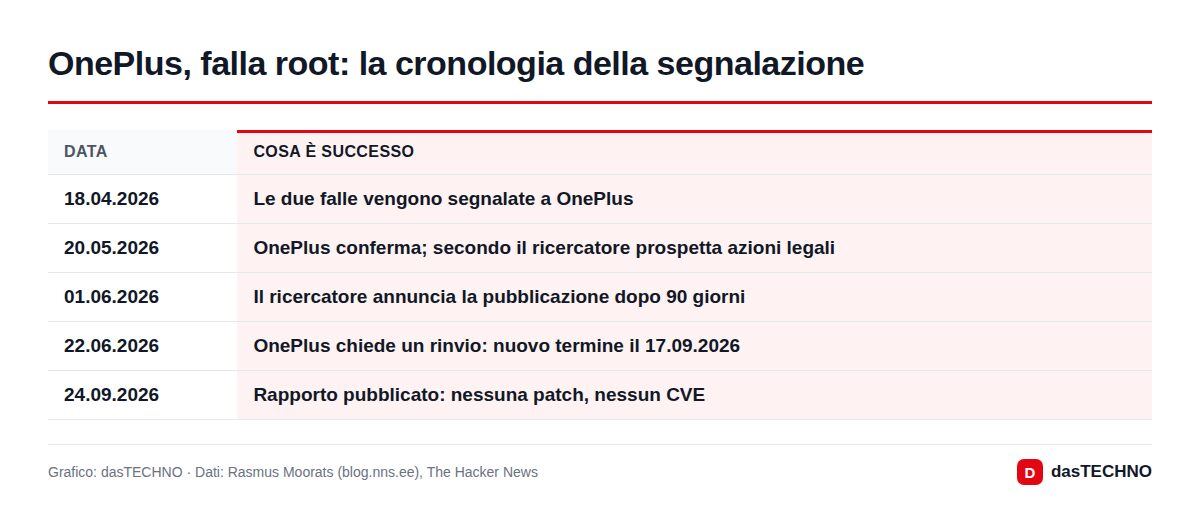
| Data | Evento |
|---|---|
| 18 aprile 2026 | Segnalazione delle due falle a OnePlus |
| 20 maggio 2026 | OnePlus conferma le vulnerabilità |
| 1° giugno 2026 | Il ricercatore fissa la pubblicazione a 90 giorni |
| 22 giugno 2026 | OnePlus chiede un rinvio, nuovo termine: 17 settembre |
| 24 settembre 2026 | Pubblicazione del rapporto, nessuna patch disponibile |
Moorats racconta inoltre che a maggio OnePlus avrebbe prospettato conseguenze legali in caso di pubblicazione non autorizzata. The Hacker News riferisce che l'azienda si sarebbe attribuita il diritto esclusivo di decidere quando rendere pubblica una falla. Le richieste di aggiornamento inviate dal ricercatore a luglio e settembre, sempre secondo questa fonte, sono rimaste senza risposta. Alla chiusura di questo articolo non risultava una posizione pubblica di OnePlus.
Cosa fare se si ha un OnePlus in Italia?
OnePlus vende ufficialmente i propri smartphone in Italia, compresa la serie OnePlus 15. Finché non arriva un aggiornamento, le misure utili sono poche ma concrete:
- Scaricare app solo da store affidabili, di norma il Google Play Store. Meglio evitare file APK ricevuti via chat, forum o siti poco noti.
- Disinstallare app sconosciute o inutilizzate, soprattutto se non si ricorda più da dove provengano.
- Installare subito gli aggiornamenti di sistema appena OnePlus li distribuisce, controllando in "Impostazioni > Info sul dispositivo" la data della patch di sicurezza.
Le app contraffatte sono un vettore frequente anche in Italia: pochi giorni fa abbiamo raccontato il caso di un falso sito del Servizio sanitario nazionale che distribuiva malware. E la stessa logica vale per il software desktop, come mostra il recente aggiornamento di sicurezza di VLC.
Il Cyber Resilience Act obbliga OnePlus a intervenire?
Dall'11 settembre 2026 sono in vigore nell'Unione europea gli obblighi di segnalazione del Cyber Resilience Act (CRA). I produttori di prodotti connessi devono comunicare entro 24 ore le vulnerabilità sfruttate attivamente e gli incidenti gravi all'agenzia europea ENISA e al CSIRT nazionale competente; in Italia il riferimento è lo CSIRT Italia dell'Agenzia per la cybersicurezza nazionale (ACN). L'obbligo vale anche per i prodotti già in commercio.
Nel caso OnePlus, però, questo vincolo non scatta in automatico: presuppone prove di uno sfruttamento effettivo da parte di attaccanti, che finora non sono emerse. Gli altri requisiti del CRA, come la fornitura di aggiornamenti di sicurezza per tutto il periodo di supporto, diventeranno applicabili solo da dicembre 2027.
Non è il primo precedente
Già a settembre 2025 la società di sicurezza Rapid7 aveva reso nota una falla di OxygenOS (CVE-2025-10184) che permetteva alle app, senza permessi, di leggere gli SMS. Anche in quell'occasione Rapid7 aveva descritto un dialogo complicato con OnePlus e clausole di riservatezza molto restrittive nel programma di bug bounty. Ora la palla passa al prossimo aggiornamento di OxygenOS: sarà quello a dire quanto rapidamente l'azienda saprà chiudere la falla.
Domande frequenti
Un OnePlus può essere attaccato a distanza con questa falla?
Secondo il rapporto pubblicato, no. L'attacco richiede che sul telefono sia già installata un'app preparata ad hoc.
È disponibile un aggiornamento?
Al 24 settembre 2026 OnePlus non ha distribuito correzioni né assegnato codici CVE ai due difetti, e non ha indicato una data.
Anche gli smartphone OPPO sono a rischio?
OnePlus lo ha ammesso con il ricercatore, ma senza specificare i modelli. Per chi usa un OPPO valgono le stesse precauzioni.
Avete verificato la falla in prima persona?
No. Non abbiamo riprodotto l'attacco: le informazioni provengono dal rapporto del ricercatore e dalla ricostruzione di The Hacker News.