OnePlus telefonlarda, telefona yüklenen sıradan bir uygulamanın sistemin tamamını ele geçirmesine imkân tanıyan iki güvenlik açığı ortaya çıktı. Güvenlik araştırmacısı Rasmus Moorats, 24 Eylül 2026'da yayımladığı raporda, OnePlus'ın OxygenOS'a kendi eklediği yazılımlardaki iki hatanın zincirleme kullanıldığında root yetkisi verdiğini gösterdi. Üstelik saldırı için uygulamanın kullanıcıdan herhangi bir özel izin istemesine gerek yok. OnePlus ise henüz bir yama yayınlamış değil.
Araştırmacı saldırıyı OnePlus 15 ve OnePlus 12 Pro üzerinde doğruladığını söylüyor. Peki kimler risk altında, OnePlus ne diyor ve kullanıcılar şimdilik ne yapabilir?
Root yetkisi neden bu kadar tehlikeli?
Root, Android'deki en yüksek yetki seviyesi. Bu yetkiye ulaşan bir yazılım, uygulamalar arasındaki duvarları aşabiliyor, başka uygulamaların verilerine erişebiliyor ve sistemde kalıcı değişiklik yapabiliyor. Normalde Android her uygulamayı kendi "kutusunda" tutar; iki açık bu ayrımı ortadan kaldırıyor.
Rapora göre sorun Google'ın Android çekirdeğinde değil, OnePlus'ın OxygenOS'a eklediği servislerde: bir telemetri/tanılama servisi ve şirkete ait bir kayıt (log) bileşeni öne çıkıyor. Açığın nasıl istismar edildiğine dair teknik ayrıntılara bilerek yer vermiyoruz.
Tabloyu doğru okumak için üç nokta önemli:
- Önce zararlı bir uygulamanın telefona yüklenmesi gerekiyor. Raporda web sayfası ya da mesaj üzerinden uzaktan saldırı anlatılmıyor.
- Uygulama hiçbir özel izin istemiyor. Yani kurulum sırasında sizi uyaracak bir izin ekranı çıkmıyor.
- Gerçek saldırılarda kullanıldığına dair bir bilgi ne araştırmacının raporunda ne de The Hacker News'te var.
Hangi telefonlar etkileniyor?
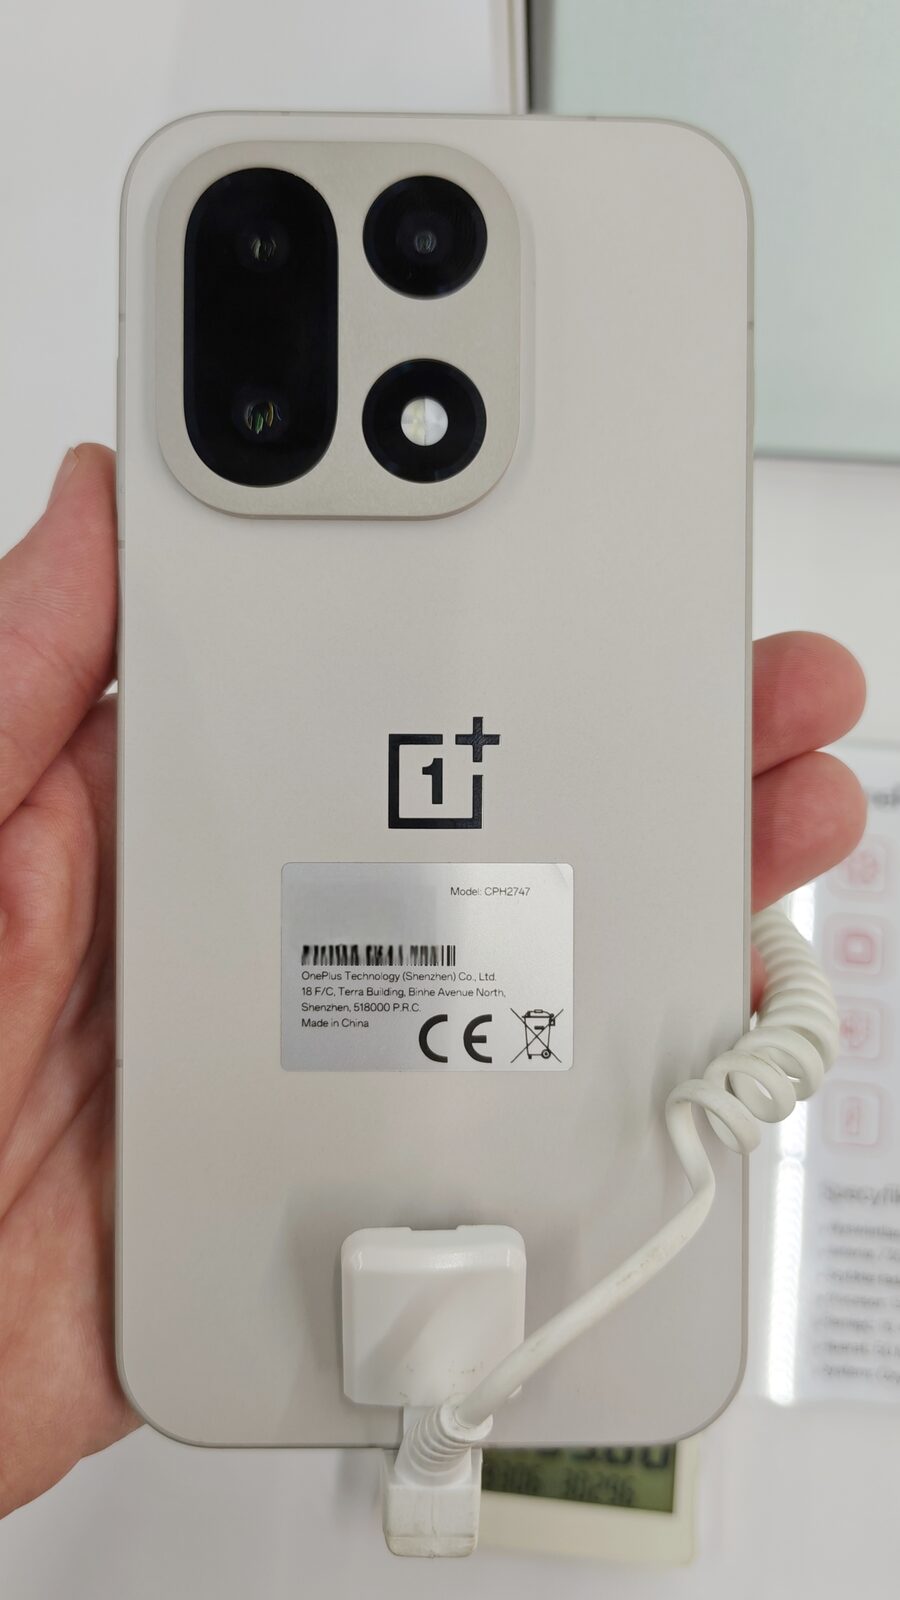
Açık, OxygenOS 16.0.3.503 sürümlü OnePlus 15 (CPH2747) üzerinde gösterildi; araştırmacı incelemede ayrıca OnePlus 12 Pro kullandı. Moorats, sorunun genel olarak OxygenOS 16'yı etkilediğini düşünüyor. Asıl dikkat çekici bilgi ise OnePlus'tan geliyor: Şirket araştırmacıya, aynı açıkların birçok OnePlus ve OPPO cihazını, farklı yazılım sürümlerinde etkilediğini bildirmiş. Ancak hangi modeller olduğu açıklanmadı.
İncelenen sürümden daha yeni OxygenOS sürümlerinin açığı kapatıp kapatmadığı da bilinmiyor. Yayın anında OnePlus'ın bu açıkları adıyla anan bir güvenlik bülteni bulunmuyordu.
Türkiye'deki kullanıcılar için ne anlama geliyor?
Açığın OPPO'yu da kapsaması Türkiye açısından önemli. OPPO, Türkiye'de yaygın satılan markalardan biri ve telefonlarını İstanbul'daki tesisinde de üretiyor. Yine de hangi OPPO modellerinin (ColorOS sürümlerinin) etkilendiği belli olmadığından, "telefonum kesin risk altında" demek şimdilik mümkün değil. Türkiye'de kullanılan OnePlus telefonlar için de aynı belirsizlik geçerli.
Yama gelene kadar yapılabilecekler:
- Uygulamaları yalnızca güvenilir kaynaktan yükleyin. Çoğu kullanıcı için bu, Google Play Store demek. WhatsApp/Telegram gruplarında, forumlarda ya da sitelerde paylaşılan APK dosyalarından uzak durun.
- Tanımadığınız veya artık kullanmadığınız uygulamaları silin.
- Güncellemeleri erteleme. OnePlus/OPPO bir sistem güncellemesi yayınladığında hemen yükleyin; Ayarlar > Cihaz hakkında bölümünden güvenlik yaması tarihini kontrol edebilirsiniz.
Kısa süre önce Google cephesinde de ciddi bir açık gündeme gelmişti: Pixel modem açığı hedefli saldırılarda kullanıldı, ancak Google o açık için yamayı zaten yayınlamıştı. OnePlus'ta ise henüz böyle bir yama yok.
Süreç nasıl işledi?
Olayı sıradan bir güvenlik haberinden ayıran şey, araştırmacı ile şirket arasındaki uzun yazışma. Moorats'ın aktardığı zaman çizelgesi şöyle:
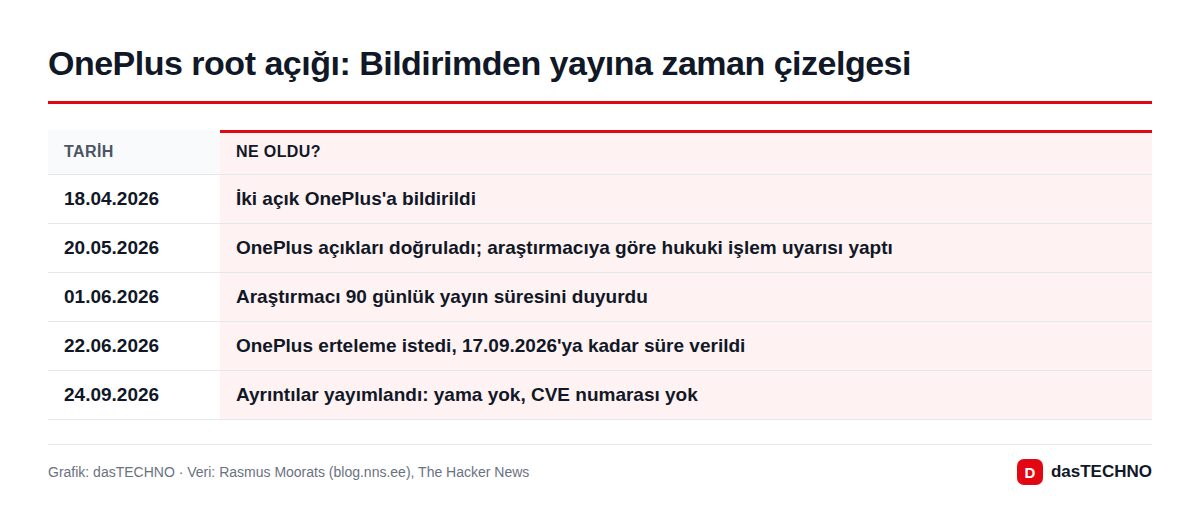
| Tarih | Gelişme |
|---|---|
| 18 Nisan 2026 | Açıklar OnePlus'a bildirildi |
| 20 Mayıs 2026 | OnePlus açıkları doğruladı |
| 1 Haziran 2026 | 90 gün sonra yayın yapılacağı duyuruldu |
| 22 Haziran 2026 | OnePlus erteleme istedi, yeni tarih 17 Eylül oldu |
| 24 Eylül 2026 | Rapor yama olmadan yayımlandı |
Araştırmacıya göre OnePlus, Mayıs'taki yanıtında çalışmanın yayımlanması hâlinde hukuki yola başvurabileceği uyarısında da bulundu. The Hacker News'e göre şirket, açıkların duyurulmasında "nihai ve münhasır hakkın" kendisinde olduğunu savundu ve düzeltmeyi yalnızca "planlandı" diye tarif etti. Temmuz ve Eylül'deki takip e-postaları ise yanıtsız kaldı. Yayın saatinde OnePlus'ın kamuya açık bir açıklaması yoktu.
OnePlus'ın geçmişte de benzer bir sorunu olmuştu
Bu, OnePlus'ın güvenlik araştırmacılarıyla yaşadığı ilk gerginlik değil. Eylül 2025'te Rapid7, uygulamaların izin almadan SMS verilerini okuyabildiği bir OxygenOS açığını (CVE-2025-10184) duyurmuştu. Rapid7 de o dönem OnePlus'a ulaşmakta zorlandığını ve hata ödül programındaki kısıtlayıcı gizlilik şartları nedeniyle koordineli bir süreç yürütemediğini söylemişti. İki olay birlikte düşünüldüğünde, OnePlus'ın güvenlik bildirimlerine yaklaşımı yeniden tartışma konusu oluyor.
Sık sorulan sorular
OnePlus telefonum uzaktan hacklenebilir mi?
Yayımlanan rapora göre doğrudan hayır. Saldırı için önce hazırlanmış zararlı bir uygulamanın telefona yüklenmiş olması gerekiyor.
Yama çıktı mı?
24 Eylül 2026 itibarıyla OnePlus bu iki açık için ne yama ne de CVE numarası yayınladı. Bir tarih de verilmedi.
OPPO telefonlar da etkileniyor mu?
OnePlus bunu araştırmacıya doğruladı ama model listesi paylaşmadı. OPPO kullanıcılarının da aynı önlemleri alması mantıklı.
Açığı kendiniz denediniz mi?
Hayır, açığı kendimiz denemedik. Bilgiler araştırmacının raporuna ve The Hacker News'in haberine dayanıyor.