Dünyanın en çok satan tüketici dronlarını üreten DJI'ın 16 modelinde, yakındaki bir saldırganın drone'un kablosuz ayarlarını değiştirmesine imkân tanıyan bir güvenlik açığı bulundu. CVE-2026-78306 koduyla kayda geçen açık; Mini, Air, Mavic, Neo, Flip ve Avata serilerini etkiliyor. Açığı güvenlik araştırmacıları Abdelrahman Yousef ve Dr. Jordan Samhi ağustosta bildirdi; konu bu hafta Avrupa basınında yeniden gündeme geldi. Açığın gerçek saldırılarda kullanıldığına dair şimdilik bir bilgi yok.
Açık tam olarak ne yapıyor?
DJI dronları, telefonla ilk eşleşme ve Wi-Fi bağlantısının kurulması gibi işlemler için Bluetooth kullanıyor. Bu kanal üzerinden DJI'ın kendi iletişim protokolü olan DUML ile komut gönderiliyor. Araştırmacılar, bu komutların yalnızca küçük bir kısmının güvenilir bir cihazdan gelip gelmediğini kontrol ettiğini tespit etti. Kalan komutlar kimlik doğrulaması olmadan kabul ediliyor.
CVE kaydına göre bu durum şu sonuçlara yol açabiliyor:
- Drone'un Wi-Fi ağ adı, şifresi, MAC adresi ve bölgesel kablosuz ayarlarının değiştirilmesi
- Wi-Fi şifresi değiştirildikten sonra saldırganın drone'un dahili ağına bağlanması ve uçuş kontrol arayüzüne erişme ihtimali
- Wi-Fi ve Bluetooth arayüzlerinin kapatılması ya da yeniden başlatılması; bu da uçuş sırasında pilotun kumanda, canlı görüntü ve telemetri bağlantısını kesebiliyor
Önemli bir ayrıntı: Araştırmacıların hazırladığı kavram kanıtı, uçuş sırasında drone'un tamamen ele geçirildiğini göstermiyor. Tam kontrol, açığın olası bir sonucu olarak tanımlanıyor. Bağlantının kesilmesi ise daha doğrudan bir risk. Güvenlik nedeniyle saldırının teknik adımlarına bu haberde yer vermiyoruz.
Hangi DJI modelleri etkileniyor?
CVE kaydında 16 model ve her biri için bir yazılım sürümü sınırı veriliyor:
| Seri | Etkilenen modeller | CVE'deki sürüm sınırı |
|---|---|---|
| Mini | Mini 2, Mini 3, Mini 3 Pro, Mini 4 Pro, Mini 5 Pro | 01.07.0200 / 01.00.0500 / 01.00.0900 / 01.00.1100 / 01.00.0600 |
| Air | Air 3, Air 3S | 01.00.1600 / 01.00.1400 |
| Mavic | Mavic 3, Mavic 3 Classic, Mavic 3 Pro, Mavic 4 Pro | 01.00.1400 / 01.00.0800 / 01.01.0700 / 01.00.0500 |
| Neo ve Flip | Neo, Neo 2, Flip | 01.00.0400 / 01.00.0500 / 01.00.1200 |
| Avata | Avata 2, Avata 360 | 01.00.0400 / 01.00.0300 |
DJI, bu açık için ayrı bir kamuya açık güvenlik bülteni yayımlamadı; hangi sürümle kesin olarak kapatıldığı da resmi olarak açıklanmadı. Bu nedenle en güvenli yol, drone'un ve kumandanın yazılımını DJI Fly uygulamasındaki en güncel sürüme yükseltmek.
Risk ne kadar büyük?
Açık, CVSS 4.0 ölçeğinde 8,5/10 puanla "yüksek" önem derecesinde. Puanı yükselten etkenler; saldırı için hiçbir yetki ya da kullanıcı etkileşimi gerekmemesi ve drone'un bütünlüğü ile çalışırlığının ciddi biçimde etkilenebilmesi. Riski sınırlayan ise saldırganın Bluetooth menzilinde, yani drone'un fiziksel olarak yakınında olması gerekmesi. Uzak bir ülkeden internet üzerinden bu açıkla drone'a erişmek mümkün değil.
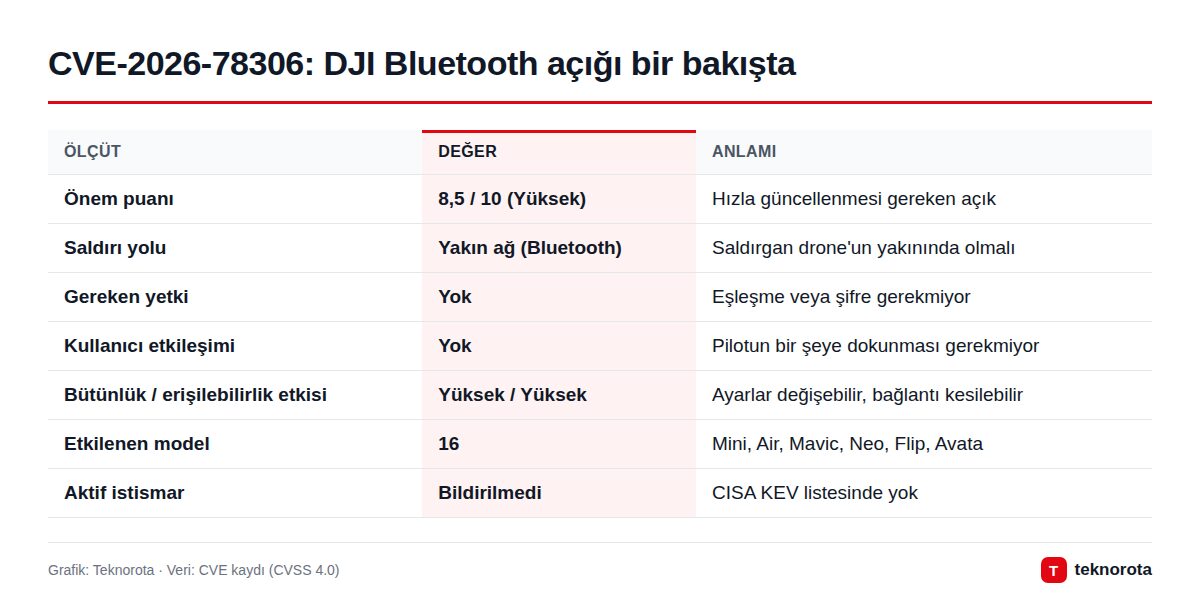
Pratikte bu, kalabalık alanlarda, etkinliklerde ya da kalkış ve iniş sırasında pilotun yakınında bulunan birinin sorun çıkarabileceği anlamına geliyor. Bağlantısı kopan DJI dronları normalde kullanıcının ayarına göre havada bekliyor, iniş yapıyor ya da kalkış noktasına dönüyor; ancak kablosuz ayarları değiştirilmiş bir drone'da bu davranışın nasıl sonuçlanacağı her senaryoda öngörülebilir değil.
Drone sahipleri ne yapmalı?
- Yazılımı güncelleyin: DJI Fly uygulamasını açın, drone'u ve kumandayı bağlayın; güncelleme uyarısı varsa kurun. DJI'ın destek sayfasına göre güncelleme sırasında telefonun internet bağlantısı açık kalmalı; drone kapatılmamalı ve uygulamadan çıkılmamalı.
- Kalabalık alanlarda dikkatli olun: Zaten birçok ülkede kurallar gereği kalabalık üzerinde uçuş kısıtlı; bu açık, bu kurala uymak için bir sebep daha.
- Beklenmedik davranışı ciddiye alın: Uçuş öncesinde Wi-Fi adının ya da bağlantının beklenmedik biçimde değiştiğini fark ederseniz uçuşu erteleyin ve cihazı sıfırlayıp güncelleyin.
Arka plan: DJI ve güvenlik tartışmaları
DJI, tüketici drone pazarında açık ara lider ve güvenlik araştırmacılarının yıllardır odağında. 2023'te yayımlanan akademik bir çalışma da DJI'ın Wi-Fi protokolündeki zayıflıklar üzerinden drone ele geçirme senaryolarını incelemişti. Yousef ve Samhi'nin çalışması, ağustosta açıkladıkları birden fazla DJI açığından biri. Son dönemde yazılım dünyasındaki diğer kritik açıklara dair haberlerimiz için güvenlik kategorimize göz atabilirsiniz; örneğin CISA'nın F5, Check Point ve VeloCloud uyarısı da bu hafta gündemdeydi.
Sık sorulan sorular
Dronum uçarken internetten ele geçirilebilir mi?
Bu açıkla hayır. Saldırganın Bluetooth menzilinde, yani drone'un yakınında olması gerekiyor.
Açık gerçek saldırılarda kullanıldı mı?
Şu ana kadar bununla ilgili bir rapor yok. ABD siber güvenlik kurumu CISA'nın aktif olarak istismar edilen açıklar listesinde de yer almıyor.
Modelim listede yok, etkileniyor muyum?
CVE kaydında sayılan 16 model dışında etkilenen model açıklanmadı. Yine de her DJI ürününde yazılımı güncel tutmak önerilir.
DJI açığı kapattı mı?
DJI kamuya açık bir güvenlik bülteni yayımlamadı. Açığın hangi sürümle kapandığı resmi olarak netleşene kadar en güncel yazılımı kullanmak en doğru adım.
Kapak görseli: DJI Mini 4 Pro — Jacek Halicki, Wikimedia Commons, CC BY-SA 4.0.