Yazılımcıların günlük işlerinde giderek daha fazla kullandığı yapay zeka kodlama ajanlarında ciddi bir güvenlik açığı ortaya çıktı. Güvenlik şirketi AIR Security, 17 Eylül'de Plugin4Shell adını verdiği açığı yayımladı. Sorun Claude Code, OpenAI Codex, GitHub Copilot ve Google Gemini CLI'ın eklenti (plugin) altyapısını etkiliyor. Anthropic ve OpenAI açığı kapattı; Microsoft'un Copilot için henüz bir yaması yok, Google ise Gemini CLI'ı düzeltmek yerine emekliye ayırmayı seçti.
Plugin4Shell nedir?
Kodlama ajanları, geliştiricinin güvendiği "pazar yerlerinden" eklenti kurabiliyor. Bu eklentilerin güvenliği için SHA sabitleme (SHA pinning) denen bir yöntem kullanılıyor: Eklenti, incelenmiş belirli bir kod sürümüne, yani o sürümün benzersiz parmak izine kilitleniyor. Fikir basit: Eklentinin deposu sonradan ele geçirilse bile kullanıcıya yalnızca onaylanmış kod gelsin.
AIR Security'nin bulgusuna göre ajanlar bu parmak izini istiyor, ancak indirme işleminden sonra gerçekten o sürüme ulaşılıp ulaşılmadığını kontrol etmiyor. Eklenti deposunu kontrol eden bir saldırgan bu boşlukla, sabitlenmiş sürüm yerine kendi hazırladığı kodu kullanıcının bilgisayarına sokabiliyor. Claude Code ve Codex eklentileri varsayılan olarak arka planda güncellediği için saldırı "sıfır tıklama" niteliği taşıyor: Kurbanın yalnızca güvendiği bir kaynaktan eklenti kurmuş olması yetiyor. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
heise online'ın aktardığına göre GitHub'ın dal (branch) adlandırma kuralları saldırının GitHub üzerinde çalışmasını engelliyor. Risk daha çok GitLab, Bitbucket veya kendi sunucusunda barındırılan Git depolarından gelen eklentiler için geçerli. Şu ana kadar açığın gerçek bir saldırıda kullanıldığına dair bilgi yok.
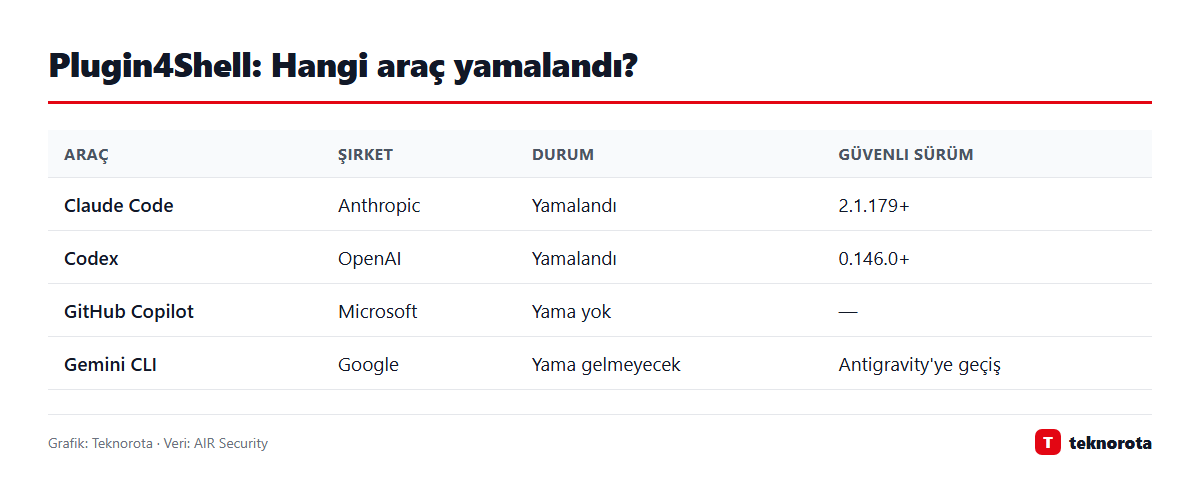
Hangi araç yamalandı, hangisi açıkta?
| Araç | Şirket | Durum | Güvenli sürüm |
|---|---|---|---|
| Claude Code | Anthropic | Yamalandı (Haziran 2026) | 2.1.179 ve üstü |
| Codex | OpenAI | Yamalandı (Ağustos 2026) | 0.146.0 ve üstü |
| GitHub Copilot | Microsoft | Yama yok | — |
| Gemini CLI | Yama gelmeyecek | Antigravity'ye geçiş öneriliyor |
AIR Security açığı Mayıs'ta bulup Haziran'da dört şirkete koordineli biçimde bildirdi. Anthropic düzeltmeyi Haziran ortasında yayımladı, OpenAI'ın yaması 12 Ağustos'ta doğrulandı. Google 4 Ağustos'ta Gemini CLI'ın tüketici sürümünü kullanımdan kaldırdığını ve yama yayımlamayacağını bildirdi; kullanıcılarını yeni Antigravity ajanına yönlendiriyor. Microsoft ise yayın tarihine kadar düzeltme yayımlamadı.
Ne yapmalısınız?
- Claude Code kullanıyorsanız terminalde sürümünüzü kontrol edin; 2.1.179'dan eskiyse güncelleyin.
- Codex kullanıyorsanız 0.146.0 veya daha yeni bir sürüme geçin.
- GitHub Copilot'ta eklenti kullanıyorsanız yalnızca kaynağını iyi bildiğiniz eklentileri tutun, gereksizleri kaldırın ve Microsoft'un açıklamalarını takip edin.
- Gemini CLI kullanıyorsanız aracın artık güncelleme almayacağını hesaba katın ve alternatif bir araca geçişi planlayın.
- Şirketlerde geliştirici bilgisayarlarına hangi eklentilerin kurulduğunu envanterleyin; mümkünse otomatik eklenti güncellemelerini onaylı kaynaklarla sınırlayın.
Bu ne anlama geliyor?
Plugin4Shell, yapay zeka ajanlarının getirdiği yeni bir tedarik zinciri riskini gözler önüne seriyor. Kodlama ajanları geliştiricinin bilgisayarında dosya okuma, komut çalıştırma ve depolara erişim gibi geniş yetkilerle çalışıyor. Bu yüzden ajanın kurduğu bir eklentiye sızan zararlı kod, doğrudan kaynak koduna, erişim anahtarlarına ve bulut hesaplarına uzanabiliyor.
Olayın dikkat çeken tarafı, açığın bir "güvenlik önlemi" içinde çıkması. SHA sabitleme, dikkatli geliştiricilerin tam da bu tür saldırılara karşı güvendiği bir mekanizmaydı. AIR Security de en çok bu kullanıcı grubunun etkilendiğini vurguluyor. Geçen hafta LastPass araştırmacılarının sahte GitHub depolarıyla yayılan yeni bir bilgi hırsızı yazılımı raporlaması da aynı tabloyu gösteriyor; geliştirici araçları saldırganların öncelikli hedefi hâline gelmiş durumda.
Sık sorulan sorular
Plugin4Shell gerçek saldırılarda kullanıldı mı?
Şu ana kadar bilinen bir istismar vakası yok. Açık, araştırmacılar tarafından laboratuvar ortamında gösterildi.
Hiç eklenti kullanmıyorsam etkilenir miyim?
Açık eklenti kurulum ve güncelleme sürecini hedefliyor. Hiç eklenti kurmadıysanız bu açıktan doğrudan etkilenmezsiniz, yine de aracınızı güncel tutmanız önerilir.
GitHub'dan kurduğum eklentiler de risk altında mı?
Araştırmaya göre GitHub'ın dal adı kuralları saldırıyı engelliyor. Risk ağırlıklı olarak GitLab, Bitbucket ve kendi sunucunuzdaki depolar için geçerli.