ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Linux çekirdeğinde bulunan üç güvenlik açığının gerçek saldırılarda kullanıldığını tespit etti. Ajans açıkları ayrı uyarılarla, sonuncusu 18 Eylül'de olmak üzere aktif olarak istismar edilen açıklar (KEV) kataloğuna ekledi ve ABD federal kurumlarına yamaları uygulamaları için 21 Eylül'e kadar süre verdi. Düzeltmeler çekirdek geliştiricileri tarafından zaten yayımlanmış durumda; şimdi sıra sunucu, bulut ve cihaz yöneticilerinde.
Hangi açıklar söz konusu?
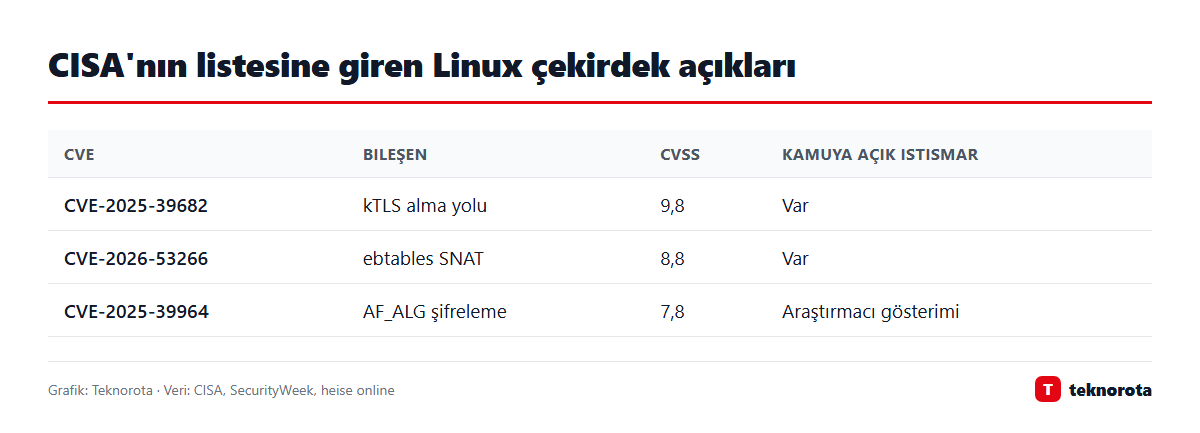
| CVE | Bileşen | CVSS | Olası etki |
|---|---|---|---|
| CVE-2025-39682 | Çekirdek TLS (kTLS) alma yolu | 9,8 | Hizmet dışı bırakma, bellek içeriğinin sızması |
| CVE-2025-39964 | AF_ALG şifreleme soket arayüzü | 7,8 | Yetki yükseltme, konteynerden kaçış |
| CVE-2026-53266 | Ağ köprüsü filtreleme (ebtables SNAT) | 8,8 | Yetkisiz bellek değişikliği, yetki yükseltme |
CVSS puanları SecurityWeek ve heise online'ın aktardığı değerlere dayanıyor. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
Açıkların hepsi uzaktan tek başına bir sunucuyu ele geçirmeye yarayan türden değil. Özellikle AF_ALG açığı, sisteme bir şekilde erişim kazanmış bir saldırganın yönetici (root) yetkisi elde etmesi ya da bir konteynerin dışına çıkması için kullanılabiliyor. Güvenlik şirketi STAR Labs'in bir araştırmacısı bu açığı Google'ın kernelCTF yarışmasında tam da bu amaçla göstermişti. BleepingComputer'a göre söz konusu açık 14 yıl boyunca çekirdekte fark edilmeden kaldı.
ebtables ve kTLS açıkları için kamuya açık istismar kodları da bulunuyor. Red Hat, ebtables açığı için bilinen bir istismarın varlığını doğruladı.
Ne yapmalısınız?
- Çekirdeği güncelleyin: Ubuntu, Debian, Red Hat, SUSE gibi dağıtımların yayımladığı son çekirdek güncellemelerini yükleyin ve sistemi yeniden başlatın. Yeni çekirdek yeniden başlatma olmadan devreye girmez.
- Hangi çekirdeği kullandığınızı kontrol edin: Terminalde
uname -rkomutu çalışan çekirdek sürümünü gösterir; dağıtımınızın güvenlik bülteniyle karşılaştırın. - Konteyner sunucularına öncelik verin: Birden fazla müşterinin ya da uygulamanın aynı çekirdeği paylaştığı Docker ve Kubernetes sunucuları, yetki yükseltme açıklarında en riskli grup.
- Gömülü ve endüstriyel cihazları unutmayın: Router, NAS ve endüstriyel kontrol cihazları da Linux çalıştırıyor. Üreticinin yazılım güncellemelerini takip edin.
- İz kontrolü yapın: CISA, federal kurumlardan yalnızca yama değil, etkilenen sistemlerde saldırı izi araması da istiyor. Kritik sunucular için aynı yaklaşım herkese önerilir.
Masaüstünde Linux kullanan ev kullanıcıları için risk görece düşük; yine de dağıtımın güncelleme aracından sistem güncellemelerini yüklemek yeterli.
Bu ne anlama geliyor?
Linux, internetteki sunucuların, bulut altyapısının ve Android dahil milyarlarca cihazın temelinde yer alıyor. Çekirdek açıklarının aktif istismarı nadir değil, ancak CISA'nın birkaç gün arayla üç çekirdek açığını kataloğa eklemesi ve kısa bir süre tanıması dikkat çekici. Türkiye'deki kurumlar CISA direktiflerine bağlı olmasa da KEV kataloğu, hangi açığın gerçekten saldırıda kullanıldığını gösterdiği için dünya genelinde yama önceliklendirmesinde referans kabul ediliyor.
Sık sorulan sorular
KEV kataloğu nedir?
CISA'nın, gerçek saldırılarda kullanıldığına dair kanıt bulunan açıkları listelediği katalog. ABD federal kurumları bu listedeki açıkları belirlenen süre içinde kapatmak zorunda.
Android telefonum etkilenir mi?
Android de Linux çekirdeği kullanıyor, ancak açıkların Android cihazlarda nasıl bir etki yaratacağına dair ayrı bir açıklama yapılmadı. Telefonunuzun aylık güvenlik güncellemelerini yüklemeniz yeterli.
Yeniden başlatmadan yama uygulanabilir mi?
Bazı kurumsal dağıtımlar "canlı yama" hizmeti sunuyor. Bu hizmeti kullanmıyorsanız çekirdek güncellemesinin etkili olması için sistemi yeniden başlatmanız gerekir.