Siber Güvenlik
Yedekleme rehberi: 3-2-1 kuralıyla fotoğraf ve dosyalar kaybolmasın
Telefon çalınsa ya da disk bozulsa bile fotoğraflarınız ve belgeleriniz kaybolmasın. 3-2-1 yedekleme kuralını iPhone, Android, Windows ve Mac için adım adım anlattık.
Telefon çalınsa ya da disk bozulsa bile fotoğraflarınız ve belgeleriniz kaybolmasın. 3-2-1 yedekleme kuralını iPhone, Android, Windows ve Mac için adım adım anlattık.
DJI Mini, Air, Mavic, Neo, Flip ve Avata serisindeki 16 drone modelinde, yakındaki bir saldırganın kablosuz bağlantıyı ele geçirmesine yol açabilecek bir açık bulundu. Etkilenen modeller ve alınacak önlemler.
ShinyHunters grubu FBI'dan binlerce çalışan ve iş başvurusu sahibinin verisini çaldığını iddia ediyor. Grup fidye yerine FBI'ın mayıs uyarısını geri çekmesini istiyor.
iPhone ve Android telefonda konum iznini daraltma, mikrofon ve kamera erişimini kapatma, reklam takibini ve reklam kimliğini engelleme adımlarını resmi menü adlarıyla anlattık.
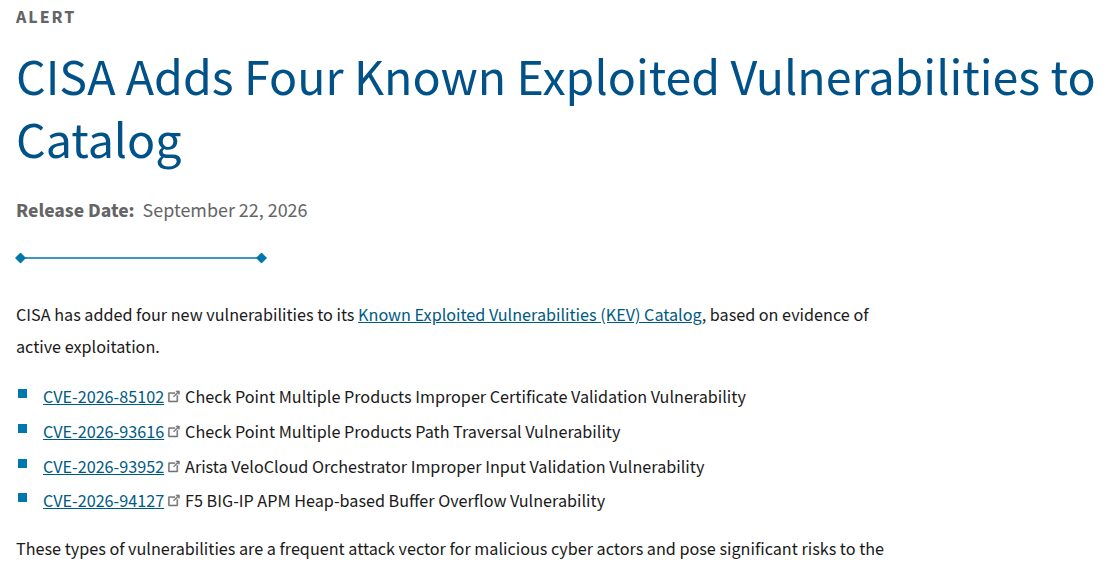
CISA, F5 BIG-IP APM, Check Point ve Arista VeloCloud Orchestrator'daki dört kritik açığın saldırılarda kullanıldığını duyurdu. Yamalar ve hotfix'ler yayımlandı; kurumların hızlı davranması gerekiyor.
Instagram, Gmail veya Outlook hesabınız ele geçirildiyse ilk saatler kritik. Hesabı geri almak için resmi kurtarma adımlarını ve bir daha yaşanmaması için yapılacakları sırasıyla anlattık.
Cisco, saldırılarda kullanılan iki kritik açığı yamaladı. ISE'deki açık 10 üzerinden 10 puan aldı, e-posta ağ geçidindeki açık tek bir e-postayla root yetkisi verebiliyor.
FBI ve Japonya polisinin de aralarında olduğu dört ülke, yazılımcıları sahte iş görüşmeleriyle hedef alan Kuzey Kore bağlantılı WaterPlum grubuna karşı ortak uyarı yayımladı.
E-posta pazarlama platformu Brevo'nun çalınan Cloudflare anahtarıyla, müşteri sitelerine gömülü betikler 14 Eylül'de 5,5 saat boyunca zararlı yazılım dağıtan sahte sayfalar gösterdi.
Ekran görüntüsü paylaşım aracı Gyazo'nun sahibi Helpfeel, bir sunucu açığı üzerinden 23,6 milyon kullanıcı kaydı ve 490 milyon görsel üst verisinin ele geçirildiğini doğruladı.
ABD siber güvenlik ajansı CISA, Linux çekirdeğindeki üç açığın aktif saldırılarda kullanıldığını bildirdi. Yamalar hazır; sunucu ve cihaz yöneticilerinin güncelleme yapması gerekiyor.
Nightmare Eclipse takma adlı araştırmacı, Microsoft Defender'ın virüs tanımı ve platform güncellemelerini engelleyen BigDiskBuster adlı yeni bir kavram kanıtı yayımladı.
KVKK, aralarında Eve Kozmetik'in de bulunduğu 12 şirketteki veri ihlallerini açıkladı. 10,2 milyon kişinin adı, telefonu ve e-postası sızmış olabilir. Ne yapmanız gerektiğini anlattık.
Google, Pixel telefonların hücresel modemindeki CVE-2026-58704 açığının sınırlı ve hedefli saldırılarda kullanılmış olabileceğini açıkladı. Eylül yaması açığı kapatıyor.
Microsoft, Entra ID'de SMS ve sesli arama ile doğrulamayı 1 Şubat 2027'den itibaren kaldırıyor, SMS ile oturum açma da sona eriyor. Şirketlerin geçiş planı yapması gerekiyor.
AIR Security, dört büyük yapay zeka kodlama ajanını etkileyen Plugin4Shell açığını duyurdu. Claude Code ve Codex yamalandı, Copilot ve Gemini CLI için düzeltme yok.
Microsoft, 10.000'den fazla kurumda 12.000'i aşkın e-posta hesabını ele geçiren ve yapay zekayla dolandırıcılık planlayan EvilTokens servisini mahkeme kararıyla kapattı.
İki adımlı doğrulama, şifreniz çalınsa bile hesabınızı korur. Google, Instagram, WhatsApp ve e-Devlet'te 2FA'yı nasıl açacağınızı, hangi yöntemin daha güvenli olduğunu ve yedek kodları anlattık.
Kargo, e-Devlet, banka veya icra süsü verilen sahte mesajlar her gün binlerce kişiye ulaşıyor. Oltalama SMS ve e-postalarını tanımanın yollarını ve bağlantıya tıkladıysanız yapmanız gerekenleri anlattık.
WordPress, belirli koşullarda uzaktan kod çalıştırmaya varabilen kritik bir açığı kapatan 7.1.2 sürümünü yayınladı. Yama 4.7'ye kadar eski sürümlere de geldi.