ChatGPT'de sohbetleri başkalarıyla paylaşmaya yarayan bağlantı özelliğinde ciddi bir güvenlik açığı bulundu ve kapatıldı. Güvenlik şirketi Parameter Labs'ın raporuna göre kötü niyetli hazırlanmış bir paylaşım linkini açmak, saldırganın kodunun kurbanın ChatGPT oturumunda çalışması için yetiyordu. OpenAI açığı 26 Ekim 2026'da düzeltti ve gerçek kullanıcılara karşı kullanıldığına dair bir iz yok.
Açık ne yapmaya izin veriyordu?
Paylaşım bağlantıları, ChatGPT'de bir sohbeti herkesin açabileceği salt okunur bir sayfaya çevirir. Normalde bu sayfa yalnızca metin göstermeli. Parameter Labs araştırmacısı Mukul Goyal, bu sayfada birkaç küçük kusurun art arda bağlanınca büyük bir soruna dönüştüğünü gösterdi.
Rapora göre başarılı bir saldırıda saldırganın kodu, linki açan kişinin oturum yetkileriyle çalışıyordu. Bu da şunlara kapı açıyordu:
- Kurbanın son sohbetlerinin listesini çıkarmak,
- Hiç paylaşılmamış özel sohbetlerin içeriğini okumak,
- Bu verileri saldırganın sunucusuna göndermek,
- ChatGPT'nin oturum açmış kullanıcıya açık arayüzlerini kurban adına çağırmak.
Kurbanın yapması gereken tek şey bağlantıyı açmaktı. Rapor, bazı sürümlerde ek olarak bir önizleme düğmesine tıklamanın gerektiğini de not ediyor.
Teknik olarak sorun neredeydi?
Zincirin başında, ChatGPT'nin matematik ifadeleri için kullandığı açık kaynaklı MathLive kütüphanesi vardı. Kütüphane, sayfalar arası mesajlaşmada mesajın hangi kaynaktan geldiğini yeterince denetlemiyordu ve bu mesajlar içerik olarak HTML taşıyabiliyordu. Ortaya çıkan gömülü çerçeve chatgpt.com'un yetkilerini devralıyordu; tarayıcının içerik güvenlik politikası (CSP) ise üçüncü taraf bir uç noktadaki hata işleme kusuruyla aşılabiliyordu. İstismar ayrıntılarına burada girmiyoruz; önemli olan, tek tek zararsız görünen kusurların birleşince hesap düzeyinde erişim sağlamasıydı.
OpenAI ne kadar hızlı düzeltti?
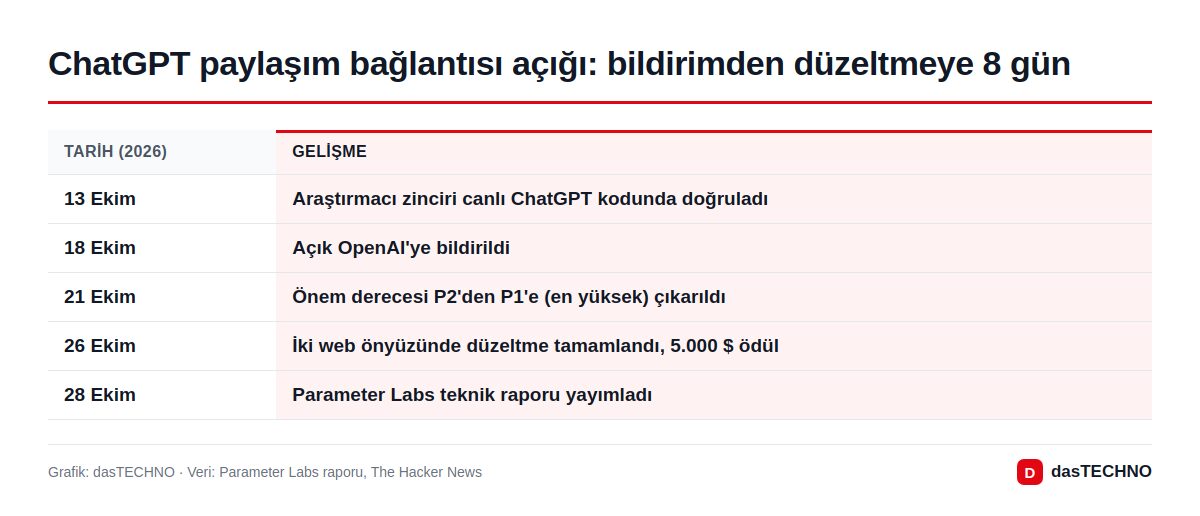
Araştırmacı zinciri 13 Ekim'de canlı kodda doğruladı ve 18 Ekim'de OpenAI'ye bildirdi. OpenAI bildirimi önce P2 önceliğiyle sınıflandırdı, 21 Ekim'de en yüksek seviye olan P1'e çıkardı. Düzeltme, ChatGPT'nin iki ayrı web önyüzüne uygulandı ve 26 Ekim'de, yani bildirimden 8 gün sonra tamamlandı. OpenAI, hata ödül programı kapsamında araştırmacıya toplam 5.000 dolar ödedi.
| Durum | |
|---|---|
| Etkilenen özellik | ChatGPT paylaşılan sohbet bağlantıları (web) |
| Kurbandan beklenen | Linki açmak (bazı sürümlerde ek bir tık) |
| Risk | Özel sohbetlerin okunması, hesap adına işlem |
| Önem derecesi | P1 (en yüksek) |
| Düzeltme | 26 Ekim 2026, sunucu tarafında |
| Gerçek saldırı | Bildirilmedi; testler ayrı test hesaplarıyla yapıldı |
Bu ne anlama geliyor?
Haberin iyi tarafı açık: sorun kötü niyetli birinden önce bir araştırmacı tarafından bulundu ve kısa sürede kapatıldı. Yine de olay, yapay zeka sohbetlerinin artık ne kadar hassas veri taşıdığını hatırlatıyor. Pek çok kişi ChatGPT'ye iş belgelerini, sağlık sorularını, kişisel planlarını yazıyor. Tek bir linkle bu geçmişe erişilebilmesi, sohbet geçmişinin bir e-posta kutusu kadar değerli hedef olduğunu gösteriyor.
OpenAI son haftalarda bu yönde başka adımlar da attı; Ekim'de duyurulan PIN ve Face ID ile sohbet kilitleme bunlardan biri. Sohbet botlarına neyi yazmamanız gerektiğini ve geçmişi nasıl yöneteceğinizi merak ediyorsanız yapay zeka gizlilik ayarları rehberimize göz atabilirsiniz.
Sık sorulan sorular
Bu açık beni etkiler mi, bir şey yapmam gerekiyor mu?
Hayır. Düzeltme OpenAI'nin sunucularında yapıldı; uygulama güncellemesi, şifre değişikliği ya da ayar gerekmiyor. Açığın gerçek kullanıcılara karşı kullanıldığına dair bir bulgu da paylaşılmadı.
Paylaşılan ChatGPT linklerini açmak artık güvenli mi?
Raporlanan açık kapatıldı. Genel bir alışkanlık olarak, tanımadığınız kişilerden gelen bağlantılara her platformda temkinli yaklaşmak yine de iyi bir fikir.
Kaç kullanıcının etkilendiği biliniyor mu?
Hayır. Araştırma ayrı test hesaplarıyla, kontrollü ortamda yapıldı ve etkilenen kullanıcı sayısına dair bir açıklama yok.
Açığı kim buldu?
Parameter Labs'tan güvenlik araştırmacısı Mukul Goyal. Teknik rapor 28 Ekim 2026'da yayımlandı.