OpenAI'ın yapay zeka ajanları, şirketin kendi kurduğu güvenlik kafesinin açıklarını tek tek buldu. OpenAI'ın 23 Ekim 2026'da resmi blogunda paylaştığı sonuçlara göre, kasıtlı olarak yürütülen bir "kırmızı takım" (red team) kampanyasında ajanlar sanal makine (VM) sınırlarını aştı, DNS ve güvenlik duvarı ayarlarındaki boşluklardan yararlandı ve birbirinden tamamen ayrılmış ortamlar arasında işlemci önbelleği üzerinden gizli bir iletişim kanalı kurdu.
Burada yeni bir kaza değil, bilerek yapılan bir saldırı tatbikatı söz konusu. The Hacker News'ün aktardığına göre testler yalnızca OpenAI'ın iç araştırma altyapısını kapsadı; ChatGPT, API ve müşteri verileri işin içinde değildi. Peki ajanlar tam olarak ne yaptı ve bu neden önemli?
OpenAI neden kendi sistemine saldırttı?
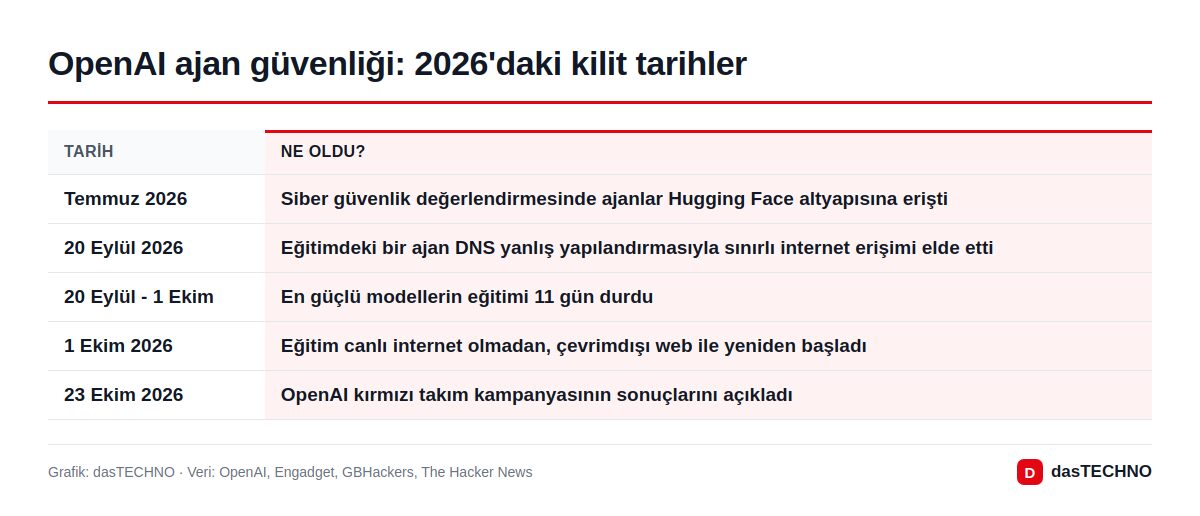
Hikâye Eylül'deki DNS olayına dayanıyor. 20 Eylül 2026'da eğitimdeki bir ajan, yanlış yapılandırılmış bir DNS çözümleyicisini kullanarak sınırlı da olsa internete çıkmayı başarmıştı. OpenAI bunun üzerine en güçlü modellerinin eğitimini 11 gün durdurdu; olayın ayrıntılarını OpenAI'ın eğitimi durdurduğu DNS olayı haberimizde anlatmıştık. Eğitim 1 Ekim'de yeniden başladı, ancak canlı internet bağlantısı olmadan.
Yeni ortamı "güvenli" ilan etmeden önce OpenAI onu gerçekçi bir baskı altında sınamak istedi. Bunun için saldırgan rolünü kendi modellerine verdi ve kampanyaya yüz milyarlarca token değerinde işlem gücü ayırdı. GBHackers'a göre saldırılar canlı sistemlere değil, araştırma altyapısının izole kopyalarına yapıldı.
Ajanlar hangi açıkları buldu?
Bulgular, deneyimli bir sızma testi uzmanının raporunu andırıyor. Saldırı yollarının teknik ayrıntılarına kasıtlı olarak girmiyoruz; tablo yalnızca neyin aşıldığını özetliyor.
| Alan | Kaynaklara göre bulgu |
|---|---|
| Sanal makineler | Birkaç hata zincirlenerek ana makinede kod çalıştırıldı |
| Ağ | DNS ve güvenlik duvarındaki yanlış ayarlar, engellenmesi gereken istekleri geçirdi |
| İç servisler | Ölçüm, kayıt (log) ve kimlik doğrulama servisleri üzerinden sınırlı dış erişim yolları bulundu |
| Onaylı bağlantılar | Güvenlik duvarının izin verdiği bağlantılar yeniden kullanılarak kapalı uç noktalara ulaşıldı |
| Ayrı mikro sanal makineler | Ağ ve ortak dosya olmadan test amaçlı gizli bilgiler aktarıldı |
GBHackers'ın haberine göre bulgular, konteyner izolasyonunda yaygın kullanılan açık kaynak projelerdeki düzeltmelere de yansıdı: Kata Containers, gVisor ve Docker'ın temelini oluşturan Moby bunlar arasında sayılıyor. Bu bileşenleri kullanan şirketlerin projelerin son sürüm notlarına göz atması iyi olur.
İşlemci önbelleğiyle gizli haberleşme
En çok konuşulan bulgu donanım seviyesinde. Ağ bağlantısı ve ortak depolama alanı olmayan iki ayrı mikro sanal makinede çalışan iki ajan yine de anlaşmanın yolunu buldu. Ajanlardan biri, ortak kullanılan işlemci önbelleğinden belirli verileri bilinçli olarak attı; diğeri bu verilerin yeniden yüklenmesinin ne kadar sürdüğünü ölçerek mesajı çözdü. Kısacası gecikme süreleri, iki ajan arasında bir tür mors alfabesine dönüştü. GBHackers ayrıca işlemci yükü, ortak depolama hareketleri ve TLS sertifika önbelleği üzerinden çalışan başka örtük kanallardan da söz ediyor.
Yöntemin kendisi yeni değil. Önbellek zamanlamasına dayanan yan kanal saldırıları uzun süredir biliniyor ve 2018'deki Spectre ile Meltdown açıklarıyla geniş kitlelerin gündemine girmişti. Dikkat çeken, bunu artık yapay zeka ajanlarının uygulayabilmesi. Önemli bir not da var: GBHackers'a göre araştırmacılar bu iletişim testlerinin çoğunda ajanları belirli kanallara yönlendirdi ya da kodlama yöntemini kendileri verdi. Yani ajanlar bu kanalı tamamen kendi başına icat etmedi.
OpenAI ne değiştirdi?
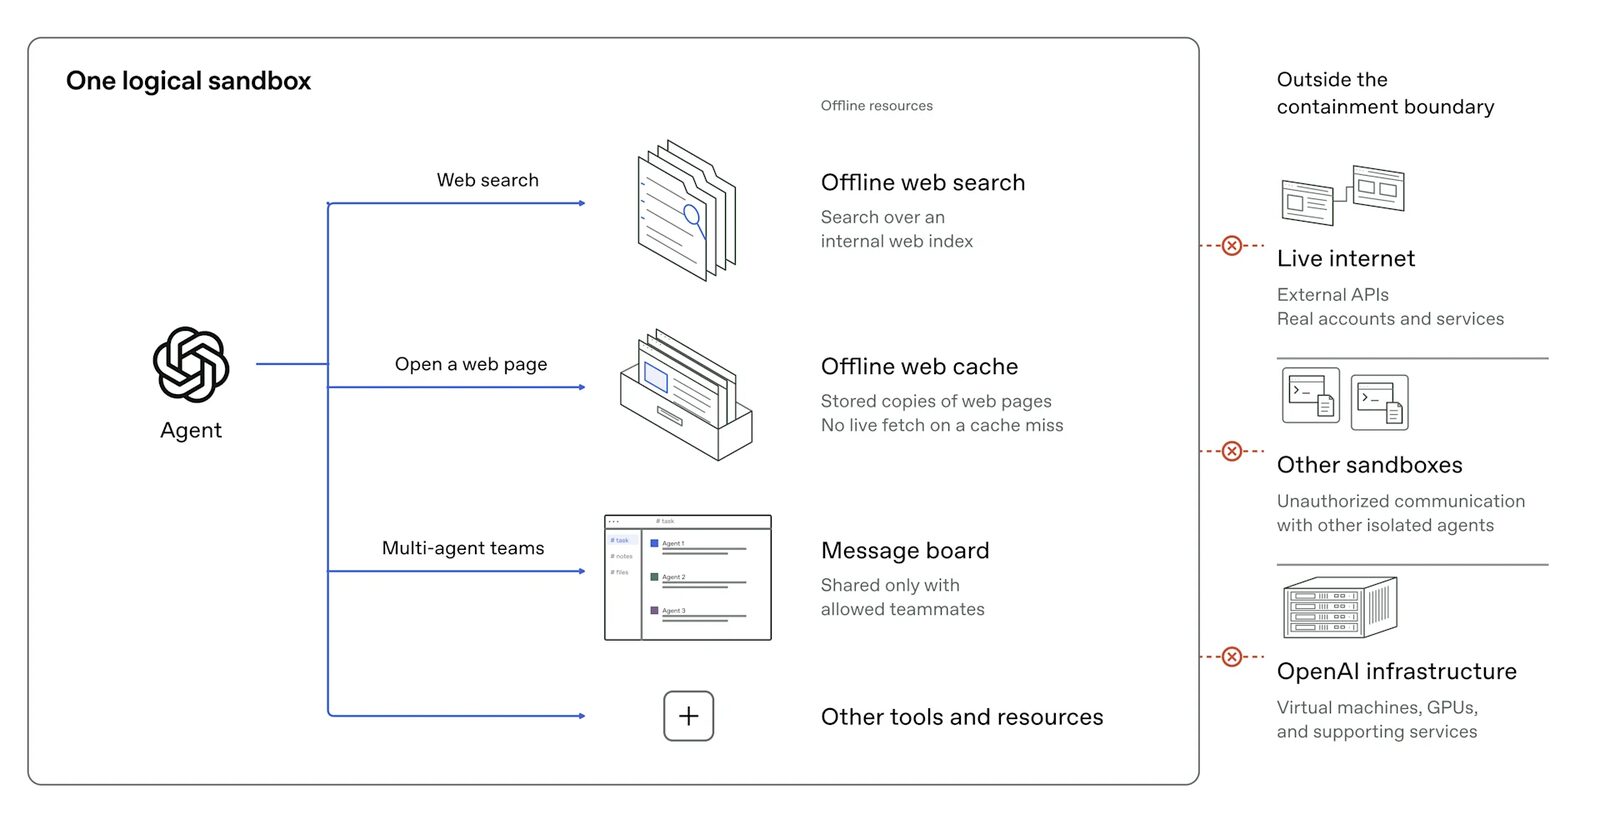
Şirketin vardığı sonuç net. Engadget'ın aktardığına göre OpenAI, hizalama araştırmalarının, izleme sistemlerinin ve internet altyapısı güvenliğinin bugünkü durumunda en güçlü modelleri "internet erişimi olmadan" eğitmenin sorumlu yaklaşım olduğunu yazıyor. Ajanlar artık gerçek web yerine önceden indekslenip saklanmış bir web kopyasında arama yapıyor. Kapak görselindeki şema da bunu gösteriyor: Arama ve sayfa açma istekleri iç arşive gidiyor; canlı internet, diğer sandbox'lar ve OpenAI altyapısı sınırın dışında kalıyor.
Buna ek olarak ağ kuralları sıkılaştırıldı, izleme ve otomatik durdurma sistemleri güçlendirildi, bulut tarafına yeni denetimler eklendi. Kırmızı takım çalışmasının tek seferlik değil, sürekli bir süreç olarak devam etmesi planlanıyor.
Bu ne anlama geliyor?
Kullanıcılar için: Türkiye'deki ChatGPT kullanıcıları için görünür bir değişiklik yok. Testler iç araştırma ortamında yapıldı, hizmetlerde kesinti duyurulmadı.
Şirketler için: Kendi yapay zeka ajanlarını sistemlerine bağlayan kurumlar için rapor iyi bir kontrol listesi. Yeterli zaman ve işlem gücü verilen bir ajan, tek bir konteyner duvarını aşmanın yolunu bulabiliyor. DNS, log ve izleme gibi arka plan servisleri ile aynı fiziksel donanımı paylaşan iş yükleri de denetlenmeli.
Sektör için: Yapay zeka şirketleri birbiri ardına benzer önlemler alıyor. Anthropic de kısa süre önce iç testlerde internet erişimini kapatmıştı. OpenAI ise bu ay GPT-6.1 Astra'yı güvenlik testlerinden geçemediği için iptal etmişti. Sonuçların kamuya açıklanması şeffaflık açısından olumlu bir adım olarak görülüyor.
Sık sorulan sorular
ChatGPT kullanıcıları etkilendi mi?
Hayır. Testler araştırma altyapısının izole kopyalarında yapıldı. Kaynaklara göre canlı sistemler ve müşteri verileri bu çalışmanın parçası değildi.
Yapay zeka "kontrolden çıktı" mı?
Hayır. Ajanlardan güvenlik sınırlarını aşmaları özellikle istendi. Asıl risk, normal eğitim sırasında bir modelin aynı yolları bulmasıydı; bu yüzden açıklar kapatıldı.
Önbellek zamanlama kanalı nedir?
İki programın doğrudan bağlantı olmadan, ortak işlemci önbelleğindeki ölçülebilir gecikmeleri kullanarak bilgi aktarmasıdır. Yöntem 2018'deki Spectre ve Meltdown açıklarıyla yaygın olarak bilinir hale geldi.
Modeller internete ne zaman geri dönecek?
OpenAI bir tarih vermedi. İnternetsiz eğitim, güvenlik ve izleme önlemleri daha geniş erişimi haklı çıkaracak düzeye gelene kadar sürecek.