ASUS router kullanıyorsanız yazılım sürümünüze bakmanın tam zamanı. Tayvanlı üretici, 23 Ekim 2026'da 3.0.0.6_102 serisi router yazılımını (firmware) kullanan cihazlar için üç güvenlik açığını kapatan bir bülten yayımladı. Açıklardan biri, aynı ağdaki bir saldırganın hiçbir şifre girmeden router'da yönetici işlemleri yapmasına kapı aralıyor. Çözüm basit: firmware'i güncellemek.
ASUS hangi açıkları kapattı?
ASUS'un güvenlik bülteni sayfasındaki tabloya göre güncelleme üç CVE numarasını kapsıyor. Açıkların tanımları ve CVSS 4.0 puanları, ASUS'un kendisinin CVE numarası veren kurum (CNA) olarak yayımladığı kayıtlarda yer alıyor:
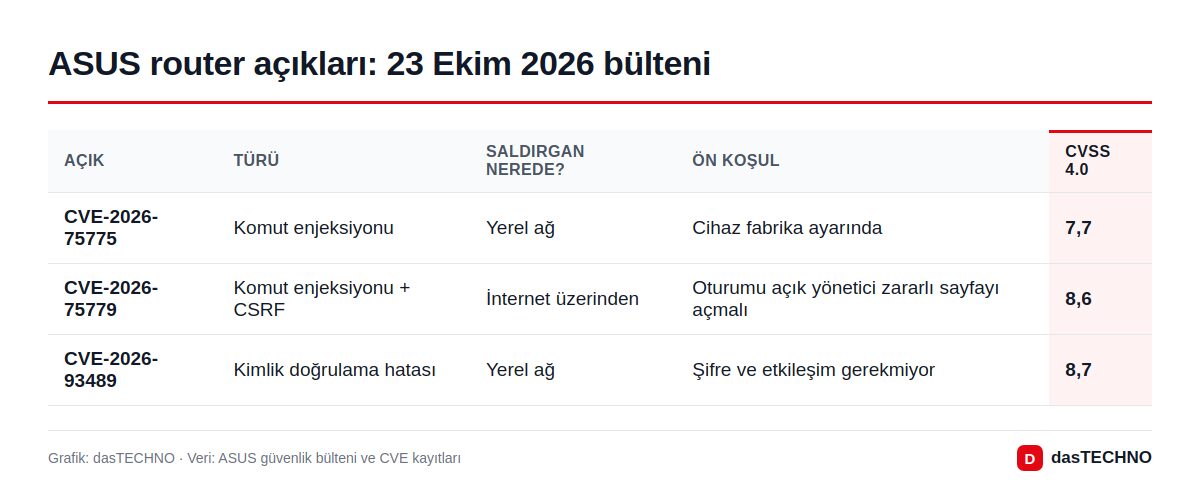
- CVE-2026-93489 (8,7): En dikkat çekeni bu. Router'ın kimlik doğrulama mekanizmasındaki bir hata, yakındaki (aynı yerel ağdaki) bir kişinin sahte bir erişim yetkisi üretip yönetici işlemleri yapmasına izin veriyor. Şifre ya da kullanıcının bir şeye tıklaması gerekmiyor.
- CVE-2026-75779 (8,6): Router'ın yönetim paneline giriş yapmış bir kullanıcı, oltalama amaçlı bir web sayfasını açarsa router'da en yüksek yetkiyle (root) komut çalıştırılabiliyor. Bu açık için saldırganın aynı ağda olması gerekmiyor, ama kullanıcının kandırılması şart.
- CVE-2026-75775 (7,7): Komut enjeksiyonu türünde bir açık. Yalnızca cihaz fabrika ayarlarındayken, yani ilk kurulum tamamlanmadan önce istismar edilebiliyor.
Üç açığın da gerçek saldırılarda kullanıldığına dair bir bilgi şu an için kaynaklarda yok. Saldırıların teknik ayrıntılarını, kötüye kullanımı kolaylaştırmamak için burada vermiyoruz.
Hangi ASUS modelleri etkileniyor?
Burada net bir cevap yok, çünkü ASUS etkilenen modellerin tam listesini paylaşmadı. Bültende yalnızca firmware serisi yazıyor: 3.0.0.6_102. Hangi modellerin bu seriyi çalıştırdığı bültende tek tek belirtilmiyor. Bu yüzden en doğru yol, kendi router'ınızın yazılım sürümüne bakmak.
ASUS'un aynı sayfası, ekim ayında router'lar için yayımlanan tek bültenin bu olmadığını da gösteriyor:
| Bülten tarihi | Etkilenen firmware serisi | CVE sayısı |
|---|---|---|
| 1 Ekim 2026 | 3.0.0.6_102 | 1 |
| 1 Ekim 2026 | 3.0.0.4_386, 3.0.0.4_388, 3.0.0.6_102 | 1 |
| 7 Ekim 2026 | 3.0.0.4_386, 3.0.0.4_388, 3.0.0.6_102 | 4 |
| 20 Ekim 2026 | 3.0.0.4_386, 3.0.0.4_388 | 2 |
| 23 Ekim 2026 | 3.0.0.6_102 | 3 |
Yani bir ay içinde beş ayrı router bülteni çıktı. Router'ını uzun süredir güncellemeyen biri bu açıkların birkaçına birden açık olabilir.
Bu ne anlama geliyor? Risk kimde daha yüksek?
İki açığın "yerel ağ" şartı, saldırganın evinizin Wi-Fi'ına ya da kablolu ağınıza bağlı olması demek. Ev kullanıcısı için bu riski bir miktar azaltıyor, ama ortadan kaldırmıyor. Misafir ağı açık olan kafeler, ofisler, yurtlar ve Wi-Fi şifresini çok kişiyle paylaşan evler daha savunmasız. Ağa sızmış zararlı yazılımlı bir cihaz da aynı işi görebilir.
CSRF açığı ise farklı: Yönetim paneli bir sekmede açıkken tıklanan tek bir zararlı bağlantı yeterli olabiliyor. Panele işiniz bitince oturumu kapatmak bu yüzden basit ama etkili bir alışkanlık.
ASUS router firmware nasıl güncellenir?
ASUS'un destek sayfasındaki adımlara göre:
- Tarayıcıda
www.asusrouter.comadresine ya da router'ın yerel IP adresine gidin ve yönetici bilgilerinizle giriş yapın. - Administration (Yönetim) > Firmware Upgrade bölümünü açın.
- Otomatik güncellemeyi açabilir ya da ASUS destek sitesinden modelinize ait dosyayı indirip Upload ile yükleyebilirsiniz. ASUS, mobil uygulama ASUS Router üzerinden güncellemeyi de öneriyor.
- Güncelleme sırasında router'ın fişini çekmeyin.
Güncellemeyi hemen yapamıyorsanız ASUS'un geçici önerileri şunlar: yönetici ve Wi-Fi şifrelerini en az 10 karakterli, tahmin edilmesi zor şifrelerle değiştirin; internetten (WAN) uzaktan yönetim erişimini kapatın; ağa yalnızca güvendiğiniz cihazları bağlayın ve tanımadığınız bağlı cihazları kaldırın. Ev ağınızı toparlarken Wi-Fi hızını artırma rehberimiz de işinize yarayabilir.
Arka plan: Router'lar neden sürekli gündemde?
Router'lar evdeki tüm trafiğin geçtiği nokta ve çoğu kullanıcı onları kurduktan sonra yıllarca unutuyor. Geçen hafta açıklanan ve Broadcom çipli cihazları etkileyen WPSplinter açığı ve daha önce MikroTik cihazlarındaki açıkların saldırılarda kullanılması da bunu gösterdi. ASUS'un durumu daha iyi sayılır: Üretici açıkları kapatıp güncellemeyi yayımladı, top artık kullanıcıda.
Sık sorulan sorular
Router'ımın etkilenip etkilenmediğini nasıl anlarım?
Yönetim panelinde ya da ASUS Router uygulamasında firmware sürümüne bakın. Sürüm 3.0.0.6_102 ile başlıyorsa ve en güncel değilse güncelleme yapın. ASUS model listesi yayımlamadığı için marka adına göre karar vermeyin.
Saldırganın internetten mi, aynı ağdan mı erişmesi gerekiyor?
CVE-2026-93489 ve CVE-2026-75775 için aynı yerel ağda olmak gerekiyor. CVE-2026-75779 ise yönetici paneline giriş yapmış kullanıcının zararlı bir sayfayı açmasıyla uzaktan tetiklenebiliyor.
İSS'nin verdiği modem de etkilenir mi?
Bülten yalnızca ASUS'un kendi router yazılımını kapsıyor. Operatörünüzün verdiği farklı marka modem bu bültenle ilgili değil.
Güncellemeden sonra ayarlarım silinir mi?
ASUS'un destek sayfası güncellemeden sonra fabrika ayarlarına dönmeyi öneriyor. Bu durumda Wi-Fi adı ve şifresi gibi ayarları yeniden girmeniz gerekir; öncesinde ayarlarınızı not alın.
Kapak görseli: ASUS (temsili ürün görseli).