Bilgisayarında TeamViewer kurulu olan herkesin sürüm numarasına bakmasında fayda var. Uzaktan erişim yazılımının Alman üreticisi TeamViewer, 29 Eylül 2026'da TV-2026-1010 numaralı güvenlik bültenini yayımladı. Bültende, programın tam sürümü olan Full Client ile uzaktan yönetilen bilgisayarlarda sürekli açık duran Host uygulamasını etkileyen beş açık listeleniyor. Windows, macOS ve Linux sürümleri etkileniyor. Beş açığın tamamı "yüksek" seviyede; en ağırı CVSS 8,8 puanla "kritik" sınırının hemen altında.
Düzeltmeler 15.82 sürümünde. TeamViewer kullanıcılara mümkün olan en kısa sürede güncelleme yapmalarını öneriyor. İyi haber şu: Şirkete göre açıkların aktif olarak kullanıldığına dair bir iz yok, internette yayımlanmış bir saldırı kodu da bulunmuyor.
En ağır açık: Oturumdaki izinler aşılabiliyor
Asıl dikkat çeken açık CVE-2026-92370. TeamViewer'da bilgisayarını açan kişi, karşı tarafın neler yapabileceğini sınırlayabiliyor: Örneğin yalnızca ekranı izlemesine izin vermek, fare ve klavyeyi kullandırmamak ya da dosya aktarımını kapatmak gibi. Bu açık sayesinde oturuma katılan saldırgan, bağlantı kurulurken kısıtlı özelliklere ait ayarları değiştirerek bu sınırları aşabiliyordu. En kötü senaryoda, açıkça yasaklanmış işlemler yapılabiliyor ve hedef bilgisayarda kod çalıştırılabiliyor.
Ancak önemli bir ayrıntı var: Saldırı ağ üzerinden yapılsa da kurulmuş bir TeamViewer oturumu gerekiyor ve CVSS değerlendirmesine göre kurbanın da bir adım atması şart. Yani internetteki rastgele bir kişi, bağlantı kabul edilmeden bilgisayarınızı ele geçiremez. Risk özellikle dışarıdan birine bilinçli olarak sınırlı erişim verilen durumlarda büyüyor: bir şeyi göstermesi istenen bir servis firması ya da "bankadan arıyoruz" diyen dolandırıcıya temkinli davranıp yalnızca izleme izni verilmesi gibi.
Diğer dört açık
Kalan açıklar, saldırganın cihazda sıradan bir kullanıcı hesabıyla zaten çalışıyor olmasını gerektiriyor; örneğin bir zararlı yazılım aracılığıyla. Bu durumda yönetici yetkisine sıçramanın kapısını açabiliyorlar:
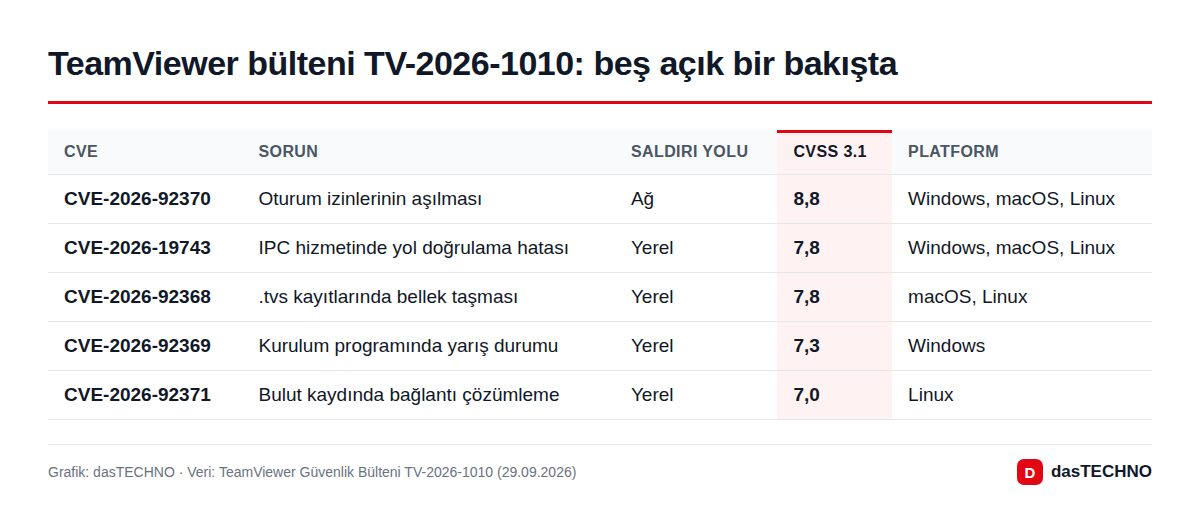
- CVE-2026-19743 (CVSS 7,8): TeamViewer bileşenlerinin kendi aralarında haberleştiği yerel IPC hizmeti, dosya yollarını doğru denetlemiyor. Düşük yetkili bir kullanıcı SYSTEM ya da root yetkisiyle dosya yazabiliyor.
- CVE-2026-92368 (CVSS 7,8):
.tvsuzantılı oturum kayıtları oynatılırken özel hazırlanmış bir dosya bellek taşmasına yol açabiliyor; kullanıcı bu kaydı açarsa saldırganın kodu onun yetkileriyle çalışıyor. macOS ve Linux'ta 15.70 ile 15.82 öncesi sürümler etkileniyor. - CVE-2026-92369 (CVSS 7,3): Yalnızca Windows'ta, kurulum programının geri alma mekanizmasındaki bir yarış durumu SYSTEM yetkisi elde etmeye imkân veriyor.
- CVE-2026-92371 (CVSS 7,0): Yalnızca Linux'ta, bulut oturum kaydı özelliğindeki hatalı bağlantı çözümleme yine yetki yükseltmeye yol açıyor (15.0 ile 15.82 öncesi sürümler).
Hangi sürümler etkileniyor?
| Ürün | Etkilenen | Güvenli |
|---|---|---|
| Full Client (Windows, macOS, Linux) | 15.82 öncesi tüm sürümler | 15.82 ve sonrası |
| Host (Windows, macOS, Linux) | 15.82 öncesi tüm sürümler | 15.82 ve sonrası |
| Eski sürüm dalları | Bültene göre 15.64 (Windows), 14.7 ve 13.2 | Güncellenmiş bakım sürümleri ya da 15.82'ye geçiş |
Eski lisanslarla çalışan şirketler için TeamViewer, BleepingComputer'a göre desteklenen bakım ve eski sürümlere de düzeltme sağlıyor. Bülten bu sürümlerin tam numaralarını vermiyor; yöneticilerin hesaplarındaki indirme bölümünü kontrol etmesi gerekiyor.
Ne yapmalısınız?
- Ev bilgisayarı ve Mac: TeamViewer'ı açıp yardım menüsünden ya da ayarlardan güncelleme kontrolü yapın (menü adı sürüme göre değişebiliyor). Ya da güncel sürümü doğrudan teamviewer.com'dan indirip üzerine kurun. Ardından sürümün en az 15.82 olduğunu doğrulayın.
- Linux: Paketi TeamViewer deposundan kurduysanız güncelleme normal paket yöneticisiyle gelir; aksi halde güncel paketi resmi siteden indirin.
- Şirketler: Full Client ya da Host kurulu tüm cihazları listeleyin. Arka planda sessizce çalışan Host kurulumları olan sunucular ve kasa bilgisayarları gözden kaçmasın. Yönetim konsolu (Management Console) üzerinden güncellemeler toplu dağıtılabilir.
- Kullanmıyorsanız kaldırın: Bir kez destek almak için kurup unuttuysanız TeamViewer'ı tamamen silmek en güvenlisi. Tek seferlik yardım için kurulum gerektirmeyen QuickSupport sürümü genellikle yeterli.
Bu ne anlama geliyor?
TeamViewer, Türkiye'de de şirketlerden muayenehanelere, aile içi "bilgisayarıma bir bakar mısın" yardımlaşmasına kadar en yaygın uzaktan erişim araçlarından biri. Bu yaygınlık onu saldırganlar için de cazip kılıyor. BleepingComputer'ın hatırlattığı gibi fidye yazılımı grupları geçmişte zayıf korunan TeamViewer erişimlerini ağlara sızmak için kullandı. Şirket, iki yıl önce de kendi kurumsal BT ağına yönelik bir saldırı açıklamış ve bunu Rus devlet destekli APT29 (Midnight Blizzard) grubuna bağlamıştı.
CVE-2026-92370 bir şeyi daha hatırlatıyor: Oturum içindeki kısıtlamalar, güvenin yerini tutmaz. Bilgisayarınıza yalnızca tanıdığınız kişileri bağlayın. Sizi arayıp "TeamViewer'ı açın" diyen biri büyük ihtimalle dolandırıcıdır; tipik yöntemleri oltalama SMS ve e-postaları nasıl anlaşılır rehberimizde anlattık. Bir yabancıya erişim verdiyseniz hesabım çalındı, ne yapmalı adımları işinize yarar. TeamViewer hesabınız için de iki adımlı doğrulamayı açmanızı öneririz. Bu hafta güncelleme yapıyorsanız 114 açığı kapatan Nvidia sürücülerini de unutmayın.
Sık sorulan sorular
Açıklar şu anda saldırılarda kullanılıyor mu?
TeamViewer'a göre hayır. Şirket ne yayımlanmış bir saldırı kodu ne de gerçek bir saldırı tespit ettiğini söylüyor. Ancak ayrıntılar artık herkesin önünde olduğu için güncellemeyi geciktirmemek gerekiyor.
Biri internet üzerinden hiçbir şey yapmadan bilgisayarımı ele geçirebilir mi?
Bültene göre hayır. En ağır açık, kullanıcının da dahil olduğu kurulmuş bir oturum gerektiriyor; diğer dördü ise cihaza yerel erişim istiyor.
Telefon uygulamaları etkileniyor mu?
Bültende yalnızca masaüstü programlar, yani Windows, macOS ve Linux'taki Full Client ile Host geçiyor. Android ve iOS uygulamalarından söz edilmiyor.
TeamViewer sürümümü nasıl öğrenirim?
Programdaki "TeamViewer hakkında" bölümünden (arayüze göre yardım menüsünde ya da ayarlarda). 15.82 veya daha yüksek bir numara görüyorsanız beş açık kapatılmış demektir.
Türkiye'deki kullanıcılar farklı mı etkileniyor?
Hayır. Açıklar programın kendisinde; hangi ülkede kullanıldığından bağımsız olarak aynı sürümler etkileniyor ve aynı güncelleme çözüm sağlıyor.