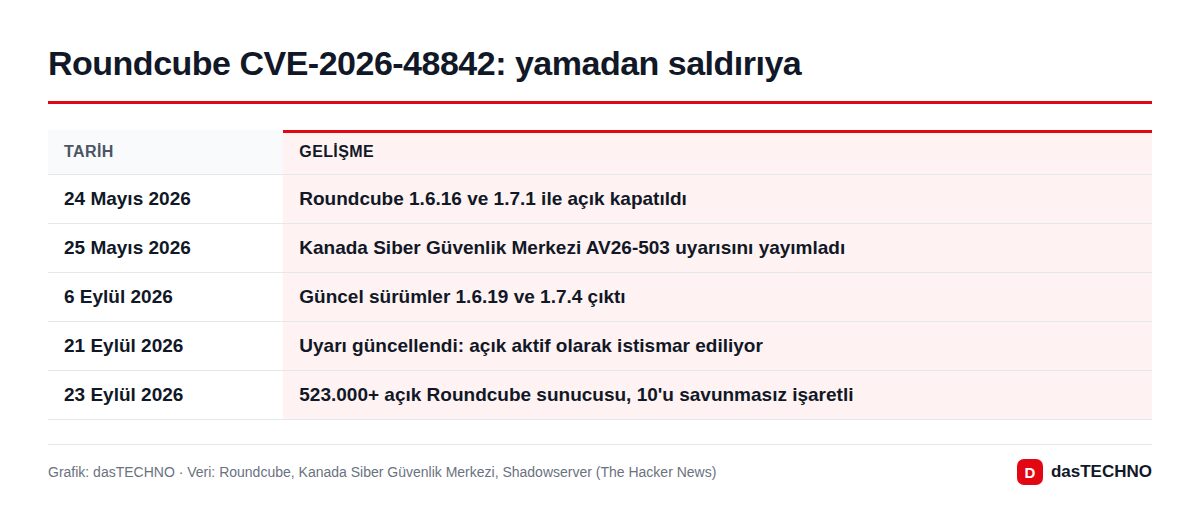
Açık kaynak webmail yazılımı Roundcube'daki CVE-2026-48842 kodlu güvenlik açığı artık saldırganlar tarafından kullanılıyor. Kanada Siber Güvenlik Merkezi (Cyber Centre), mayısta yayımladığı uyarıyı 21 Eylül 2026'da güncelleyerek açığın "gerçek ortamda istismar edildiğini" duyurdu. Açık, oturum açmaya gerek kalmadan Roundcube'un bağlı olduğu veritabanına SQL komutu sokulmasına izin veriyor ve CVSS puanı 10 üzerinden 8,1. Yama dört aydır hazır; güncellemeyi erteleyen sunucu yöneticileri için artık bekleme payı kalmadı.
Roundcube, Türkiye'de de hosting firmalarının, üniversitelerin ve kendi e-posta sunucusunu işleten şirketlerin sık kullandığı bir webmail arayüzü. Aşağıda açığın ne olduğunu, kimlerin gerçekten risk altında olduğunu ve yapılması gerekenleri özetledik.
Açık ne işe yarıyor?
Sorun, virtuser_query adlı isteğe bağlı bir eklentide. Bu eklenti, kullanıcının giriş ekranına yazdığı e-posta adresini, yöneticinin tanımladığı bir veritabanı sorgusuyla gerçek posta kutusu adına çeviriyor. Roundcube'un bültenine göre PHP'deki preg_replace() işlevinde ters eğik çizgilerin temizlenmesi atlatılabiliyordu. Bu yüzden etkisiz hale getirilmesi gereken karakterler SQL sorgusuna ulaşabiliyordu.
Sonuç olarak hesabı olmayan biri, Roundcube'un kullandığı veritabanında komut çalıştırabiliyor. Güvenlik firmalarının değerlendirmesine göre bu, posta hesabı bilgilerinin ve saklanan iletilerin ele geçirilmesine kadar gidebilir. Puanın 9'un altında kalmasının nedeni, saldırının "yüksek karmaşıklıkta" sınıflandırılması. Açığın nasıl kullanılacağına dair teknik ayrıntıları bilerek yazmıyoruz.
Kimler risk altında?
İşin iyi tarafı şu: eklenti varsayılan olarak açık değil. Roundcube'da bir eklenti ancak yönetici onu yapılandırma dosyasına elle eklerse yükleniyor. Yani risk altındaki kurulumlar iki koşulu birlikte taşıyor:
- 1.6 serisinde 1.6.16'dan eski, 1.7 serisinde 1.7.1'den eski bir sürüm kullanmak,
- virtuser_query eklentisini etkinleştirmiş olmak (genelde sanal kullanıcıların veritabanında tutulduğu posta sistemlerinde).
Rakamlar da bunu doğruluyor. The Hacker News'in aktardığı Shadowserver verisine göre 23 Eylül itibarıyla internetten erişilebilen 523.000'i aşkın Roundcube kurulumu vardı; bunlardan yalnızca 10'u bu açık için savunmasız olarak işaretlendi. Genel tablo sınırlı görünse de o küçük gruptaki bir sunucuyu yönetiyorsanız tehdit gerçek.
Hangi sürüme güncellemeli?
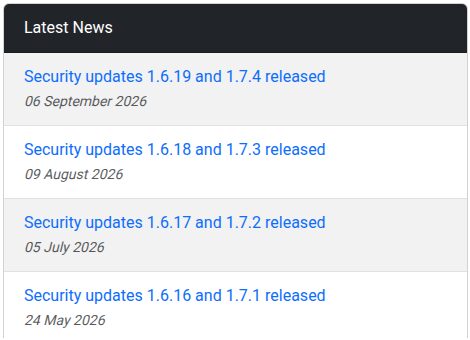
Açık, 24 Mayıs 2026'da aynı pakette kapatılan yedi başka güvenlik sorunuyla birlikte giderildi. Roundcube o tarihten bu yana üç güncelleme daha yayımladı; en yenisi 6 Eylül tarihli.
| Seri | Savunmasız sürümler | İlk düzeltilmiş sürüm | Önerilen güncel sürüm (Eylül 2026) |
|---|---|---|---|
| 1.6 | 1.6.15 ve öncesi | 1.6.16 | 1.6.19 |
| 1.7 | 1.7.0 | 1.7.1 | 1.7.4 |
Bu iki serinin dışında kalan daha eski bir Roundcube sürümü kullanıyorsanız, desteklenen bir seriye geçişi planlamanız gerekiyor.
Sunucu yöneticileri için kontrol listesi
- Sürümü kontrol edin ve paketleri Roundcube'un resmi sitesinden veya GitHub deposundan indirerek 1.6.19 ya da 1.7.4'e yükseltin. Dağıtımın paket deposunu kullanıyorsanız, yamanın oraya gelip gelmediğine bakın.
- virtuser_query etkin mi, bakın. Yapılandırma dosyasındaki eklenti listesini kontrol edin; kullanmıyorsanız kapatmak saldırı yüzeyini küçültür.
- Kayıtları inceleyin. Mayıstan sonra güncellenmemiş bir kurulumda web sunucusu günlüklerindeki olağandışı giriş denemelerine ve veritabanı günlüklerindeki beklenmedik sorgulara bakın.
- Şüphe varsa veritabanı parolasını ve etkilenen kullanıcıların parolalarını değiştirin.
Son kullanıcı ne yapmalı?
Hosting firmanızın, okulunuzun ya da iş yerinizin Roundcube webmail'ini kullanıyorsanız sizin güncelleyebileceğiniz bir şey yok; bu, servisi işletenlerin sorumluluğunda. Yine de her hesapta farklı parola kullanmak ve destekleyen hizmetlerde iki adımlı doğrulamayı açmak böyle olaylarda zararı sınırlar. Servis sağlayıcınız bir ihlal bildirirse e-posta parolanızı hemen değiştirin.
Türkiye'deki kurumlar için ne anlama geliyor?
Posta sunucusu üzerinden gerçekleşen bir sızıntıda posta kutuları ve adres defterleri gibi kişisel veriler etkilenebilir. Bu durumda veri sorumlusu, KVKK kapsamında ihlali öğrendiği andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirmekle yükümlü. Kurul'un son dönemde açıkladığı veri ihlali bildirimleri, bu yükümlülüğün kâğıt üzerinde kalmadığını gösteriyor. Mayıstan beri hazır olan bir yamayı uygulamak, bir ihlalin hukuki ve itibari maliyetinden çok daha ucuz.
Arka plan: Roundcube sık hedef alınıyor
Bu, Roundcube için bu yılın ilk vakası değil. The Hacker News'e göre ABD'nin siber güvenlik ajansı CISA, Şubat 2026'da iki eski Roundcube açığını (CVE-2025-49113 ve CVE-2025-68461) istismar edilen açıklar kataloğuna ekledi. Temmuz'da ise Çin bağlantılı olduğu değerlendirilen bir grup, bilinen Roundcube açıklarını sunuculara web kabuğu yerleştirmek için kullandı. CVE-2026-48842'yi kimin kullandığına dair ise henüz bir kaynak isim vermedi. Tablo, CISA'nın Linux çekirdeği uyarısı gibi son örneklere benziyor: yama çıktıktan sonra güncellemeyi bekletmek, saldırganlara zaman kazandırıyor.
Not: Açığı kendi sistemimizde denemedik; bilgiler Roundcube'un resmi bülteni ve Kanada Siber Güvenlik Merkezi'nin uyarısına dayanıyor.
Sık sorulan sorular
Hosting firmamın webmail'ini kullanıyorum, bir şey yapmam gerekiyor mu?
Hayır. Güncelleme sunucuyu yöneten firmanın işi. Firma bir ihlal duyurursa parolanızı değiştirmeniz yeterli.
virtuser_query kullanmayan kurulumlar da etkileniyor mu?
Roundcube'un açıklamasına göre bu açık için hayır. Ancak eski sürümlerde sonraki güncellemelerde kapatılan başka açıklar da bulunduğundan güncelleme yine öneriliyor.
Hangi sürüm güvenli?
İlk düzeltilmiş sürümler 1.6.16 ve 1.7.1. 25 Eylül 2026 itibarıyla en güncel sürümler 1.6.19 ve 1.7.4.
Saldırıların arkasında kim var?
Bilinmiyor. Kanada Siber Güvenlik Merkezi açık kaynak raporlara dayanarak aktif istismar olduğunu bildirdi, ancak saldırıları kimseye atfetmedi.