Ağ donanımı devi Cisco, iki gün arayla saldırganların halihazırda kullandığı iki kritik sıfırıncı gün açığını duyurdu ve yamaladı. 15 Eylül'de Secure Email Gateway e-posta güvenlik cihazlarındaki açık, 16 Eylül'de ise kurumsal ağlarda kimlik ve erişim yönetimi için kullanılan Identity Services Engine (ISE)'deki açık açıklandı. ISE açığı CVSS ölçeğinde 10 üzerinden 10 puanla en yüksek önem derecesini aldı. ABD siber güvenlik ajansı CISA iki açığı da aktif olarak istismar edilen açıklar kataloğuna ekledi.
ISE açığı: Kimlik doğrulama tamamen atlanabiliyor
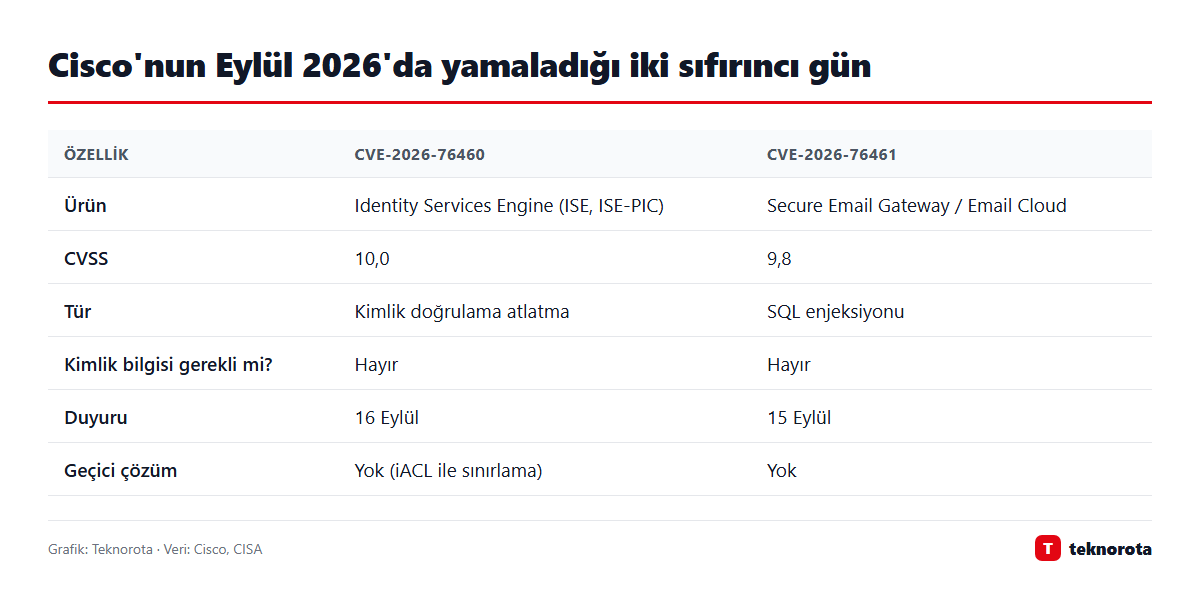
CVE-2026-76460 kodlu açık, Cisco ISE ve ISE Pasif Kimlik Bağlayıcısı'nı (ISE-PIC) etkiliyor. Cisco'nun açıklamasına göre bir API uç noktasındaki yetersiz kimlik denetimi, oturum açmamış bir saldırganın web tabanlı yönetim arayüzünün kimlik doğrulamasını atlamasına ve cihazda root yetkisiyle komut çalıştırmasına yol açabiliyor. Tüm yapılandırmalar etkileniyor.
Cisco, açığın saldırılarda kullanıldığının farkında olduğunu doğruladı ama saldırganların kim olduğu veya kaç kurumun hedef alındığı konusunda bilgi vermedi. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
| ISE sürümü | Yamalı sürüm |
|---|---|
| 3.1 | 3.1 Patch 12 |
| 3.2 | 3.2 Patch 11 |
| 3.3 | 3.3 Patch 12 |
| 3.4 | 3.4 Patch 7 |
| 3.5 | 3.5 Patch 4 |
E-posta ağ geçidi açığı: Tek bir e-posta yetiyor
CVE-2026-76461 ise Cisco'nun e-posta güvenlik cihazlarında çalışan AsyncOS yazılımındaki bir SQL enjeksiyonu açığı. CVSS puanı 9,8. Açık, cihazın gelen e-postaları işleyen bölümünde bulunuyor; bu nedenle saldırganın herhangi bir kimlik bilgisine ihtiyacı yok, özel hazırlanmış bir e-posta göndermesi yetebiliyor. Başarılı bir saldırı, cihazda root yetkisiyle komut çalıştırılmasıyla sonuçlanabiliyor.
Açık, şirket içinde kurulu fiziksel ve sanal Secure Email Gateway cihazlarının yanı sıra bulut tabanlı Secure Email Cloud hizmetini de etkiliyor. Yamalı sürümler 15.5.5-014, 16.0.4-302 ve 16.5.0-780. Cisco, ek sıkılaştırmalar içerdiği için 16.5.0-780 sürümünü öneriyor.
Ne yapmalısınız?
Bu açıklar ev kullanıcılarını değil, Cisco ürünlerini kullanan kurumları ilgilendiriyor. Kurumunuzun BT ekibindeyseniz:
- ISE'yi hemen güncelleyin. Resmi bir geçici çözüm yok. Güncelleme yapılana kadar yönetim arayüzüne erişimi erişim kontrol listeleriyle (iACL) yalnızca yetkili adreslerle sınırlayın.
- E-posta ağ geçidini yamalı sürüme taşıyın. Bulut hizmetini kullanıyorsanız Cisco'nun güncelleme durumunu teyit edin.
- İz arayın. Cisco ve güvenlik araştırmacıları, ISE erişim kayıtlarının ve e-posta cihazının posta günlüklerinin şüpheli kayıtlar için incelenmesini öneriyor. Saldırganların izlerini silmiş olabileceğini de hesaba katın.
- İhlal belirtisi bulursanız Cisco TAC ile iletişime geçin; sanal cihazları yeniden kurup tüm kimlik bilgilerini yenilemeyi değerlendirin.
Bu ne anlama geliyor?
ISE ve e-posta ağ geçitleri, kurumsal ağların "kapı bekçileri". Biri ağa kimin bağlanacağına, diğeri hangi e-postanın içeri gireceğine karar veriyor. Bu cihazlarda root yetkisi elde eden bir saldırgan, kurum ağının geri kalanına sızmak için son derece güçlü bir konuma geçiyor. CISA'nın federal kurumlara yalnızca birkaç günlük yama süresi vermesi de riskin boyutunu gösteriyor.
Cisco altyapısı Türkiye'de de pek çok kurumsal ağda kullanılıyor; bu ürünleri işleten ekiplerin güncellemeleri önceliklendirmesi gerekiyor. Aynı hafta CISA'nın aktif istismar listesine giren Linux çekirdek açıkları da kurumsal yama listesinin üst sıralarında olmalı.
Sık sorulan sorular
Evdeki modemim etkilenir mi?
Hayır. Açıklar kurumsal ürünler olan Cisco ISE ve Secure Email Gateway'i etkiliyor.
İki açık birbiriyle bağlantılı mı?
Ardışık CVE numaraları taşısalar da farklı ürünlerde ve farklı türde açıklar. Aralarında teknik bir bağlantı olduğuna dair bilgi yok.
Güncelleme yapamıyorsam ne yapabilirim?
ISE için yönetim arayüzüne erişimi yalnızca güvenilir adreslerle sınırlamak riski azaltır. E-posta ağ geçidi açığı için Cisco bir geçici çözüm sunmuyor; yamalı sürüme geçmek tek kalıcı yol.