Windows'un yerleşik antivirüsü Microsoft Defender'ı hedef alan yeni bir yamasız açığın kavram kanıtı yayımlandı. Uzun süredir Microsoft ile anlaşmazlık içinde olan ve Nightmare Eclipse takma adıyla tanınan güvenlik araştırmacısı, 22 Eylül'de BigDiskBuster adını verdiği bir kavram kanıtı (PoC) yayımladı. Araç, Defender'ın virüs tanımlarını ve platform bileşenlerini güncellemesini engelliyor. Microsoft yayın saatine kadar konuya ilişkin bir açıklama yapmadı ve bir yama da bulunmuyor.
BigDiskBuster ne yapıyor?
Araştırmacının açıklamasına göre BigDiskBuster, Defender'ın imza (tanım) ve platform güncellemelerinin tamamlanmasını engelliyor. Bir antivirüsün en yeni tehditleri tanıyabilmesi büyük ölçüde bu güncellemelere bağlı olduğu için, güncellenemeyen bir Defender zamanla yeni zararlı yazılımları gözden kaçırabilir.
Önemli bir sınırlama da var: Aracın etkili olabilmesi için hedef bilgisayarda arka planda çalışıyor olması gerekiyor. Yani BigDiskBuster tek başına bir bilgisayara uzaktan sızmayı sağlamıyor; daha çok, sisteme başka bir yolla girmiş bir saldırganın izini gizlemek ve kalıcılığını artırmak için kullanılabilecek türden bir araç. Araştırmacı kodun hâlâ hatalı olduğunu ve geliştirilmeye ihtiyaç duyduğunu da kabul ediyor. Şu ana kadar gerçek saldırılarda kullanıldığına dair bir rapor yok. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
Aylardır süren bir seri
BigDiskBuster, aynı araştırmacının 2026 boyunca yayımladığı istismarların sonuncusu. Araştırmacı, eski Microsoft çalışanı olduğunu ve işten çıkarılmasının ardından şirketle anlaşmazlık yaşadığını açıklıyor. Microsoft ise daha önce müşterilerine gerçek zarar veren kötü niyetli faaliyetlere karşı hukuki yollara başvurabileceği uyarısında bulunmuştu.
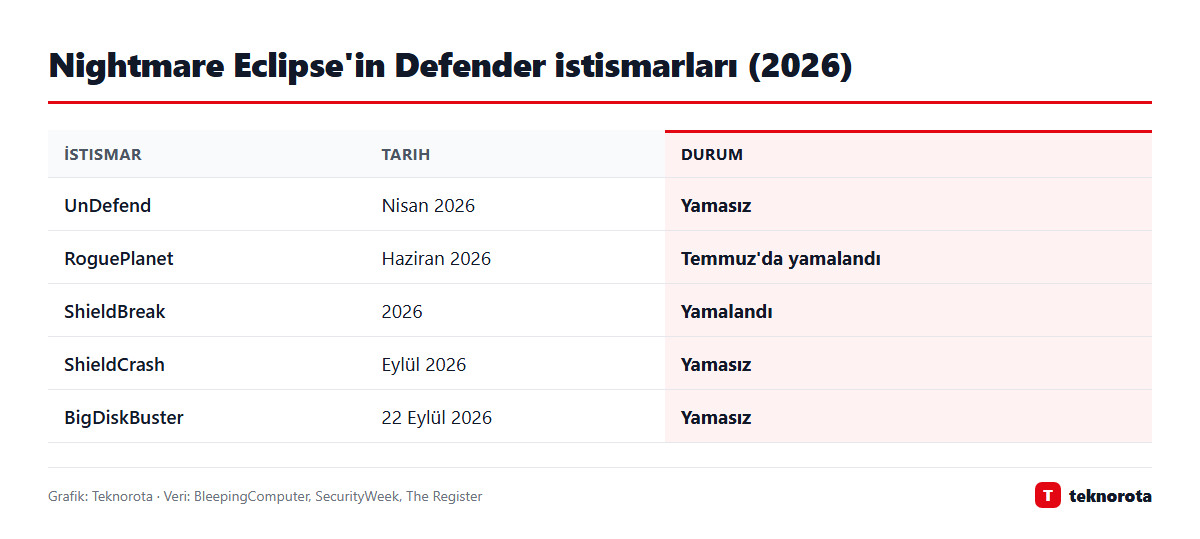
Seride Nisan'da yayımlanan UnDefend de BigDiskBuster gibi tanım güncellemelerini hedef alıyordu ve hâlâ yamasız. RoguePlanet ve ShieldBreak ise yetki yükseltmeye imkân tanıyordu ve kapatıldı. ShieldCrash için araştırmacı, tam yamalı sistemlerde bile SYSTEM yetkisi elde edilebildiğini iddia ediyor.
Ne yapmalısınız?
- Defender'ın güncel olduğunu kontrol edin: Windows Güvenliği > Virüs ve tehdit koruması > Koruma güncelleştirmeleri bölümünde son güncelleme tarihine bakın. Günlerdir güncellenmemişse "Güncelleştirmeleri denetle" düğmesine basın.
- Güncelleme hatalarını ciddiye alın: Defender'ın sürekli güncelleme hatası vermesi, bilgisayarda istenmeyen bir yazılım çalıştığının işareti olabilir.
- Yönetici haklarıyla günlük kullanımı azaltın: Bu tür araçların çalışabilmesi için önce bilgisayara girilmesi gerekiyor. Tanımadığınız dosyaları çalıştırmayın, e-posta eklerine ve korsan yazılımlara dikkat edin.
- Kurumsal ortamda merkezi izleme: BT ekipleri, Defender imza sürümlerini yönetim konsolundan izleyerek güncellemesi durmuş cihazları hızlıca tespit edebilir.
- Windows'u güncel tutun: Serinin önceki açıklarının bir kısmı aylık güncellemelerle kapatıldı.
Bu ne anlama geliyor?
Kendini savunan yazılımın kendisinin hedef alınması, güvenlik dünyasında giderek yaygınlaşan bir taktik. Saldırganlar önce antivirüsü susturup ardından asıl zararlı yazılımı yüklemeyi tercih ediyor. Açıkların sorumlu bildirim süreci olmadan doğrudan yayımlanması ise Microsoft'a yama hazırlamak için süre tanımıyor ve kötü niyetli kişilere hazır araç sunuyor.
Sık sorulan sorular
BigDiskBuster bilgisayarıma uzaktan bulaşabilir mi?
Hayır. Aracın çalışması için bilgisayarınızda yürütülmesi gerekiyor. Asıl risk, başka bir yolla sisteme sızmış bir saldırganın bunu kullanması.
Başka bir antivirüse geçmeli miyim?
Açığın uzaktan bulaşma imkânı vermediği düşünüldüğünde, ilk adım olarak Defender'ın güncel olduğunu düzenli kontrol etmek ve Windows güncellemelerini yüklemek yeterli bir başlangıç.
Microsoft ne zaman yama yayımlayacak?
Microsoft henüz bir açıklama yapmadı. Bir sonraki planlı güvenlik güncellemesi 13 Ekim'de.