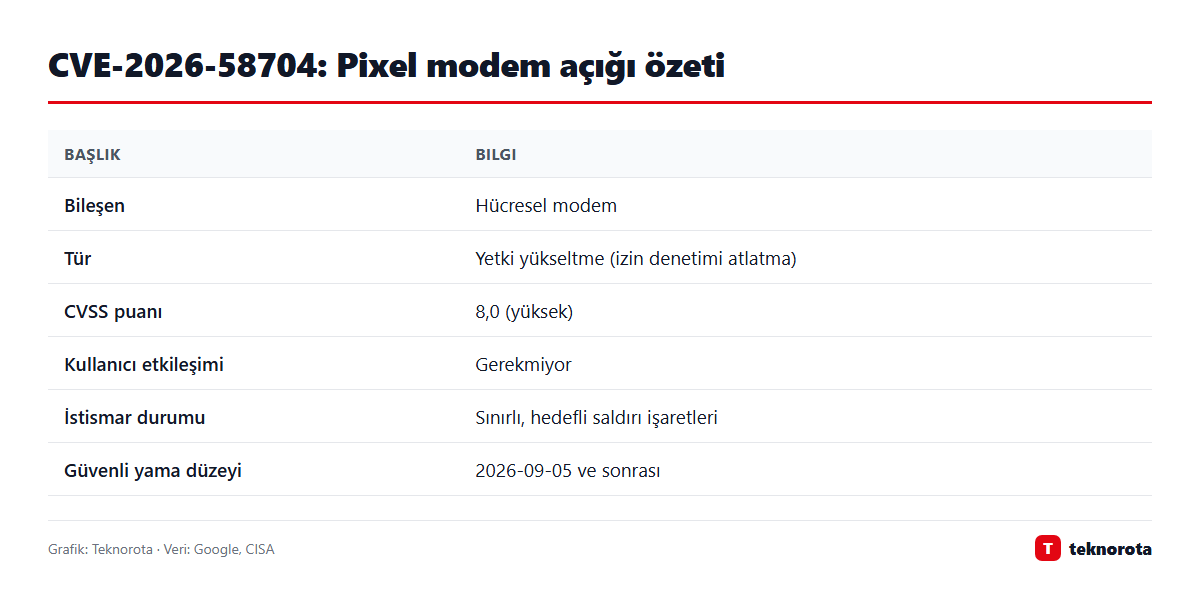
Google, Pixel telefonların hücresel modeminde bulunan ve saldırganlar tarafından kullanıldığı düşünülen bir güvenlik açığını kapattı. Şirket 15 Eylül'de yayımladığı Eylül ayı Pixel güncelleme bülteninde, CVE-2026-58704 koduyla kayda geçen açığın "sınırlı ve hedefli" saldırılarda kullanılmış olabileceğine dair işaretler bulunduğunu belirtti. Açığı kapatan yama şu anda Pixel telefonlara dağıtılıyor.
Açık neyi etkiliyor?
Sorun, telefonun mobil şebekeyle iletişimini sağlayan modem yazılımında yer alıyor. Google'ın tanımına göre koddaki bir mantık hatası, izin denetimlerinin atlanmasına yol açıyor. Bu da saldırganın telefonda ek yetki kazanmasına imkân tanıyabiliyor.
Açığı tehlikeli yapan iki özellik var:
- Kullanıcı etkileşimi gerekmiyor: Telefon sahibinin bir bağlantıya tıklaması ya da dosya açması gerekmiyor.
- Yakın mesafeden saldırı: Saldırının, hedefe fiziksel ya da ağ bakımından yakın bir konumdan yapılması gerekiyor. Bu da kitlesel bir saldırıdan çok, belirli kişileri hedefleyen operasyonlara işaret ediyor.
Açık, CVSS ölçeğinde 8,0 (yüksek) puan aldı. Google saldırıların arkasında kimin olduğunu, hangi Pixel modellerinin hedef alındığını ve kaç kişinin etkilendiğini açıklamadı. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
CISA'dan üç günlük süre
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığı 16 Eylül'de aktif olarak istismar edilen açıklar (KEV) kataloğuna ekledi. ABD federal kurumlarına yamayı uygulamaları için 19 Eylül'e kadar, yani yalnızca üç gün süre verildi. Bu kadar kısa bir süre, CISA'nın açığı ciddi gördüğünü gösteriyor.
| Tarih | Gelişme |
|---|---|
| 15 Eylül 2026 | Google, Eylül Pixel bülteninde açığı ve hedefli istismar ihtimalini duyurdu |
| 16 Eylül 2026 | CISA, açığı KEV kataloğuna ekledi |
| 19 Eylül 2026 | ABD federal kurumları için yama son tarihi |
Ne yapmalısınız?
- Pixel telefonunuzda Ayarlar > Güvenlik ve gizlilik > Sistem ve güncellemeler bölümüne girin (menü adları Android sürümüne göre biraz farklı olabilir).
- Güvenlik yama düzeyinin 5 Eylül 2026 veya daha yeni olduğundan emin olun.
- Değilse Güvenlik güncellemesini ve varsa sistem güncellemesini yükleyip telefonu yeniden başlatın.
- Gazeteci, aktivist, avukat veya yönetici gibi hedefli saldırı riski taşıyan kişilerdenseniz, Android'in Gelişmiş Koruma (Advanced Protection) modunu açmayı değerlendirin.
Açık, Google'ın yalnızca Pixel telefonlar için yayımladığı bültende yer alıyor; başka üreticilerin cihazlarının etkilenip etkilenmediğine dair bir açıklama yapılmadı. Yine de tüm Android kullanıcılarının aylık güvenlik güncellemelerini gecikmeden yüklemesi önerilir.
Bu ne anlama geliyor?
Modem, telefonun en az görünen ama en kritik parçalarından biri. Kullanıcı hiçbir şey yapmadan saldırıya açık olabildiği için, bu bileşendeki açıklar genellikle devlet destekli gözetim araçları geliştiren şirketlerin ilgisini çekiyor. Google'ın "sınırlı ve hedefli" ifadesi de sıradan kullanıcıların birincil hedef olmadığını, ancak yamayı yüklememenin gereksiz bir risk olduğunu gösteriyor.
Pixel telefonlar Türkiye'de resmi olarak satılmasa da yurt dışından getirilen ve IMEI kaydı yapılan cihazlarla azımsanmayacak bir kullanıcı kitlesine sahip. Bu kullanıcıların güncellemeyi elle kontrol etmesi iyi olur. Yurt dışından telefon getirenler için IMEI kaydı rehberimize de göz atabilirsiniz.
Sık sorulan sorular
Telefonumun saldırıya uğrayıp uğramadığını nasıl anlarım?
Google bu konuda bir gösterge paylaşmadı. Saldırıların hedefli olduğu düşünüldüğünden sıradan kullanıcılar için en etkili önlem yamayı yüklemek.
Eski Pixel modelleri de güncellemeyi alacak mı?
Güncelleme, Google'ın güvenlik desteği sürdürdüğü Pixel modellerine dağıtılıyor. Desteği sona ermiş eski modeller yama almıyor.
Açık Samsung telefonları da etkiliyor mu?
CVE-2026-58704 yalnızca Google'ın Pixel bülteninde yer alıyor ve başka üreticiler için bir uyarı yayımlanmadı. Yine de hangi marka telefon kullanırsanız kullanın aylık güvenlik yamalarını yüklemek en iyi korumadır.