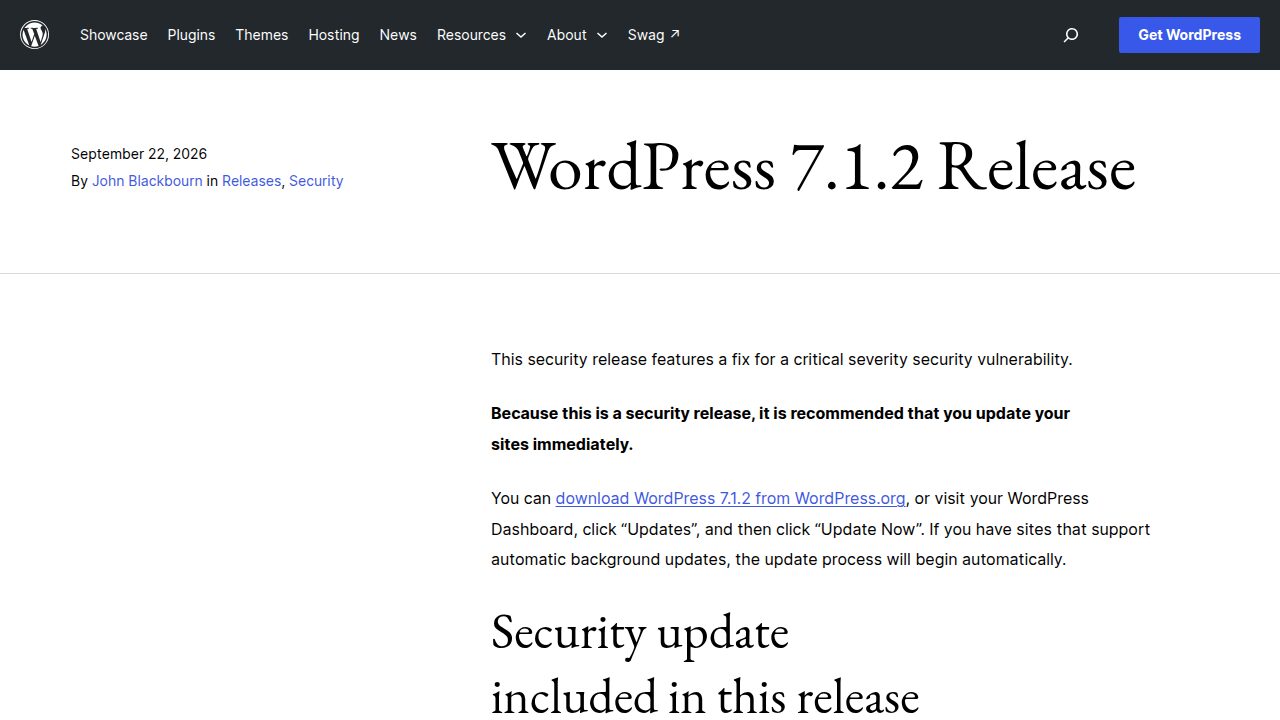
İnternetteki sitelerin önemli bir bölümünü çalıştıran WordPress, 22 Eylül'de 7.1.2 sürümünü yayınladı. Sürüm yeni özellik getirmiyor; tek amacı, oturum açmamış bir saldırganın belirli koşullarda sunucuda kod çalıştırmasına yol açabilecek kritik bir güvenlik açığını kapatmak. WordPress ekibi site sahiplerine güncellemeyi vakit kaybetmeden yapmalarını tavsiye ediyor.
Güncelleme (25 Eylül 2026): Açık artık gerçek saldırılarda kullanılıyor. WordPress güvenlik şirketi Patchstack, ilk istismar denemelerini yamanın yayınlandığı 22 Eylül'de TSİ 14:49'da, yani güncellemeden yalnızca saatler sonra tespit etti. Saldırganlar önce sitenin açık olup olmadığını yokluyor, ardından sunucuya kendi PHP dosyalarını yazmaya çalışıyor. 23 Eylül'de açığı otomatik tarayan hazır araç şablonları da ortaya çıktı ve Patchstack'e göre saldırı trafiği ilk akşama kıyasla 10 kattan fazla arttı. Henüz güncellemediyseniz aşağıdaki adımları bekletmeyin; sunucu yöneticileri /tmp ve /var/tmp klasörlerinde beklenmedik PHP dosyası olup olmadığını da kontrol etmeli. Yama hemen uygulanamıyorsa Patchstack, PHP ayarlarında register_argc_argv seçeneğinin kapatılmasını geçici önlem olarak öneriyor.
Açık ne yapıyor?
CVE-2026-87902 koduyla kayda geçen sorun, WordPress'in sayfa şablonlarını belirleyen bölümünde bulunuyor. Dosya yolu denetimindeki bir eksiklik yüzünden saldırgan, WordPress'i aktif temanın klasörü dışındaki bir PHP dosyasını yüklemeye zorlayabiliyor. Sunucu ortamı ve kullanılan tema belirli ön koşulları karşılıyorsa bu durum uzaktan kod çalıştırmaya (RCE) kadar gidebiliyor.
Açık, CVSS 4.0 ölçeğinde 9,2 (kritik) puan aldı: Ağ üzerinden, düşük karmaşıklıkla ve hiçbir kullanıcı etkileşimi gerekmeden istismar edilebiliyor. Güvenlik bülteninde, riskin en çok bazı yaygın temalar ve belirli PHP barındırma yapılandırmalarıyla birleştiğinde ortaya çıktığı belirtiliyor. Açığı güvenlik araştırmacısı Robert Ressl sorumlu şekilde bildirdi. (İstismar ayrıntılarına yayın ilkelerimiz gereği yer vermiyoruz.)
Hangi sürümler etkileniyor?
| Durum | Sürümler |
|---|---|
| Etkilenen | WordPress 4.7.0 – 7.1.1 |
| Güncel sürüm | 7.1.2 |
| Eski dallar için yamalı sürümler | 7.0.6, 6.9.9, 6.8.10 … 4.7.37 (4.7 ile 7.0 arasındaki her dal) |
Aynı gün sabah saatlerinde başka açıkları gideren 7.1.1 sürümü yayınlanmıştı. Yani 7.1.1'e geçmiş olanların da 7.1.2'ye yükseltmesi gerekiyor.
Ne yapmalısınız?
- WordPress yönetim panelinde Başlangıç > Güncellemeler menüsüne girin ve Şimdi güncelle'ye tıklayın.
- Otomatik arka plan güncellemeleri açıksa site yamayı kendiliğinden alır; yine de sürüm numarasını kontrol edin.
- Hosting firmanız WordPress'i yönetiyorsa güncellemenin yapıldığını teyit edin.
- Destek dışı kalmış çok eski sürümleri kullanıyorsanız güncel sürüme geçmeyi planlayın.
Bu ne anlama geliyor?
Türkiye'de de kurumsal siteler, e-ticaret mağazaları ve haber sitelerinin çok büyük bölümü WordPress üzerinde çalışıyor. Paylaşımlı hosting kullanan küçük işletmeler, siteye uzun süre giriş yapmadığı için bu tür güncellemeleri kaçırabiliyor. Açık kritik seviyede olduğu için, özellikle otomatik güncellemesi kapalı siteler için en güvenli yol güncellemeyi bugün yapmak.
Sitenizin sunucu tarafını (PHP sürümü, güvenlik duvarı, yedekleme) kendiniz yönetmek istiyorsanız paylaşımlı hosting yerine bir VDS düşünebilirsiniz; farkları VPS ile VDS rehberimizde anlattık. (Aşağıdaki buton satış ortaklığı bağlantısıdır; alışverişten komisyon alabiliriz, fiyatınız değişmez.)