Eski adı Sendinblue olan Fransız e-posta pazarlama ve müşteri ilişkileri platformu Brevo, geniş çaplı bir tedarik zinciri saldırısına uğradığını doğruladı. Saldırganlar şirketin çalınan bir Cloudflare API anahtarıyla, 14 Eylül'de yaklaşık 5,5 saat boyunca Brevo'nun kendi sitelerine ve müşterilerin web sitelerine gömdüğü betiklere zararlı kod ekledi. Brevo'nun bileşenlerini kullanan 100 bine kadar web sitesi bu süre içinde ziyaretçilerine sahte doğrulama sayfaları göstermiş olabilir.
Ne oldu?
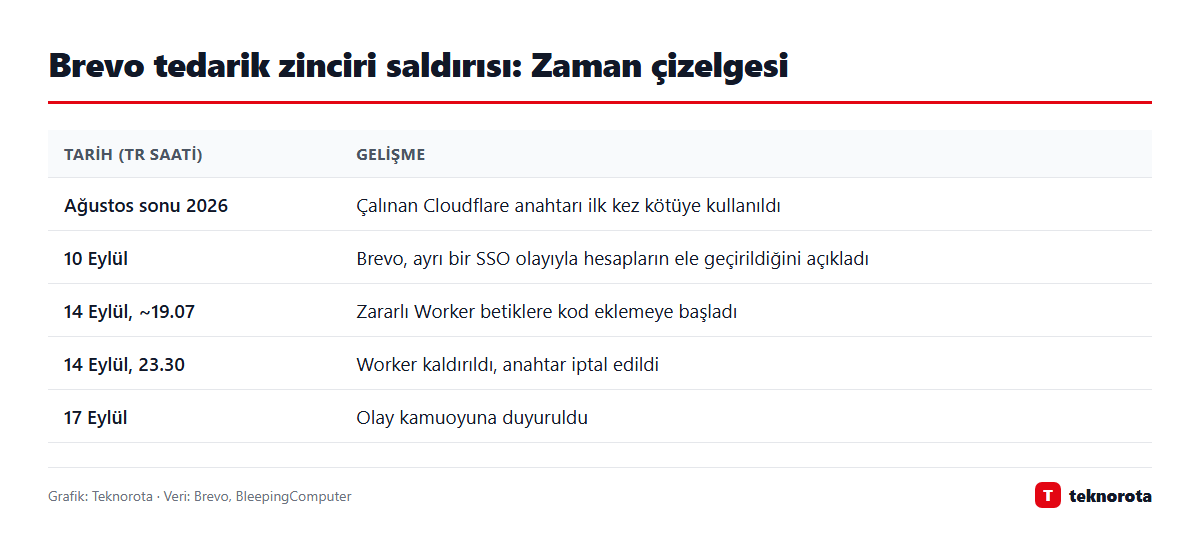
Brevo'nun yayımladığı olay raporuna göre sorunun kökünde, uygulamanın kaynak koduna yazılmış, süresi dolmayan ve tam hesap yetkisine sahip bir Cloudflare API anahtarı vardı. Bu anahtarı ele geçiren saldırgan, Brevo'nun Cloudflare hesabında sayfaları henüz ziyaretçiye ulaşmadan değiştirebilen bir "Worker" oluşturdu. Bu işlem herhangi bir alarmı tetiklemedi.
Zararlı kod şu adreslerde ve dosyalarda çalıştı:
- brevo.com, sendinblue.com ve Brevo'nun oturum açma, hesap ve kayıt sayfaları
- Brevo form sayfalarının barındırıldığı sibforms.com
- Müşterilerin kendi sitelerine eklediği Brevo form betiği, Conversations sohbet penceresi ve SDK yükleyicisi
Brevo, anahtarın ilk kez Ağustos sonunda kötüye kullanıldığını, ancak 14 Eylül'den önce müşterilere dönük sayfalara zararlı içerik eklendiğine dair iz bulmadığını açıkladı. Saldırı Türkiye saatiyle yaklaşık 19.07 ile 23.30 arasında sürdü.
Ziyaretçiler ne gördü?
Betik, seçilen bazı ziyaretçilere sahte bir "Cloudflare, insan olduğunuzu doğrulayın" sayfası gösterdi. Ardından ziyaretçiden, panoya kopyalanmış bir komutu Windows'ta çalıştırması istendi. ClickFix adı verilen bu sosyal mühendislik yönteminde, talimatları uygulayan kişi farkında olmadan bilgisayarına zararlı yazılım indiriyor.
WordPress sitelerde ise betik ayrıca, siteyi o sırada yönetici oturumuyla ziyaret eden kişileri tespit edip siteye gizli bir eklenti yüklemeye çalıştı. BleepingComputer'ın aktardığına göre "Web Media Optimizer" adını taşıyan bu eklenti, eklenti listesinde görünmemek ve silinse bile geri gelmek üzere tasarlanmıştı. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
Ne yapmalısınız?
Siteniz Brevo formu, sohbet penceresi veya SDK'sı kullanıyorsa:
- WordPress yönetim panelinde 14 Eylül'de eklenmiş, tanımadığınız eklentileri kontrol edin. Gizlenmiş olabileceği için sunucudaki
wp-content/pluginsvewp-content/mu-pluginsklasörlerine de bakın ya da hosting firmanızdan destek isteyin. - Şüpheli bir iz bulursanız tüm yönetici şifrelerini değiştirin, bilinmeyen yönetici hesaplarını silin ve siteyi temiz bir yedekten geri yüklemeyi değerlendirin.
- Bu sorunun Brevo tarafında giderildiğini, yani betiklerin artık temiz olduğunu bilin; ancak saldırı sırasında sitenize bırakılmış bir eklenti kendiliğinden silinmez.
Ziyaretçi olarak:
- Herhangi bir sitede "doğrulama için Windows tuşu + R'ye basıp yapıştırın" gibi bir talimat görürseniz kesinlikle uygulamayın. Hiçbir meşru doğrulama sizden komut çalıştırmanızı istemez.
- 14 Eylül akşamı böyle bir talimatı uyguladıysanız bilgisayarınızı güncel bir antivirüsle tarayın ve tarayıcıda kayıtlı şifrelerinizi başka bir cihazdan değiştirin.
Bu ne anlama geliyor?
Olay, tek bir sızdırılmış anahtarın zincirleme etkisini gösteriyor: Bir hizmet sağlayıcının hatası, o hizmeti kullanan on binlerce sitenin ziyaretçisini riske attı. Kaynak koduna gömülü, sınırsız yetkili ve süresiz API anahtarları, güvenlik uzmanlarının yıllardır uyardığı bir kötü uygulama. Brevo da sabit kodlanmış kimlik bilgilerini kaynak kodundan temizlediğini açıkladı.
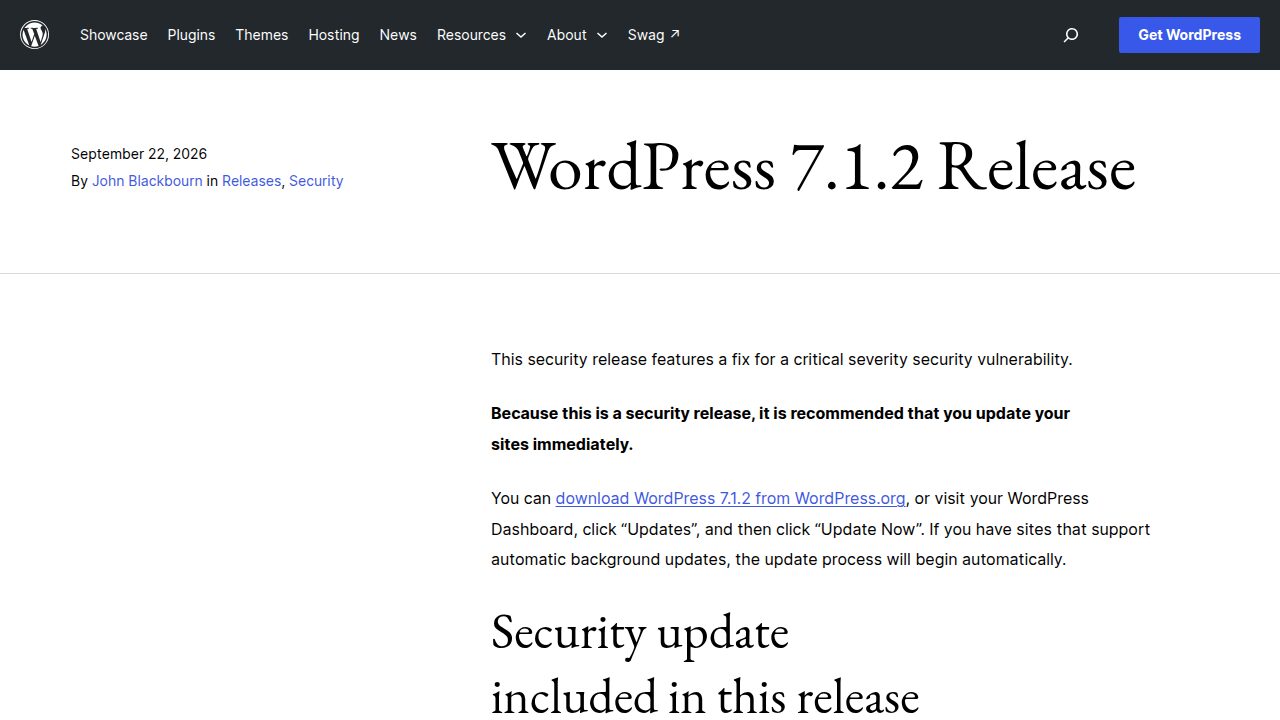
Brevo aynı ay içinde ikinci kez güvenlik gündemine geldi: Şirket 10 Eylül'de, oturum açma altyapısındaki (SSO) bir sorun nedeniyle bazı müşteri hesaplarının ele geçirilip kimlik avı kampanyalarında kullanıldığını açıklamıştı. Brevo'nun form veya sohbet bileşenlerini kullanan Türk site sahiplerinin de kontrolleri ertelememesi önemli. Bu hafta yayımlanan WordPress 7.1.2 güvenlik güncellemesini yüklediğinizden de emin olun.
Sık sorulan sorular
Brevo hesabımdaki müşteri listeleri çalındı mı?
Brevo'ya göre hayır. Uygulama arayüzü (app.brevo.com), API altyapısı, e-posta gönderimi ve müşteri hesap verileri bu saldırıdan etkilenmedi.
ClickFix nedir?
Kullanıcıyı sahte bir hata veya doğrulama ekranıyla kandırıp, panoya kopyalanmış bir komutu kendi bilgisayarında çalıştırmaya ikna eden sosyal mühendislik yöntemi. Son yıllarda zararlı yazılım dağıtımında sık kullanılan bir teknik. Sahte mesaj ve sayfaları tanımak için oltalama rehberimize göz atabilirsiniz.
Sitemi ziyaret edenler hâlâ risk altında mı?
Zararlı Worker 14 Eylül akşamı kaldırıldı ve önbellekler temizlendi. Ancak saldırı sırasında sitenize gizli eklenti yüklendiyse, bu eklenti temizlenene kadar risk sürebilir.