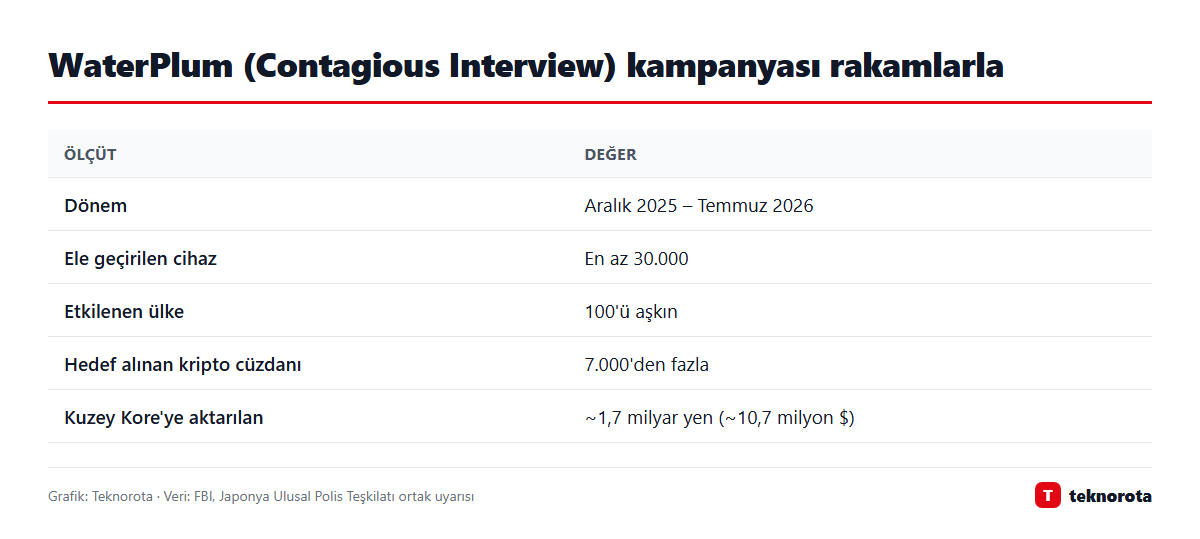
Yazılım geliştiricilerin ve BT uzmanlarının dikkat etmesi gereken ciddi bir uyarı geldi. Japonya Ulusal Polis Teşkilatı, FBI, ABD Savunma Bakanlığı Siber Suç Merkezi ile Avustralya ve Almanya'nın siber güvenlik ve istihbarat kurumları, 18 Eylül'de Kuzey Kore bağlantılı WaterPlum grubuna ilişkin ortak bir uyarı yayımladı. Güvenlik dünyasında Contagious Interview ("Bulaşıcı Mülakat") adıyla da bilinen grup, sahte iş görüşmeleriyle en az 30 bin cihazı ele geçirdi.
Rakamlarla kampanya
Uyarıyı yayımlayan kurumlara göre WaterPlum operatörleri ve yurt dışında sahte kimlikle çalışan bazı Kuzey Koreli BT çalışanları, Kuzey Kore'nin askeri sanayiye bağlı aynı birimine rapor veriyor.
Tuzak nasıl kuruluyor?
Saldırganlar, gerçek yapay zeka, kripto para veya NFT şirketlerini taklit ederek ya da iş ilanı platformları ve sosyal medya üzerinden yazılımcılara ulaşıyor. Cazip bir iş teklifinin ardından "teknik mülakat" aşamasına geçiliyor. Adaydan bir kodlama ödevini çözmesi, hazır bir projeyi indirip çalıştırması ya da belirli bir paketi kurması isteniyor. Bu projelerin içine gizlenmiş zararlı kod, çalıştırıldığı anda bilgisayara bulaşıyor. (Yayın ilkelerimiz gereği istismar ayrıntılarına yer vermiyoruz.)
Uyarıda adı geçen zararlı yazılım aileleri BeaverTail, InvisibleFerret, OtterCookie, OtterCandy ve StoatWaffle. Bunlar tarayıcıda kayıtlı şifreleri, klavye girişlerini, ekran görüntülerini, kimlik belgelerini ve özellikle kripto cüzdanlarının özel anahtarlarını ve kurtarma kelimelerini çalmak için kullanılıyor. Kurumlar, saldırganların bu erişimi kurbanın çalıştığı şirketin veya müşterilerinin ağına sızmak için de kullanabildiği uyarısında bulunuyor.
Hedeflerin büyük bölümü serbest çalışan yazılımcılar, web tasarımcıları ve blokzincir/Web3 alanında çalışan uzmanlar.
Ne yapmalısınız?
İş arayan yazılımcıysanız:
- Mülakat için gönderilen projeleri, paketleri veya dosyaları kendi ana bilgisayarınızda çalıştırmayın. Gerekirse sanal makine, konteyner ya da ayrı bir test cihazı kullanın.
- Proje dosyalarında internetten ek kod indiren komutlar veya anlamsız, karmaşıklaştırılmış kod parçaları görürseniz durun.
- Şirketi bağımsız kanallardan doğrulayın: Resmi web sitesindeki kariyer sayfası, şirketin bilinen e-posta alan adı ve LinkedIn'deki gerçek çalışanlar.
- Teklif çok cazipse ve süreç olağandışı hızlı ilerliyorsa şüphelenin.
- Kripto cüzdanlarınızı ve şifre yöneticinizi mülakat ödevlerini denediğiniz cihazdan ayrı tutun.
Şirket veya işe alım yapan tarafsanız:
- Uzaktan işe aldığınız çalışanların ve taşeronların kimliğini, konumunu ve niteliklerini titizlikle doğrulayın.
- Yüklenicilerin kaynak koda ve kimlik bilgilerine erişimini gerektiği kadarla sınırlayın.
- Alt yüklenicilerden gelebilecek riskleri de hesaba katın.
Bu ne anlama geliyor?
Kuzey Kore'nin siber operasyonları, ülkenin yaptırımlar nedeniyle kısıtlanan gelirine kaynak sağlamak için uzun süredir kripto paraya odaklanıyor. Contagious Interview ise bu stratejinin en "insani" ayağı: Teknik bir açık yerine, iş arayan insanların güvenini ve heyecanını hedef alıyor. Uzaktan çalışmanın ve uluslararası serbest çalışma platformlarının yaygınlaştığı Türkiye'deki yazılımcılar da bu tür tekliflerin doğrudan hedefi olabilir. Geçen hafta ortaya çıkan Plugin4Shell açığı gibi, bu kampanya da geliştirici bilgisayarlarının saldırganlar için ne kadar değerli bir hedef olduğunu gösteriyor.
Sık sorulan sorular
Contagious Interview nedir?
Kuzey Kore bağlantılı bir grubun, sahte iş görüşmeleri ve kodlama testleri üzerinden yazılımcıların bilgisayarlarına zararlı yazılım bulaştırdığı kampanyanın adı. Grup, resmi uyarıda WaterPlum adıyla anılıyor.
Bir mülakat ödevini zaten çalıştırdım, ne yapmalıyım?
Cihazı internetten ayırın, güvenilir bir antivirüsle tarayın ve başka bir temiz cihazdan tüm önemli şifrelerinizi değiştirin. Kripto cüzdanınız o cihazdaysa varlıklarınızı yeni oluşturulmuş bir cüzdana taşımayı değerlendirin.
Yalnızca kripto alanındaki yazılımcılar mı hedefte?
Hayır. Kripto ve Web3 uzmanları öne çıksa da web tasarımcıları, mühendisler ve genel olarak BT sektöründe iş arayan herkes hedef olabilir.