Ekran görüntüsü alıp tek tıkla paylaşmaya yarayan popüler araç Gyazo, büyük bir veri sızıntısı yaşadı. Uygulamanın sahibi Japon yazılım şirketi Helpfeel, 16 Eylül'de yayımladığı açıklamada saldırganların görsel yükleme sunucusundaki bir açık üzerinden sistemlere girdiğini ve 23,62 milyon kullanıcı kaydına eriştiğini doğruladı. Sızan veriler arasında e-posta adresleri, şifre özetleri ve oturum bilgileri de bulunuyor.
Ne oldu?
Helpfeel'in açıklamasına göre saldırgan, 11 Eylül'de Gyazo'nun görsel yükleme sunucusundaki bir güvenlik açığını kullanarak şirket sistemlerinde komut çalıştırdı ve Gyazo veritabanına ulaştı. Şirket şüpheli hareketliliği aynı akşam (Japonya saatiyle) fark etti; 12 Eylül'ün ilk saatlerinde saldırganın erişim yollarını kapattı ve açığı yamaladı. Olay 15 Eylül'de Japonya Kişisel Bilgileri Koruma Komisyonu'na bildirildi.
Hangi veriler sızdı?
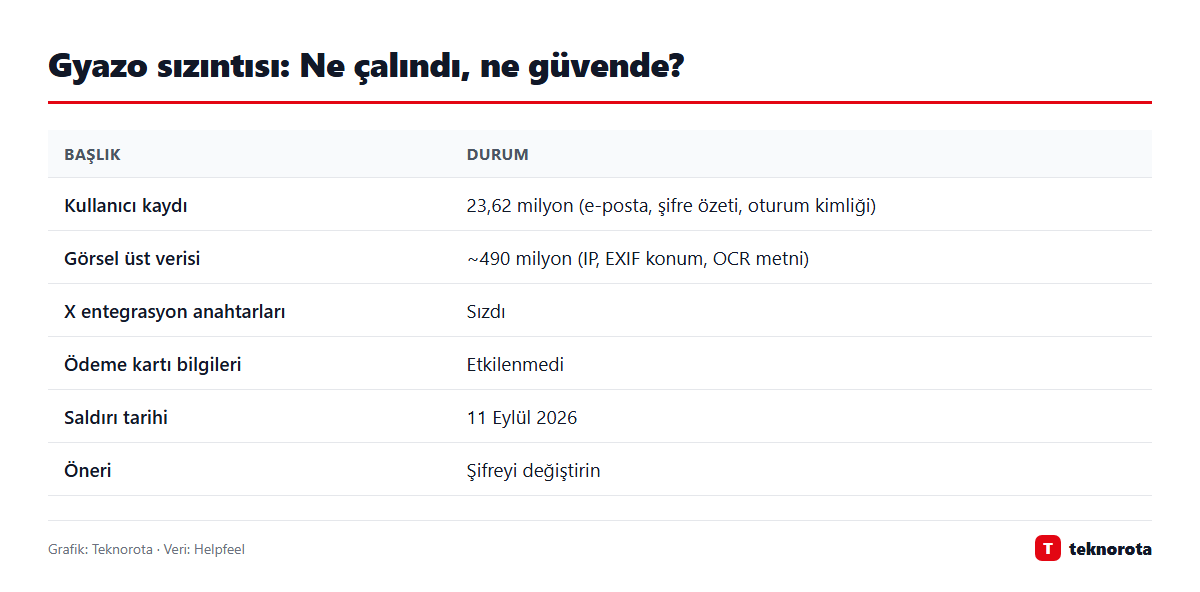
| Veri grubu | İçerik |
|---|---|
| Kullanıcı kayıtları (23,62 milyon) | Ad veya takma ad, e-posta, şifre özeti (hash), kullanıcı ve cihaz kimlikleri, oturum kimlikleri, X entegrasyon anahtarları, Google ile oturum açmada kullanılan e-posta, abonelik ve faturalama durumu |
| Görsel üst verisi (~490 milyon) | Görsel kimlikleri, yükleme IP adresleri, tarayıcı bilgisi, EXIF konum verisi, görseldeki metnin okunmuş hâli (OCR), başlıklar, kaynak adresleri, özel görsellerin parola özetleri |
| Etkilenmeyenler | Ödeme kartı bilgileri, Helpfeel ve Cosense hizmetleri |
Görsel üst verilerinin büyük kısmının Ocak 2019 öncesi yüklemelere ait olduğu belirtiliyor. Şirket, görsel kimliklerinin ilgili görsellere erişmek için kullanılabileceğini kabul etti ve etkilenen dosyalara erişimi geçici olarak kapattı. Helpfeel, özel görsellerin görüntülendiğine dair kanıt bulmadığını ama bu ihtimali tamamen dışlayamadığını söylüyor.
23,62 milyon rakamı kişi sayısı değil, kayıt sayısı. Aralarında e-posta adresi olmayan anonim hesaplar da var; şirket kişisel bilgisi açığa çıkan gerçek kullanıcı sayısını hâlâ hesaplıyor.
Ne yapmalısınız?
- Gyazo şifrenizi değiştirin. Helpfeel tüm kullanıcılara bunu öneriyor. Şifreler düz metin olarak değil özet (hash) olarak saklanıyordu, ancak zayıf şifreler bu özetlerden kırılabilir.
- Aynı şifreyi kullandığınız diğer hesapları da güncelleyin. Sızıntılardan sonraki en yaygın saldırı, aynı e-posta ve şifre çiftinin başka sitelerde denenmesi.
- X hesabınızı kontrol edin. Gyazo'yu X'e bağladıysanız X ayarlarındaki Güvenlik ve hesap erişimi > Uygulamalar ve oturumlar bölümünden Gyazo'nun erişimini kaldırıp yeniden bağlamayı düşünün.
- Kimlik avı e-postalarına dikkat edin. Sızan e-posta adreslerine "Gyazo güvenlik uyarısı" görünümlü sahte mesajlar gelebilir. Bağlantılara tıklamak yerine siteye doğrudan adres çubuğundan girin.
- İki adımlı doğrulama ve şifre yöneticisi kullanın. Her site için farklı, güçlü şifre en etkili korumadır. Daha da güvenli bir seçenek için passkey rehberimize göz atabilirsiniz.
- Hassas ekran görüntülerini gözden geçirin. Gyazo'ya şifre, fatura, kimlik gibi hassas bilgiler içeren ekran görüntüleri yüklediyseniz bunları silmeyi değerlendirin.
Bu ne anlama geliyor?
Gyazo, yazılımcılar ve destek ekipleri gibi sık ekran görüntüsü paylaşan kullanıcılar arasında yaygın bir araç. Bu tür araçlara yüklenen görüntülerde çoğu zaman e-posta yazışmaları, iç yazılım ekranları veya kişisel belgeler yer alabiliyor. Sızan OCR verisi, yani görüntülerdeki metnin okunmuş hâli, bu yüzden sıradan bir e-posta listesinden daha hassas olabilir.
Olay, "hızlı paylaşım" için kullanılan araçlara yüklenen görüntülerin de kalıcı veri olarak saklandığını hatırlatıyor. Türkiye'deki kullanıcılar da etkilenmiş olabilir; Helpfeel'in kullanıcılara e-posta ve web arayüzü üzerinden bildirim göndereceği belirtiliyor.
Sık sorulan sorular
Gyazo'ya yüklediğim görseller çalındı mı?
Helpfeel'in açıklamasına göre görsel dosyalarının kendisi sızan veriler arasında değil. Ancak görsel kimlikleri sızdığı için şirket, bazı özel görsellerin görüntülenmiş olabileceği ihtimalini dışlamıyor. Önlem olarak etkilenen dosyalara erişim kapatıldı.
Kredi kartı bilgilerim risk altında mı?
Şirkete göre hayır. Ödeme kartı bilgileri sızıntıdan etkilenmedi.
Gyazo hesabımı hiç kullanmıyorum, ne yapmalıyım?
Yine de şifrenizi değiştirin ya da hesabı silin. Aynı şifreyi başka yerlerde kullanıyorsanız o hesapları öncelikle güncelleyin.