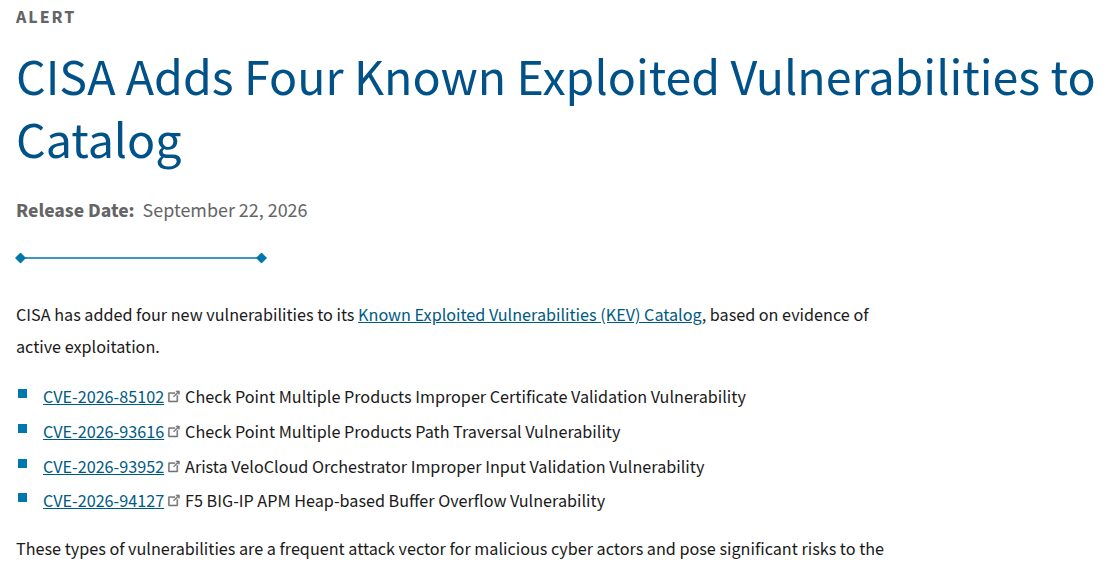
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, 22 Eylül'de dört kritik güvenlik açığını aktif olarak istismar edilen açıklar (KEV) kataloğuna ekledi. Listede F5 BIG-IP APM, Check Point güvenlik duvarı ve yönetim ürünleri ile Arista VeloCloud Orchestrator var. Dördü de kurum ağının dış kapısında duran ya da o kapıyı yöneten sistemlerde bulunuyor ve saldırgana oturum açmadan uzaktan erişim imkânı tanıyor. Üreticilerin hepsi saldırıların gerçekleştiğini kendi bültenlerinde doğruladı.
Hangi ürünler, hangi açıklar?
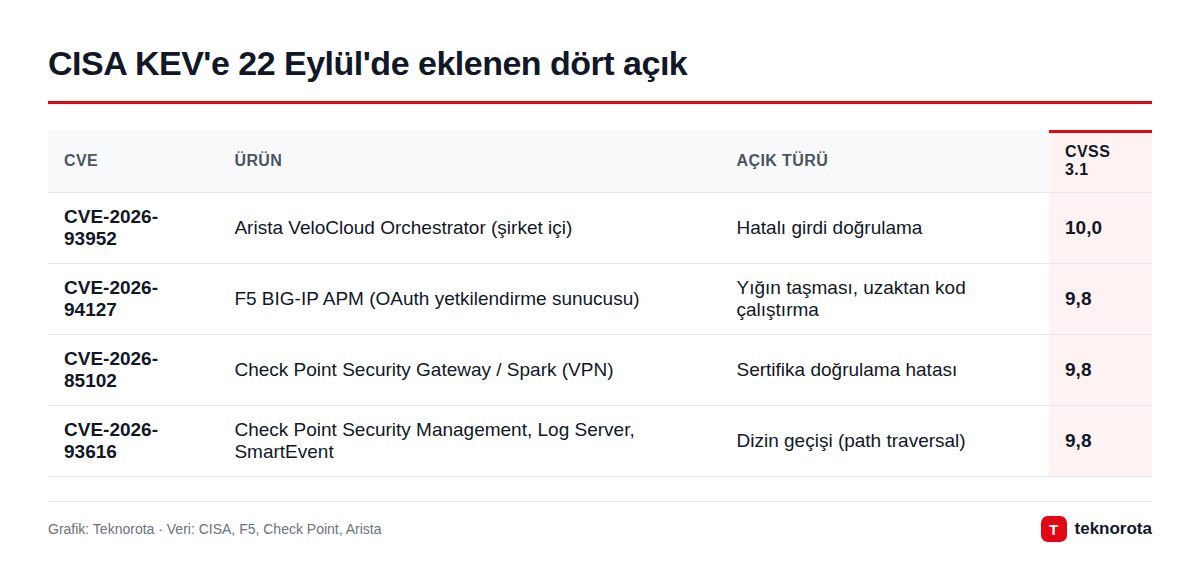
Dört açığın hepsi CVSS 3.1 ölçeğinde 9,8 veya daha yüksek puan aldı; Arista'nınki ölçeğin tavanı olan 10,0'da.
F5 BIG-IP APM: OAuth yapılandırması risk altında
CVE-2026-94127, F5'in erişim yönetimi modülü BIG-IP APM'de yığın tabanlı bir bellek taşması hatası. F5'in 22 Eylül tarihli K000162605 bülteninde belirttiğine göre sorun, bir sanal sunucuda APM erişim politikası ile OAuth profili birlikte tanımlıysa ve APM OAuth yetkilendirme sunucusu olarak çalışıyorsa ortaya çıkıyor. APM'yi yalnızca OAuth istemcisi veya kaynak sunucusu olarak kullanan kurulumlar etkilenmiyor. Appliance modundaki sistemler de savunmasız. F5, açığın istismar edildiğini öğrendiğini bültene not düştü; puan CVSS 3.1'de 9,8, CVSS 4.0'da 9,3. Diğer BIG-IP modülleri, BIG-IQ, BIG-IP Next, F5OS ve NGINX ürünleri etkilenmiyor.
Check Point: Biri eylülde yamalandı, diğeri sıfırıncı gün
Check Point tarafında iki ayrı açık bulunuyor. CVE-2026-85102, Security Gateway ve Spark güvenlik duvarlarının VPN bağlantısı kurulurken sertifika verisini yeterince denetlememesinden kaynaklanıyor. Şirket bu açığı 9 Eylül'de yamalamıştı; 12 Eylül'den itibaren ise dünya genelinde Spark müşterilerine yönelik istismar girişimleri başladı.
İkincisi olan CVE-2026-93616, yönetim sunucusunun web servisindeki bir dizin geçişi (path traversal) hatası ve gerçek bir sıfırıncı gün açığı. Check Point'e göre 23 Temmuz'da az sayıda müşteriyi hedef alan saldırılarda kullanıldı. Security Management Server, Multi-Domain sunucular, Log Server ve SmartEvent etkileniyor.
Arista VeloCloud Orchestrator: 10 üzerinden 10
CVE-2026-93952, SD-WAN yönetim platformu VeloCloud Orchestrator'ın (VCO) şirket içinde kurulu sürümlerindeki bir girdi doğrulama hatası. Arista'nın 0183 numaralı bülteni, açığın yalnızca Edge cihazlarının VCO'ya sertifika tabanlı kimlik doğrulamayla bağlandığı kurulumlarda ortaya çıktığını belirtiyor. Açık dışarıdan bildirildi ve aktif olarak kullanılıyor. Arista'nın barındırdığı Hosted ve Dedicated VCO hizmetleri zaten yamalandı.
Yamalı sürümler
Tablo, üreticilerin resmi bültenlerindeki sürümleri özetliyor; kurulumunuza uygun paketi ilgili bültenden teyit edin.
| Ürün | Etkilenen sürümler | Düzeltme |
|---|---|---|
| F5 BIG-IP APM 21.x | 21.1.0 | Hotfix-BIGIP-21.1.0.2.0.30.22-ENG |
| F5 BIG-IP APM 17.x | 17.5.0–17.5.1, 17.1.0–17.1.3 | 17.5.1.9.0.160.12-ENG, 17.1.3.5.0.41.14-ENG hotfix'leri |
| Check Point Gateway / Spark (CVE-2026-85102) | R81 – R82.00.x | 9 Eylül'de yayımlanan düzeltme (sk1000117) |
| Check Point Management (CVE-2026-93616) | R82.20; R82.10 Take 44 ve öncesi; R82 Take 126 ve öncesi; R81.20 Take 166 ve öncesi; R81.10 Take 190 ve öncesi | R82.20 için güvenlik hotfix'i; diğer dallarda Jumbo Hotfix: R82.10 için Take 45, R82 için Take 127, R81.20 için Take 170, R81.10 için Take 192 |
| Arista VCO (şirket içi) | 5.2.3.15, 6.1.3.7, 6.4.2.7, 7.0.0.2 ve öncesi | 5.2.3.16 ve 6.4.2.8; 6.1 ve 7.0 dalları için yama bekleniyor |
Check Point, CVE-2026-93616 için LivePatch seçeneği sunulamadığını, yani güncellemenin klasik kurulumla yapılması gerektiğini belirtiyor. R80 serisi ve R81 gibi destek süresi dolmuş sürümler de etkileniyor; bunlar için yeni sürüme geçiş şart.
Kurumlar ne yapmalı?
Üreticilerin ve CISA'nın önerileri özetle şöyle:
- Envanter çıkarın. BIG-IP APM'de OAuth yetkilendirme sunucusu profili, Check Point'te uzaktan erişim veya siteler arası VPN, VeloCloud'da sertifika tabanlı Edge kimlik doğrulaması kullanılıp kullanılmadığını belirleyin.
- Yamayı önceliklendirin. Resmi hotfix ve Jumbo Hotfix paketlerini hemen kurun. F5, kalıcı yama kurulana kadar uygulanabilecek geçici bir iRule önlemi de yayımladı.
- Yönetim arayüzlerini kapatın. Check Point yönetim sunucusuna ve VCO web arayüzüne erişimi yalnızca güvenilir iç adreslerle sınırlayın. Check Point, SmartConsole'daki "Trusted Clients" ayarının da daraltılmasını öneriyor.
- İhlal belirtisi arayın. CISA, federal kurumlardan yalnızca yama değil, cihazın yama öncesinde ele geçirilip geçirilmediğine dair adli inceleme de istiyor. F5 ve Check Point bültenlerinde ihlal göstergeleri (IoC) paylaştı; Check Point ayrıca kayıtlarda olağan dışı sertifika tabanlı Mobile Access oturumlarının incelenmesini tavsiye ediyor.
- Şüpheli iz bulursanız üreticinin destek ekibiyle iletişime geçin ve cihazdaki kimlik bilgilerini yenilemeyi değerlendirin.
Türkiye'deki kurumlar için not
F5, Check Point ve VeloCloud ürünleri Türkiye'de de pek çok kurumsal ağda kullanılıyor. USOM'un hizmetleri Siber Güvenlik Başkanlığı'nın siberguvenlik.gov.tr adresine taşınıyor; yayın saatimiz itibarıyla bu dört açığa özel bir resmi Türkçe duyuruya ulaşamadık. Bu, riskin daha düşük olduğu anlamına gelmiyor. Sektörel SOME'lerin ve kurum içi güvenlik ekiplerinin CISA'nın ABD kurumlarına tanıdığı üç günlük süreyi referans alması makul olur. Aynı hafta yamalanan Cisco ISE ve e-posta ağ geçidi açıkları ile CISA'nın uyardığı Linux çekirdek açıkları da yama listesinin üst sıralarında olmalı.
Bu ne anlama geliyor?
Saldırganlar son yıllarda doğrudan çalışan bilgisayarları değil, ağın sınırındaki cihazları hedefliyor. VPN geçitleri, erişim yönetimi sistemleri ve SD-WAN orkestratörleri hem internete açık hem de genellikle uç nokta güvenlik yazılımlarının görmediği yerler. Check Point'in 9 Eylül'de yamaladığı açığın üç gün sonra saldırılarda görülmesi de yama ile istismar arasındaki sürenin ne kadar kısaldığını gösteriyor.
Sık sorulan sorular
Bu açıklar bireysel kullanıcıları etkiliyor mu?
Hayır. Dört açık da kurumsal ağ ve güvenlik ürünlerinde. Evdeki modem veya bilgisayarlar etkilenmiyor.
Her BIG-IP cihazı savunmasız mı?
Hayır. F5'e göre yalnızca APM modülünün OAuth yetkilendirme sunucusu olarak yapılandırıldığı sanal sunucular risk altında.
VeloCloud'un bulut sürümünü kullananlar ne yapmalı?
Arista, barındırılan (Hosted) ve özel (Dedicated) VCO hizmetlerini kendisi yamaladı. Risk, şirket içinde kurulu VCO'larda.
CISA'nın 25 Eylül tarihi Türk kurumlarını bağlıyor mu?
Hayır, yalnızca ABD federal sivil kurumları için bağlayıcı. Ancak CISA tüm kuruluşları KEV'deki açıkları öncelikli yamalamaya çağırıyor.