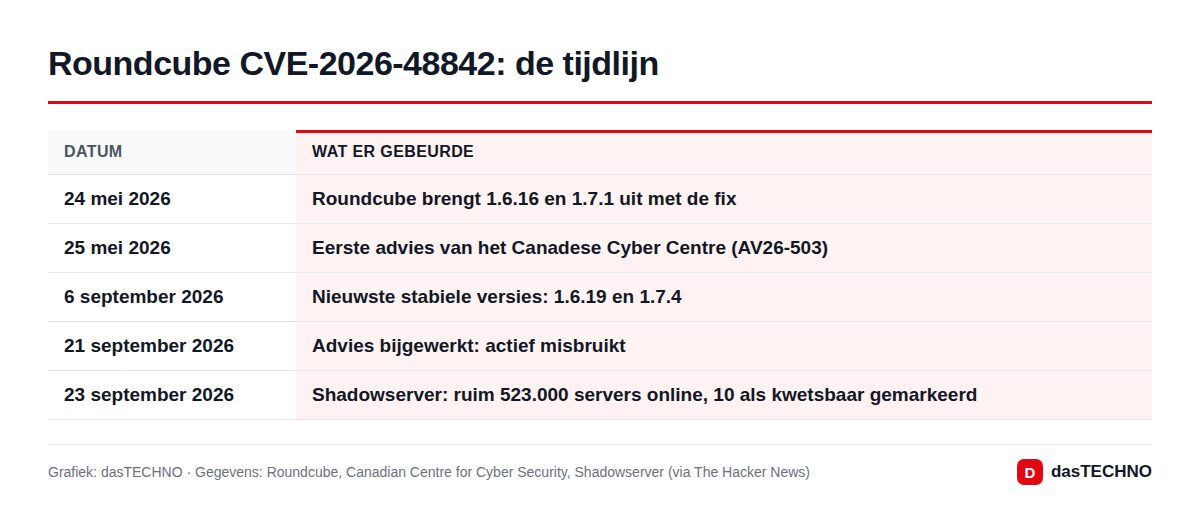
Een kwetsbaarheid in Roundcube, de opensource-webmail die veel hostingbedrijven, onderwijsinstellingen en organisaties met een eigen mailserver gebruiken, wordt actief uitgebuit. Het gaat om CVE-2026-48842: een SQL-injectie waarvoor een aanvaller niet hoeft in te loggen, met een ernstscore van 8,1 op 10. De fix is al sinds mei beschikbaar. Toch paste het Canadian Centre for Cyber Security op 21 september zijn waarschuwing aan: er zijn aanwijzingen dat het lek nu in aanvallen wordt gebruikt. Beheert u een Roundcube-server, dan is dit het signaal om niet langer te wachten.
Wat kan een aanvaller met dit lek?
De fout zit in virtuser_query, een optionele plug-in. Die zet bij het inloggen een e-mailadres om naar de juiste mailboxnaam door een databasequery uit te voeren die de beheerder zelf instelt. Volgens het beveiligingsbericht van Roundcube kon de bescherming tegen backslashes in de PHP-functie preg_replace() worden omzeild, waardoor tekens die onschadelijk hadden moeten zijn toch in de SQL-query belandden.
Het gevolg: iemand zonder account kan eigen opdrachten laten uitvoeren op de database achter Roundcube. De bronnen noemen het uitlezen van inloggegevens, opgeslagen berichten en adresboeken, en het aanpassen van gegevens. Dat de score niet boven de 9 uitkomt, komt doordat de aanval als complex wordt beoordeeld. Technische details waarmee de aanval na te bootsen is, laten wij bewust weg.
Loopt uw server risico?
Het goede nieuws: de plug-in staat standaard uit. Roundcube laadt een plug-in alleen als de beheerder die expliciet in de configuratie zet, en de standaardlijst is leeg. Kwetsbaar zijn dus installaties die:
- een 1.6-versie ouder dan 1.6.16 of een 1.7-versie ouder dan 1.7.1 draaien, én
- virtuser_query hebben ingeschakeld en geconfigureerd, meestal bij mailsystemen met virtuele gebruikers in een database.
Cijfers van de Shadowserver Foundation, aangehaald door The Hacker News, maken de schaal duidelijk. Op 23 september stonden ruim 523.000 Roundcube-installaties open op internet, maar slechts 10 werden als kwetsbaar voor dit lek gemarkeerd. Het totale risico is dus beperkt, maar wie tot die kleine groep behoort, loopt een reëel gevaar.
Welke versie moet u installeren?
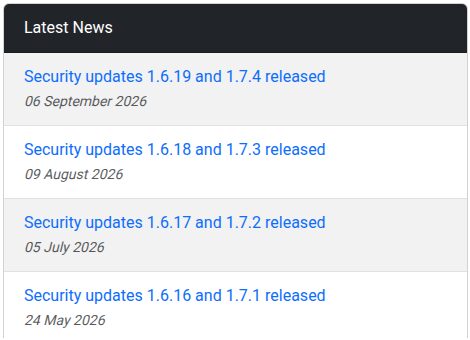
De reparatie verscheen op 24 mei 2026, samen met zeven andere beveiligingsfixes in dezelfde release. Sindsdien bracht Roundcube nog drie updaterondes uit. De laatste, van 6 september, bracht beide takken naar de versies die nu worden aanbevolen.
| Tak | Kwetsbaar tot en met | Eerste veilige versie | Huidige versie (6 september 2026) |
|---|---|---|---|
| 1.6 | 1.6.15 | 1.6.16 | 1.6.19 |
| 1.7 | 1.7.0 | 1.7.1 | 1.7.4 |
Draait u nog een oudere tak die niet in het overzicht van gerepareerde versies staat, plan dan een overstap naar een ondersteunde versie.
Checklist voor beheerders
- Controleer de versie en werk bij naar 1.6.19 of 1.7.4 via de officiële website of de GitHub-pagina van het project.
- Kijk of virtuser_query actief is in de lokale configuratie. Heeft u de plug-in niet nodig, zet hem dan uit.
- Zoek naar sporen van misbruik: vreemde inlogverzoeken in de logs van de webserver en onverwachte query's in de databaselogs, zeker als de server na mei niet is bijgewerkt.
- Bij twijfel: vervang de databasewachtwoorden en laat betrokken gebruikers hun wachtwoord wijzigen.
En als gewone gebruiker? Leest u uw mail via de webmail van uw provider, dan kunt u zelf niets bijwerken; dat is aan de dienstverlener. Wel blijft het verstandig om voor elk account een ander wachtwoord te gebruiken en tweestapsverificatie aan te zetten waar dat kan.
Wat betekent dit voor Nederland en België?
Bij een geslaagde inbraak via de mailserver komen al snel persoonsgegevens in beeld: mailboxen en adresboeken. Een datalek moet onder de AVG binnen 72 uur worden gemeld aan de Autoriteit Persoonsgegevens (Nederland) of de Gegevensbeschermingsautoriteit (België). Organisaties die onder de Europese NIS2-regels vallen, hebben daarnaast een meldplicht voor ernstige incidenten. In België is het aanspreekpunt het Centrum voor Cybersecurity België (CCB), in Nederland kunnen organisaties voor advies terecht bij het NCSC. Voor een update die al sinds mei klaarstaat, is zo'n melding een onnodig risico. Dat aanvallers snel schakelen zodra een lek bekend is, zagen we onlangs ook bij de ongepatchte zero-day in Microsoft Defender.
Niet de eerste keer
Roundcube is dit jaar vaker doelwit geweest. Volgens The Hacker News zette het Amerikaanse CISA in februari 2026 twee eerdere Roundcube-lekken (CVE-2025-49113 en CVE-2025-68461) op zijn lijst van actief misbruikte kwetsbaarheden. In juli misbruikte een groep die vermoedelijk aan China gelieerd is al bekende fouten in de software. Wie achter de aanvallen op CVE-2026-48842 zit, heeft nog geen enkele bron bekendgemaakt. Ook bij andere populaire software, zoals het recente rootlek in OxygenOS, blijkt telkens hoe belangrijk snel patchen is.
Veelgestelde vragen
Moet ik iets doen als ik webmail van mijn provider gebruik?
Nee, het bijwerken is de taak van de beheerder van de server. Meldt uw provider een incident, verander dan uw wachtwoord.
Is mijn Roundcube-installatie ook kwetsbaar zonder virtuser_query?
Voor dit specifieke lek niet, volgens de documentatie van het project. Oudere versies bevatten wel andere fouten die in latere releases zijn opgelost, dus bijwerken blijft verstandig.
Welke versie is veilig?
De eerste gerepareerde versies zijn 1.6.16 en 1.7.1. Op 25 september 2026 zijn 1.6.19 en 1.7.4 de nieuwste.
Is bekend wie het lek misbruikt?
Nee. Het Canadese Cyber Centre baseert de waarschuwing op openbare bronnen en noemt geen dader.