Op recente OnePlus-telefoons kan een gewone app volledige controle over het systeem krijgen, zonder dat u daar iets van merkt. Dat blijkt uit het rapport dat beveiligingsonderzoeker Rasmus Moorats op 24 september 2026 publiceerde. Hij vond twee fouten in diensten die OnePlus zelf aan OxygenOS toevoegt; samen leveren ze rootrechten op. Een oplossing van de fabrikant is er nog niet.
Moorats heeft de aanval naar eigen zeggen uitgevoerd op een OnePlus 15 en een OnePlus 12 Pro. Hij ging tot publicatie over nadat een met OnePlus afgesproken termijn was verstreken. Hieronder leest u wat vaststaat, welke toestellen mogelijk geraakt worden en wat u in de tussentijd kunt doen.
Waarom is een rootlek zo ernstig?
Root is het hoogste niveau van toegang op Android. Een app met rootrechten kan beveiligingen omzeilen, gegevens van andere apps inzien en het toestel blijvend aanpassen. Normaal houdt Android apps strikt van elkaar gescheiden; die scheiding valt met deze twee fouten weg.
Het probleem zit volgens het rapport niet in de Android-code van Google, maar in onderdelen die OnePlus zelf meelevert: een dienst voor telemetrie en diagnose en een module die logbestanden verzamelt. Technische details over het misbruik nemen wij bewust niet over.
Belangrijk om het risico goed te wegen:
- Er moet eerst een kwaadaardige app op de telefoon staan. Een aanval op afstand, via een website of bericht, beschrijft het rapport niet.
- Die app vraagt geen bijzondere machtigingen. Bij de installatie verschijnt dus geen waarschuwing.
- Misbruik in het wild is niet bekend. Noch de onderzoeker, noch The Hacker News meldt daadwerkelijke aanvallen.
Welke toestellen lopen risico?
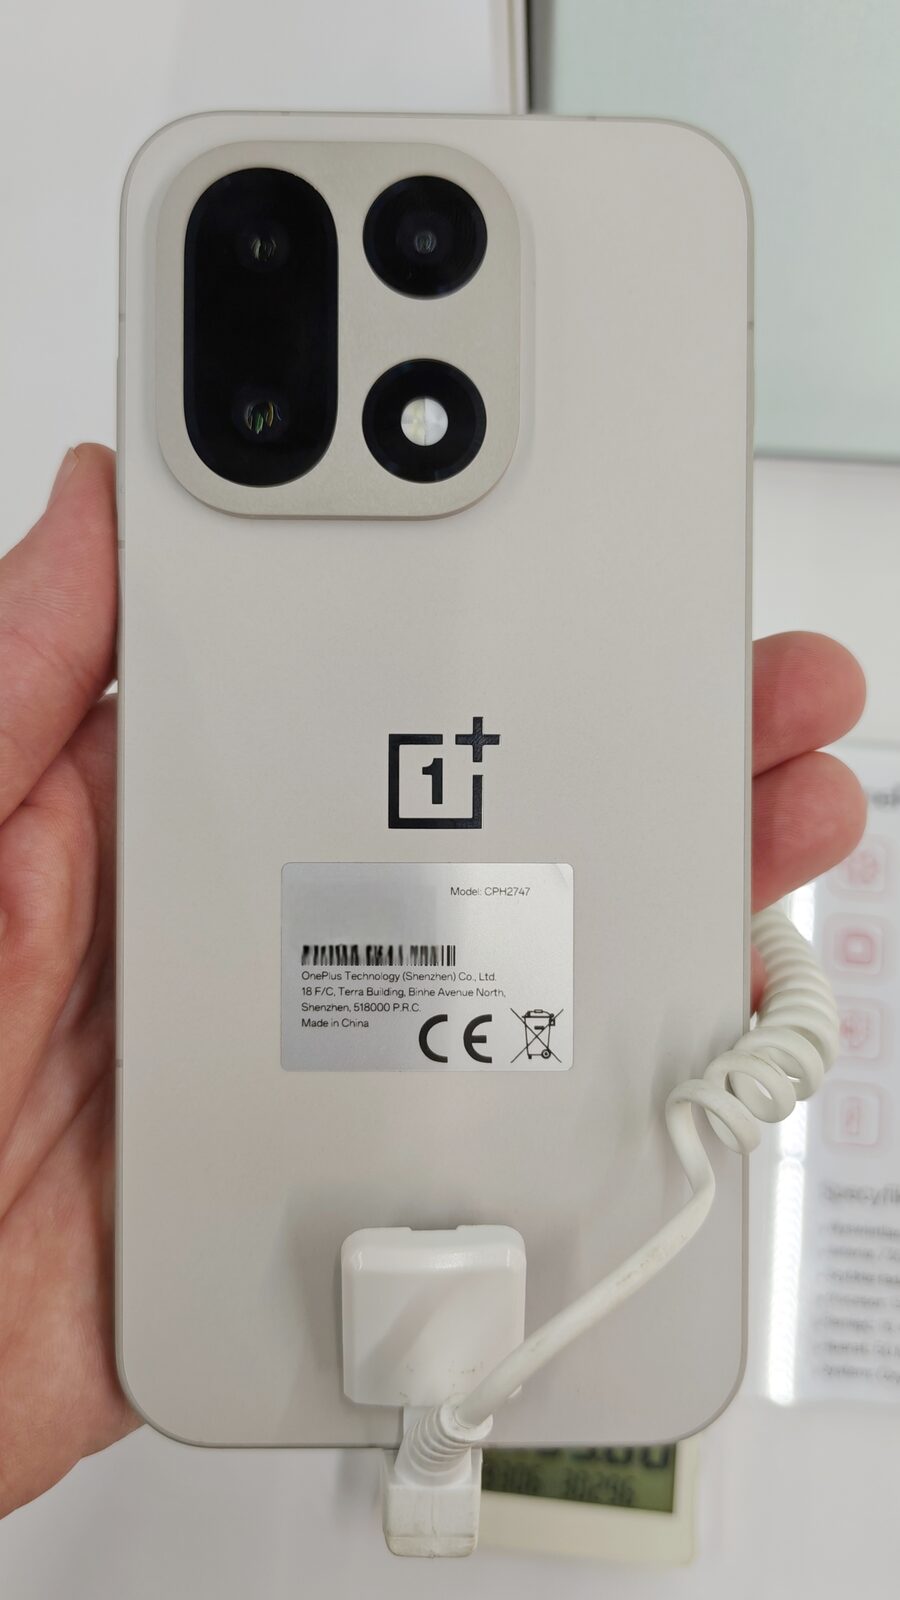
Aangetoond is het lek op een OnePlus 15 (modelnummer CPH2747) met OxygenOS 16.0.3.503. Voor zijn analyse gebruikte Moorats daarnaast een OnePlus 12 Pro. Hij verwacht dat OxygenOS 16 in het algemeen kwetsbaar is. OnePlus zou tegenover de onderzoeker hebben toegegeven dat "veel OnePlus- en OPPO-toestellen" met uiteenlopende softwareversies geraakt worden. Een lijst met modellen gaf het bedrijf niet.
Of nieuwere OxygenOS-versies dan de onderzochte build de fouten al dichten, is onduidelijk. Een beveiligingsbulletin van OnePlus dat de lekken noemt, was bij publicatie niet te vinden.
Hoe verliep de melding?
Opvallend is vooral hoe lang het contact tussen onderzoeker en fabrikant duurde. Volgens Moorats zag het verloop er zo uit:
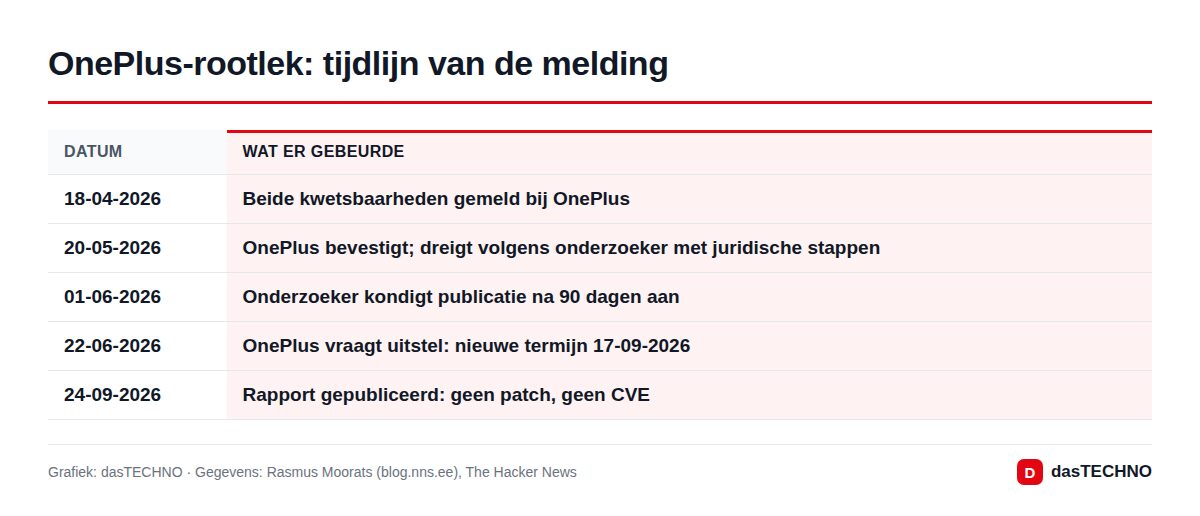
| Datum | Gebeurtenis |
|---|---|
| 18 april 2026 | Beide fouten gemeld bij OnePlus |
| 20 mei 2026 | OnePlus bevestigt de kwetsbaarheden |
| 1 juni 2026 | Onderzoeker kondigt publicatie na 90 dagen aan |
| 22 juni 2026 | OnePlus vraagt uitstel, nieuwe termijn: 17 september |
| 24 september 2026 | Publicatie zonder beschikbare patch |
Moorats schrijft ook dat OnePlus in mei juridische consequenties in het vooruitzicht stelde als hij zonder toestemming zou publiceren. Volgens The Hacker News claimde de fabrikant het exclusieve recht om te bepalen wanneer een lek openbaar wordt. Vervolgvragen van de onderzoeker in juli en september bleven volgens diezelfde bron onbeantwoord. Een publieke reactie van OnePlus was er bij het schrijven van dit artikel niet.
Wat betekent dit voor gebruikers in Nederland en België?
OnePlus verkoopt zijn smartphones officieel in Nederland en België, ook de OnePlus 15-serie. Zolang er geen update is, blijft voorzichtigheid bij het installeren van apps de belangrijkste verdediging:
- Installeer apps alleen uit betrouwbare bron, doorgaans de Google Play Store. Laat APK-bestanden via chats, forums of onbekende websites liggen.
- Verwijder onbekende of ongebruikte apps, zeker als u niet meer weet waar ze vandaan komen.
- Installeer systeemupdates direct zodra OnePlus die uitrolt. Onder "Instellingen > Over het apparaat" ziet u de datum van de laatste beveiligingspatch.
Wie privacy en controle over zijn toestel belangrijk vindt, kijkt misschien ook naar alternatieven: Motorola bevestigde onlangs dat de Signature 27 GrapheneOS gaat ondersteunen.
Geldt de Cyber Resilience Act hier?
Sinds 11 september 2026 gelden in de EU de meldplichten van de Cyber Resilience Act (CRA). Fabrikanten van verbonden producten moeten actief misbruikte kwetsbaarheden en ernstige incidenten binnen 24 uur melden bij het Europese agentschap ENISA en het bevoegde nationale CSIRT. In Nederland is dat het NCSC, in België het Centrum voor Cybersecurity België (CCB). De plicht geldt ook voor producten die al op de markt zijn.
In dit geval treedt die meldplicht voorlopig niet automatisch in werking: daarvoor zijn aanwijzingen nodig dat aanvallers het lek daadwerkelijk misbruiken, en die zijn er tot nu toe niet. De bredere CRA-eisen, zoals beveiligingsupdates gedurende de hele ondersteuningsperiode, gelden pas vanaf december 2027.
Niet het eerste conflict
In september 2025 maakte beveiligingsbedrijf Rapid7 al een OxygenOS-lek openbaar (CVE-2025-10184) waarmee apps zonder machtiging sms-berichten konden uitlezen. Ook toen omschreef Rapid7 het contact met OnePlus als moeizaam en wees het op strenge geheimhoudingsvoorwaarden in het bugbountyprogramma. Of het nu sneller gaat, moet de volgende OxygenOS-update uitwijzen.
Veelgestelde vragen
Kan mijn OnePlus op afstand worden gehackt via dit lek?
Volgens het gepubliceerde rapport niet rechtstreeks. De aanval werkt alleen als er eerst een speciaal gemaakte app op het toestel is geïnstalleerd.
Is er al een update?
Tot 24 september 2026 heeft OnePlus geen patch en geen CVE-nummer voor de twee fouten uitgebracht. Een datum noemde het bedrijf niet.
Lopen OPPO-telefoons ook risico?
OnePlus heeft dat tegenover de onderzoeker erkend, maar zonder modellen te noemen. Voor OPPO-gebruikers gelden dezelfde voorzorgsmaatregelen.
Hebben jullie het lek zelf nagebootst?
Nee. Wij hebben de aanval niet zelf uitgevoerd; alle informatie komt uit het rapport van de onderzoeker en de berichtgeving van The Hacker News.