Voor Microsoft Defender, de virusscanner die standaard in Windows zit, ligt opnieuw een openbaar en nog niet gedicht lek op straat. De tool heet BigDiskBuster en werd op 19 september op GitHub gezet door Abdelhamid Naceri, een voormalige beveiligingsonderzoeker van Microsoft die publiceert onder de naam Nightmare Eclipse. BigDiskBuster schakelt Defender niet uit, maar zorgt ervoor dat het programma geen updates meer binnenkrijgt. Het nieuws kwam op 22 september breed naar buiten via BleepingComputer en SecurityWeek. Microsoft heeft op het moment van schrijven geen patch en geen reactie gegeven.
Wat doet BigDiskBuster precies?
Zodra Defender een update wil downloaden of installeren, zorgt de tool ervoor dat er op de systeemschijf vrijwel geen ruimte meer over is. Zonder vrije ruimte mislukt de update, en Defender blijft hangen op de versie die het had toen BigDiskBuster werd gestart. Dat geldt voor de virusdefinities, de herkenningspatronen voor malware, en voor de platformupdates van Defender zelf.
Dat is verraderlijker dan het klinkt. De scanner draait gewoon door en het schildpictogram oogt normaal, terwijl de bescherming elke dag verder veroudert. Nieuwe malware wordt dan steeds minder vaak herkend.
Volgens de maker werkt de proof of concept op alle Windows-versies die nu worden ondersteund. Hij geeft wel toe dat de code nog fouten bevat. Onafhankelijk is die brede werking nog niet bevestigd, en er zijn geen meldingen van echte aanvallen waarbij de tool wordt misbruikt. Technische details waarmee de aanval na te bootsen is, laten we bewust weg.
Hoe gevaarlijk is dit voor thuisgebruikers?
De belangrijkste nuance: BigDiskBuster is geen manier om binnen te komen. De tool moet op de pc zelf worden uitgevoerd, dus een aanvaller heeft al toegang nodig, bijvoorbeeld via een besmette bijlage of gekraakte software. Voor criminelen is het een hulpmiddel ná de inbraak: eerst de bewaker verblinden, daarna andere malware binnenhalen.
Wie geen onbekende programma's start, loopt dus geen acuut gevaar. Vervelend is wel dat de code nu openbaar is en door iedereen in eigen malware kan worden verwerkt. Dat patroon zagen we eerder ook bij het rootlek in OxygenOS 16, waar de fabrikant eveneens achter de feiten aanliep.
Zo controleert u of Defender bijgewerkt is
- Open Windows-beveiliging, ga naar Virus- en bedreigingsbeveiliging en kies Beveiligingsupdates. Daar ziet u datum en tijd van de laatste update. Is die al enkele dagen oud, klik dan op Controleren op updates.
- Gevorderde gebruikers kunnen in PowerShell
Get-MpComputerStatusuitvoeren en de waardenAntivirusSignatureLastUpdatedenAntivirusSignatureVersionbekijken. - Neem herhaaldelijk mislukte Defender-updates serieus, zeker als de systeemschijf tegelijk zonder duidelijke reden volloopt.
- In bedrijven is het verstandig in het centrale beheer (zoals Intune of Defender for Endpoint) te kijken welke apparaten al dagen dezelfde definitieversie hebben.
De namen van menu's kunnen per Windows-versie iets afwijken. Wij hebben de tool niet zelf uitgeprobeerd; deze adviezen zijn gebaseerd op de genoemde bronnen. In België kan de menutaal ook Frans zijn, afhankelijk van de Windows-installatie.
Wie is Nightmare Eclipse?
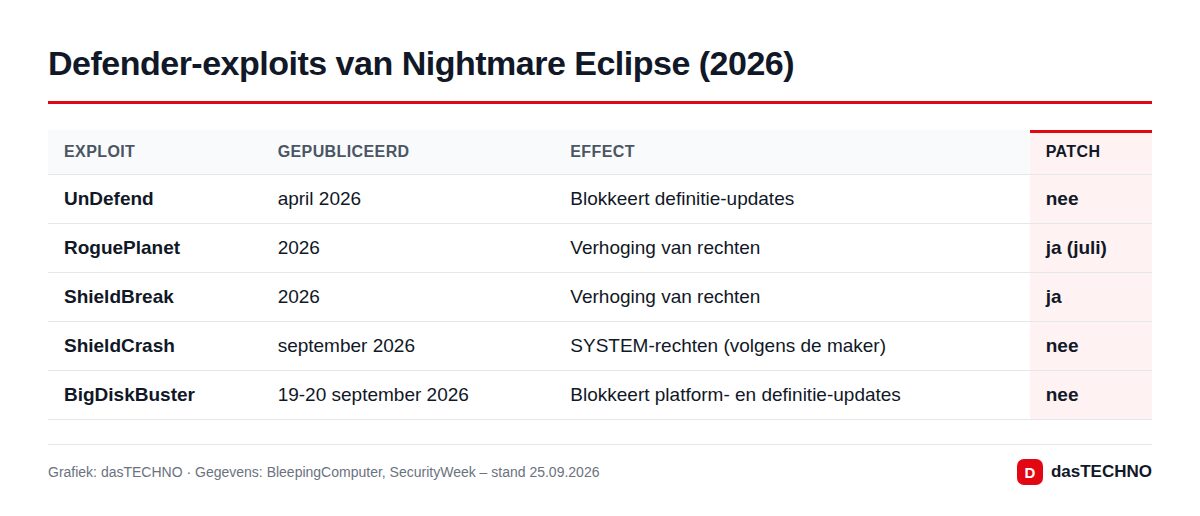
BigDiskBuster staat niet op zichzelf. Sinds april 2026 heeft Naceri zo'n twaalf zero-day-exploits tegen Windows en Defender vrijgegeven. Daaronder UnDefend, dat ook definitie-updates blokkeert en nog altijd niet gepatcht is, en ShieldCrash, waarmee volgens de maker zelfs op volledig bijgewerkte systemen SYSTEM-rechten te krijgen zijn. Andere lekken, zoals RoguePlanet en ShieldBreak, heeft Microsoft inmiddels gedicht. Ook software van Kaspersky, Avast, CrowdStrike, Nvidia en Zyxel moest het ontgelden.
De achtergrond is een arbeidsconflict. Naceri werkte voor Microsoft in het Verenigd Koninkrijk en Duitsland en zegt zonder duidelijke reden te zijn ontslagen. Een Duitse arbeidsrechter bekrachtigde dat ontslag. Kort voor BigDiskBuster maakte hij zijn identiteit bekend in een inmiddels verwijderd bericht op X. Volgens SecurityWeek erkende hij bovendien dat eerdere beweringen over juridische stappen van Microsoft tegen hem verzonnen waren.
| Onderdeel | Stand op 25 september 2026 |
|---|---|
| Patch van Microsoft | Geen |
| CVE-nummer | Niet toegekend |
| Bekende aanvallen | Geen gemeld |
| Aanval op afstand | Nee, lokale uitvoering nodig |
| Volgende Patch Tuesday | 13 oktober 2026 |
Wat betekent dit?
Het uitschakelen of verblinden van beveiligingssoftware vóór de eigenlijke aanval is een bekende stap bij ransomwarebendes. Het pijnlijke aan deze zaak is de manier van publiceren: zonder voorafgaande melding bij de fabrikant (responsible disclosure) kon Microsoft geen patch voorbereiden, terwijl de code al voor iedereen beschikbaar is. De eerstvolgende reguliere updateronde is op 13 oktober 2026. Of daar een oplossing voor BigDiskBuster of het oudere UnDefend bij zit, heeft Microsoft niet gezegd.
Tot die tijd blijft het advies hetzelfde: houd Windows bij, ook met minder opvallende fixes zoals die voor de Bestandsgeschiedenis van Windows 11, en installeer geen software van onofficiële bronnen.
Veelgestelde vragen
Kan BigDiskBuster mijn pc via internet besmetten?
Nee. De tool moet op de computer zelf draaien. Een risico ontstaat pas als een aanvaller al op een andere manier toegang heeft.
Moet ik overstappen op een andere virusscanner?
Dat is niet nodig. Belangrijker is regelmatig te controleren of Defender updates ontvangt. Dezelfde onderzoeker richtte zich dit jaar bovendien ook op scanners van andere makers.
Is er een CVE-nummer?
Nog niet. Microsoft heeft het lek niet bevestigd en er geen kenmerk aan gegeven.
Wanneer komt er een patch?
Dat is onbekend. De volgende Patch Tuesday valt op 13 oktober 2026. We werken dit artikel bij zodra Microsoft reageert.