Für Microsoft Defender gibt es erneut eine öffentlich bekannte, ungepatchte Schwachstelle. Der Sicherheitsforscher Abdelhamid Naceri, der unter dem Namen Nightmare Eclipse auftritt, hat am Wochenende des 19. und 20. September ein Werkzeug namens BigDiskBuster auf GitHub veröffentlicht. Es verhindert, dass der in Windows eingebaute Virenschutz neue Virensignaturen und Plattform-Updates einspielt. Breit bekannt wurde der Fall am 22. September durch Berichte von BleepingComputer und SecurityWeek. Microsoft hat bis zum Zeitpunkt dieses Artikels weder eine Stellungnahme noch einen Patch veröffentlicht.
Was macht BigDiskBuster?
Das Tool greift Defender nicht frontal an und schaltet ihn auch nicht ab. Stattdessen sorgt es dafür, dass Aktualisierungen scheitern: Beginnt Defender mit einem Update, fehlt ihm plötzlich der nötige Speicherplatz auf dem Systemlaufwerk, und der Vorgang bricht ab. Solange BigDiskBuster im Hintergrund aktiv ist, bleibt der Virenschutz damit auf dem Stand, den er beim Start des Tools hatte.
Das klingt harmloser, als es ist. Ein Virenscanner lebt von frischen Signaturen. Ein Defender, der tagelang keine neuen Erkennungsmuster erhält, übersieht zunehmend neue Schadsoftware – und zeigt dabei auf den ersten Blick weiterhin einen aktiven Schutz an.
Nach Angaben des Autors funktioniert der Proof of Concept auf allen derzeit unterstützten Windows-Versionen. Gleichzeitig räumt er ein, dass der Code noch fehlerhaft ist und überarbeitet werden muss. Berichte über Angriffe in freier Wildbahn liegen bislang nicht vor. (Technische Details zur Ausnutzung geben wir bewusst nicht wieder.)
Wie gefährlich ist das für Privatnutzer?
Die wichtigste Einschränkung: BigDiskBuster ist kein Einfallstor. Das Tool muss auf dem Zielrechner laufen, ein Angreifer braucht also bereits Zugriff – etwa über einen verseuchten E-Mail-Anhang oder eine gecrackte Software. Für Kriminelle ist so etwas vor allem ein Baustein nach dem Einbruch: erst den Wächter ausbremsen, dann weitere Schadsoftware nachladen.
Wer keine unbekannten Programme startet, ist deshalb nicht akut bedroht. Unangenehm ist der Fall trotzdem, weil der Code nun öffentlich ist und von jedem in eigene Schadsoftware eingebaut werden kann.
Wie prüfe ich, ob Defender aktuell ist?
- Windows-Sicherheit öffnen, dann Viren- & Bedrohungsschutz und die Schutzupdates aufrufen. Dort sehen Sie Datum und Uhrzeit der letzten Aktualisierung. Liegt sie mehrere Tage zurück, auf Nach Updates suchen klicken.
- Fortgeschrittene Nutzer können in der PowerShell
Get-MpComputerStatusausführen und die WerteAntivirusSignatureLastUpdatedsowieAntivirusSignatureVersionansehen. - Wiederholte Update-Fehler bei Defender ernst nehmen, besonders wenn gleichzeitig das Systemlaufwerk ohne erkennbaren Grund vollläuft. Beides zusammen kann auf ein unerwünschtes Programm hindeuten.
- In Unternehmen lohnt sich ein Blick in die zentrale Verwaltung (etwa Intune oder Defender for Endpoint): Geräte, deren Signaturstand plötzlich stehen bleibt, sollten auffallen.
Die Menübezeichnungen können je nach Windows-Version leicht abweichen.
Serie seit April: Wer ist Nightmare Eclipse?
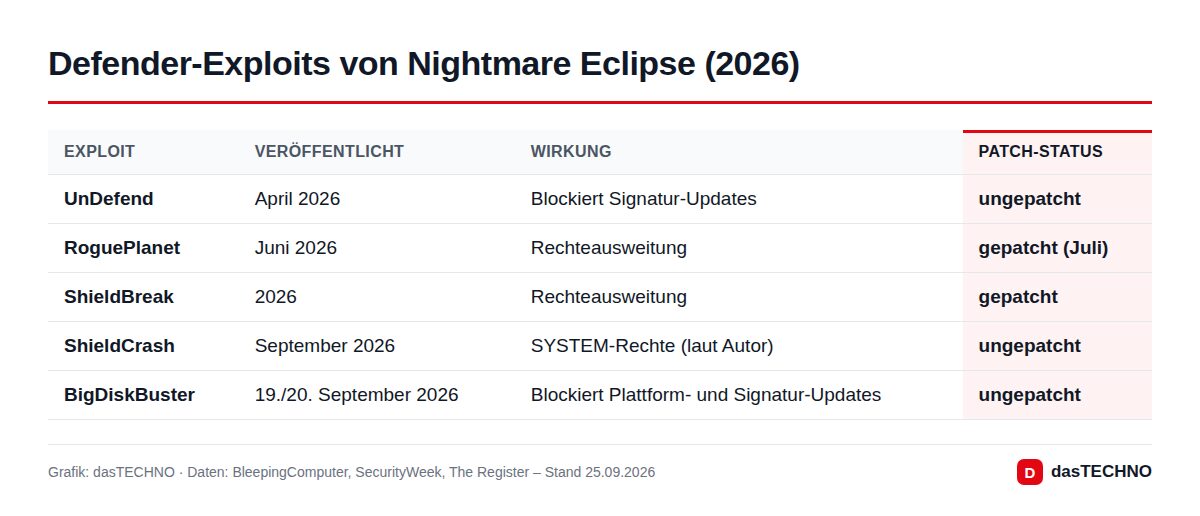
BigDiskBuster ist nicht der erste Fall. Seit April 2026 hat der Forscher knapp ein Dutzend Zero-Day-Exploits gegen Windows und Defender veröffentlicht, darunter UnDefend, das ebenfalls Signatur-Updates blockiert und bis heute nicht gepatcht ist, sowie ShieldCrash, mit dem sich laut Autor selbst auf vollständig gepatchten Systemen SYSTEM-Rechte erlangen lassen. Andere Lücken wie RoguePlanet und ShieldBreak hat Microsoft inzwischen geschlossen. Auch Produkte von Kaspersky, Avast, CrowdStrike und Nvidia nahm er ins Visier.
Die Geschichte dahinter hat einen deutschen Bezug: Naceri war nach übereinstimmenden Berichten als Sicherheitsforscher bei Microsoft in Großbritannien und Deutschland tätig. Er gibt an, ohne nachvollziehbare Begründung entlassen worden zu sein. Laut Security Affairs zog er dagegen vor ein deutsches Arbeitsgericht, das die Kündigung bestätigte. Etwa eine Woche vor BigDiskBuster legte er seine Identität auf X offen; der Account ist inzwischen gelöscht. Frühere Behauptungen, Microsoft habe rechtliche Schritte gegen ihn eingeleitet, hat er laut SecurityWeek selbst als erfunden eingeräumt.
Einordnung
Dass Schutzsoftware selbst zum Ziel wird, ist ein wachsender Trend: Angreifer legen zuerst den Virenschutz lahm, bevor sie Ransomware oder Datendiebe ausrollen. Problematisch ist vor allem die Art der Veröffentlichung. Ohne vorherige Meldung an den Hersteller (Responsible Disclosure) hat Microsoft keine Zeit für einen Patch, während der Code für jeden verfügbar ist. Der nächste reguläre Patchday ist am 13. Oktober 2026. Ob dann eine Korrektur für BigDiskBuster oder das ältere UnDefend dabei ist, hat Microsoft nicht angekündigt.
Wie Sie Ihren Windows-Rechner grundsätzlich absichern, lesen Sie auch in unseren Berichten zu aktuellen Windows-Updates.
Häufige Fragen
Kann BigDiskBuster meinen PC über das Internet infizieren?
Nein. Das Tool muss auf dem Rechner ausgeführt werden. Das Risiko entsteht, wenn ein Angreifer bereits auf anderem Weg Zugriff hat.
Sollte ich auf einen anderen Virenscanner umsteigen?
Das ist nicht zwingend. Wichtiger ist, regelmäßig zu prüfen, ob Defender Updates erhält, und Windows aktuell zu halten. Auch Drittanbieter-Scanner waren in diesem Jahr Ziel desselben Forschers.
Gibt es eine CVE-Nummer?
Bislang nicht. Microsoft hat die Lücke weder bestätigt noch eine Kennung vergeben.
Wann kommt ein Patch?
Offen. Der nächste reguläre Patchday ist am 13. Oktober 2026. Wir aktualisieren diesen Artikel, sobald Microsoft reagiert.