WordPress sitelerinin en çok kullandığı sayfa oluşturucu Elementor'da ciddi bir güvenlik açığı ortaya çıktı. Açık, eklentinin 4.3.0 ve 4.3.1 sürümlerini etkiliyor ve güvenlik şirketi Patchstack'e göre yaklaşık 2 milyon site bu sürümlerden birini kullanıyor. Elementor sorunu 24 Eylül'de yayınlanan 4.3.2 sürümüyle giderdi. Sitenizde Elementor varsa sürüm numarasına bugün bakmanızda fayda var.
Açığın tehlikesi, saldırganın siteye giriş yapmasına gerek olmaması. Oturumu açık bir yöneticinin, e-postada, mesajda ya da bir yorumda karşısına çıkan özel hazırlanmış bir linke tek kez tıklaması yetiyor. Sonuçta sitede saldırgana ait yeni bir yönetici hesabı açılabiliyor; bu da sitenin tamamen ele geçirilmesi demek.
Açık tam olarak ne yapıyor?
Teknik adıyla bu bir CSRF (siteler arası istek sahteciliği) açığı. CSRF'te saldırgan, kurbanın tarayıcısında zaten açık olan oturumu kullanarak onun adına istek gönderir. WordPress normalde bunu engellemek için her isteğe özel, tahmin edilemeyen bir doğrulama anahtarı (nonce) ister.
Patchstack'in analizine göre Elementor 4.3.0 ile gelen Editor Events modülü, belirli isteklerde bu kontrolü atlıyordu. Sorun şu ki kontrolün atlanma koşulu, saldırganın linke ekleyebileceği bir parçayla da tetiklenebiliyordu. Böylece yalnızca Elementor'un kendi işlevleri değil, WordPress'in REST arayüzündeki diğer işlemler de korumasız kalıyordu. İstismarın ayrıntılarına güvenlik gerekçesiyle girmiyoruz.
Açığın özellikleri kısaca şöyle:
- Puan: CVSS 8,8 / 10 (yüksek)
- Ön koşul: Hedef kişinin sitede oturum açmış olması (yönetici ise etki en büyük)
- CVE numarası: Henüz atanmadı
- Aktif saldırı: Şu an için bildirilmedi
Hangi sürümler etkileniyor?
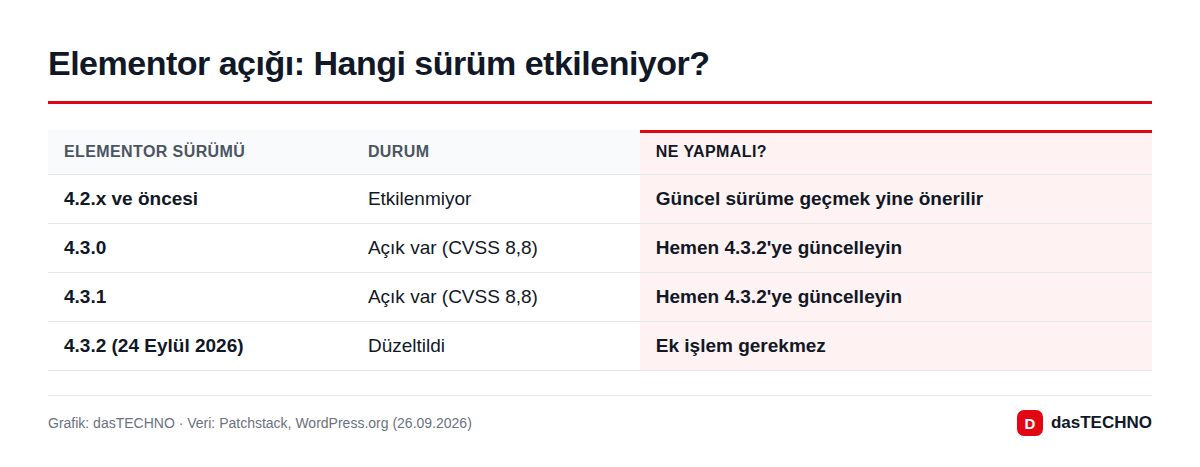
Etkilenen yalnızca 4.3.0 ve 4.3.1. Sorunlu modül 4.3 serisiyle geldiği için 4.2.x ve öncesi bu açıktan etkilenmiyor. Elementor'un WordPress.org sayfasına göre eklenti 10 milyondan fazla sitede kurulu; bunların yaklaşık beşte biri açıklı iki sürümde bulunuyor.
Süreç hızlı ilerledi: Açığı "Saggre" takma adlı araştırmacı buldu, Patchstack 22 Eylül'de Elementor'a bildirdi, düzeltme iki gün sonra 4.3.2 ile geldi ve Patchstack ayrıntıları 25 Eylül'de yayımladı.
Sitenizi korumak için ne yapmalısınız?
- Sürümü kontrol edin: WordPress panelinde Eklentiler sayfasında Elementor'un yanındaki sürüm numarasına bakın.
- 4.3.2'ye güncelleyin: 4.3.0 veya 4.3.1 kullanıyorsanız güncellemeyi hemen yapın. Otomatik güncellemeleri açmak da iyi bir fikir.
- Yönetici listesine göz atın: Kullanıcılar bölümünde tanımadığınız yeni bir yönetici hesabı varsa silin ve tüm yönetici şifrelerini değiştirin.
- Şüpheli linklere dikkat edin: Güncelleme yapılana kadar, siteye yönetici olarak giriş yapmışken e-posta ya da yorumlardaki bilinmeyen linklere tıklamayın.
Bazı kullanıcılar 4.3 serisinde editörün açılmaması gibi uyumluluk sorunları yaşadığını ve 4.2.4'e geri döndüğünü belirtiyor. 4.2.x bu açıktan etkilenmediği için bu geçici olarak güvenli bir yol; yine de kalıcı çözüm, sorunları gideren güncel sürüme geçmek.
Türkiye'deki siteler için ne anlama geliyor?
Elementor, Türkiye'de de kurumsal tanıtım siteleri, küçük e-ticaret mağazaları ve ajansların hazırladığı sitelerde çok yaygın. Bu sitelerin önemli bir kısmı kurulduktan sonra düzenli bakım görmüyor. Ajansınız sitenizi yönetiyorsa güncellemenin yapıldığını teyit etmenizi öneririz. Ele geçirilen bir sitede kişisel veri sızarsa, sorumluluk KVKK kapsamında site sahibine düşebilir.
WordPress tarafında bu hafta ikinci önemli uyarı bu: Birkaç gün önce WordPress çekirdeğindeki kritik açık için yayınlanan WordPress 7.1.2 güncellemesini de yapmadıysanız ikisini birlikte halletmenizi öneririz. Aktif olarak istismar edilen diğer açıklar için SharePoint ve MikroTik uyarısına da göz atabilirsiniz.
Sık sorulan sorular
Elementor Pro kullanıyorum, etkileniyor muyum?
Açık, ücretsiz Elementor çekirdek eklentisinde. Pro, çekirdek eklentiyle birlikte çalıştığı için belirleyici olan çekirdek sürümdür; 4.3.0 veya 4.3.1 ise güncelleyin.
Sitem hacklendi mi, nasıl anlarım?
En kolay işaret, Kullanıcılar listesinde sizin eklemediğiniz bir yönetici hesabı. Böyle bir hesap görürseniz silin, şifreleri değiştirin ve bir güvenlik eklentisiyle tarama yapın.
Eski sürümde kalmak güvenli mi?
4.2.x bu açıktan etkilenmiyor, ancak eski sürümlerde başka düzeltilmiş açıklar olabilir. Uzun vadede en güvenli seçenek güncel sürüm.
Açık saldırılarda kullanılıyor mu?
Patchstack ve diğer kaynaklara göre şu ana kadar aktif istismar bildirilmedi. Ayrıntılar yayımlandığı için bu durumun hızla değişebileceğini unutmayın.