ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, 25 Eylül'de iki açığı "bilinen ve aktif olarak istismar edilen açıklar" (KEV) kataloğuna ekledi: Microsoft SharePoint Server'daki CVE-2026-65660 ve MikroTik RouterOS'taki CVE-2026-67279. Yani ikisi de artık teorik bir risk değil; saldırganlar bu açıkları gerçek sistemlere karşı kullanıyor. Şirket içinde SharePoint sunucusu çalıştıran ya da ağında MikroTik router bulunan herkesin güncellemeyi ertelememesi gerekiyor.
SharePoint açığı neden sonradan büyüdü?
CVE-2026-65660'ın hikâyesi ilginç. Microsoft açığı 11 Ağustos'taki aylık güvenlik güncellemeleriyle kapattığında onu orta seviyeli bir sahtecilik (spoofing) açığı olarak tanımlamıştı. Eylül ortasında ise kaydı güncelleyerek sorunun aslında bir kod enjeksiyonu olduğunu ve oturum açmış bir saldırganın sunucuda uzaktan kod çalıştırmasına imkân verdiğini belirtti. Açığın CVSS puanı bu güncellemeyle 8,8'e çıktı.
Kanada Siber Güvenlik Merkezi'nin 24 Eylül tarihli uyarısına göre açık gerçek saldırılarda kullanılıyor. Daha da önemlisi, anonim erişime izin veren SharePoint sunucularında başka açıklarla zincirlendiğinde oturum açmadan kod çalıştırmaya kadar gidebiliyor. Microsoft da saldırı gözlemlendiğini doğruladı; ancak saldırganların kim olduğu, kaç kurumun etkilendiği henüz açıklanmadı.
Etkilenen ürünler yalnızca şirket içinde kurulu (on-premises) sürümler: SharePoint Server 2016, 2019 ve Subscription Edition. Microsoft 365 içindeki bulut tabanlı SharePoint Online bu uyarının kapsamında değil.
MikroTik'teki "MikroTrick" zinciri ne yapıyor?
MikroTik tarafındaki açıkları Polonya'nın ulusal siber güvenlik ekibi CERT Polska buldu ve üreticiyle koordineli biçimde duyurdu. Ekip, RouterOS'ta toplam altı açık tespit etti. Bunlardan ikisi birlikte kullanıldığında "MikroTrick" adı verilen saldırı zinciri ortaya çıkıyor:
- CVE-2026-67279: SSH bağlantısında yeniden anahtar değişimi (rekey) istendiğinde router, kullanıcı hiç kimlik doğrulamadan oturum kanalı açılmasına ve komut isteği gönderilmesine izin veriyor.
- CVE-2026-86060: Kullanıcı adındaki özel karakterlerle yetki ayarlarının değiştirilebilmesine yol açan bir argüman enjeksiyonu.
İkisi zincirlendiğinde, SSH'si internete açık bir router'da şifre ya da anahtar olmadan tam yönetici yetkisi elde edilebiliyor. SecurityWeek'in aktardığına göre saldırılar en az 2 Eylül'den beri sürüyor ve ele geçirilen cihazlarda "ops" adlı bir kullanıcı hesabı açılıyor. Shadowserver Vakfı'nın 5 Eylül'deki taramasında SSH erişimi internete açık 120 binden fazla MikroTik cihaz görüldü.
MikroTik, çoğu yapılandırmanın risk altında olmadığını ancak güncellemenin önemli olduğunu belirtiyor ve SSH'nin güvenilmeyen ağlardan erişime kapatılmasını öneriyor.
Hangi sürüme güncellemeli?
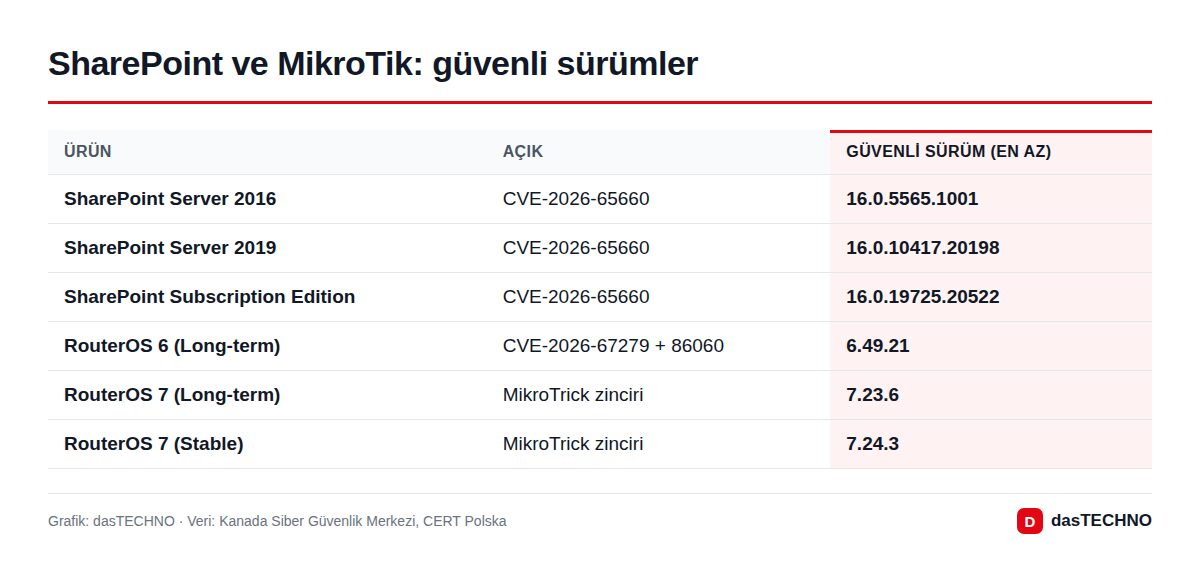
| Ürün | Güvenli sürüm (en az) |
|---|---|
| SharePoint Server 2016 | 16.0.5565.1001 |
| SharePoint Server 2019 | 16.0.10417.20198 |
| SharePoint Server Subscription Edition | 16.0.19725.20522 |
| RouterOS 6 (Long-term) | 6.49.21 |
| RouterOS 7 (Long-term) | 7.23.6 |
| RouterOS 7 (Stable) | 7.24.3 |
RouterOS'ta küçük ama önemli bir ayrıntı var: CERT Polska'ya göre MikroTrick zincirindeki açıklar 7.23.4 ve 7.24.2 sürümlerinde kapandı, ama aynı paketteki sertifika doğrulama açığı (CVE-2026-67278) için bu sürümlerdeki düzeltme eksik kaldı. Bu yüzden RouterOS 7 kullananlara 7.23.6 veya 7.24.3 ve üzerini öneriyoruz.
Bu ne anlama geliyor? Yapılacaklar listesi
CISA'nın KEV listesi resmi olarak yalnızca ABD federal kurumlarını bağlasa da dünya genelinde "önce bunu yamala" listesi gibi kullanılıyor. Türkiye'deki kurumlar ve işletmeler için pratik adımlar:
SharePoint yöneticileri için:
- Sunucuların yukarıdaki sürümlere güncellendiğini doğrulayın.
- SharePoint sunucularını mümkünse doğrudan internete açmayın, anonim erişimi kapatın.
- Kanada Siber Güvenlik Merkezi'nin önerdiği gibi AMSI entegrasyonunu "Full Mode" taramayla açın, yöneticiler için çok faktörlü doğrulamayı zorunlu kılın, kullanılmayan hesapları silin.
- Günlüklerde şüpheli yönetici erişimi, web part değişiklikleri ve web shell izlerine bakın.
Aynı merkeze göre SharePoint 2016 ve 2019'un desteği 15 Temmuz 2026'da sona erdi. Bu sürümleri kullananların yamayla yetinmeyip desteklenen bir sürüme geçişi planlaması gerekiyor.
MikroTik kullananlar için:
- RouterOS'u güncelleyin (System > Packages > Check For Updates).
- SSH'yi yalnızca güvenilir IP adreslerine açın; ihtiyaç yoksa WAN tarafında tamamen kapatın.
- Kullanıcı listesinde tanımadığınız, özellikle "ops" adlı bir hesap olup olmadığını kontrol edin. Varsa cihazın ele geçirilmiş olabileceğini varsayıp yapılandırmayı gözden geçirin ve şifreleri değiştirin.
Ev kullanıcılarının çoğu operatörün verdiği modemi kullandığı için doğrudan etkilenmiyor. Ancak MikroTik; küçük işletmelerde, sitelerde, otellerde ve kablosuz internet sağlayıcılarında sık tercih edilen bir marka. İnternetinizi böyle bir sağlayıcıdan alıyorsanız cihazların güncellenip güncellenmediğini sormakta fayda var.
Arka plan: Eylülün yoğun açık takvimi
Eylül, aktif istismar edilen açıklar açısından yoğun geçiyor. Kısa süre önce Roundcube webmail'deki CVE-2026-48842 açığının saldırılarda kullanıldığını ve WordPress'in acil 7.1.2 güncellemesini yazmıştık. SharePoint ise geçen yaz da benzer saldırı dalgalarının hedefi olmuştu; şirket içi sunucular, e-posta ve dosya paylaşım sistemleri saldırganlar için değerli hedefler olmaya devam ediyor.
Sık sorulan sorular
SharePoint Online (Microsoft 365) kullanıyorum, etkileniyor muyum?
Hayır. Uyarılar yalnızca şirket içinde kurulu SharePoint Server 2016, 2019 ve Subscription Edition sürümlerini kapsıyor. Bulut tarafını Microsoft kendisi güncelliyor.
MikroTik router'ımın SSH'si açık mı, nasıl anlarım?
Winbox veya WebFig'de IP > Services bölümünde SSH servisinin açık olup olmadığını ve "Available From" alanında hangi adreslerin tanımlı olduğunu görebilirsiniz. Alan boşsa servis her yerden erişime açık demektir.
Güncellemeden önce ne yapabilirim?
SharePoint'te internet erişimini ve anonim erişimi kısıtlamak, MikroTik'te SSH'yi güvenilmeyen ağlara kapatmak riski ciddi ölçüde azaltıyor. Ancak kalıcı çözüm güncelleme.
Saldırıların arkasında kim var?
Henüz açıklanmadı. Microsoft saldırı gözlemlendiğini doğruladı ama saldırgan kimliği ve etkilenen kurum sayısı paylaşılmadı.