Die US-Cybersicherheitsbehörde CISA hat am 25. September zwei Schwachstellen in ihren Katalog der aktiv ausgenutzten Lücken (Known Exploited Vulnerabilities, KEV) aufgenommen: CVE-2026-65660 in Microsoft SharePoint Server und CVE-2026-67279 in MikroTik RouterOS. Beide Lücken werden also bereits in echten Angriffen eingesetzt. Unternehmen mit eigenen SharePoint-Servern und alle, die MikroTik-Router im Netz betreiben, sollten die Updates nicht aufschieben.
Warum die SharePoint-Lücke nachträglich hochgestuft wurde
Microsoft hatte CVE-2026-65660 mit dem Patchday am 11. August geschlossen, die Lücke damals aber als mittelschwere Spoofing-Schwachstelle geführt. Mitte September änderte der Konzern den Eintrag: Tatsächlich handelt es sich um eine Code-Injection, über die angemeldete Angreifer aus der Ferne Code auf dem Server ausführen können. Der CVSS-Wert liegt nun bei 8,8.
Laut einer Warnung des Canadian Centre for Cyber Security vom 24. September wird die Lücke aktiv ausgenutzt. Auf Servern, die anonymen Zugriff erlauben, lässt sie sich mit weiteren Schwachstellen kombinieren, sodass Code sogar ohne Anmeldung ausgeführt werden kann. Microsoft bestätigt beobachtete Angriffe; wer dahintersteckt und wie viele Organisationen betroffen sind, ist bislang nicht bekannt.
Betroffen sind ausschließlich lokal betriebene Installationen: SharePoint Server 2016, 2019 und Subscription Edition. SharePoint Online in Microsoft 365 fällt nicht unter die Warnung.
Was die „MikroTrick“-Kette bei MikroTik anrichtet
Die RouterOS-Lücken hat das polnische nationale CERT, CERT Polska, entdeckt und koordiniert mit dem Hersteller veröffentlicht. Insgesamt geht es um sechs Schwachstellen. Zwei davon ergeben zusammen die Angriffskette „MikroTrick“:
- CVE-2026-67279: Fordert ein SSH-Client einen Schlüsselwechsel (Rekey) an, öffnet RouterOS einen Sitzungskanal und nimmt Befehle an, obwohl nie eine Anmeldung stattgefunden hat.
- CVE-2026-86060: Eine Argument-Injection, bei der bestimmte Zeichen im Benutzernamen die Rechtevergabe verändern.
Kombiniert erhalten Angreifer auf Routern mit aus dem Internet erreichbarem SSH volle Administratorrechte ohne Passwort oder Schlüssel. Nach Angaben von SecurityWeek laufen Angriffe seit mindestens 2. September; auf kompromittierten Geräten legen die Täter ein Konto namens „ops“ an. Die Shadowserver Foundation fand bei einem Scan am 5. September mehr als 120.000 MikroTik-Geräte mit öffentlich erreichbarem SSH.
MikroTik betont, dass die meisten Konfigurationen nicht gefährdet seien, stuft das Update aber als wichtig ein und rät, SSH für nicht vertrauenswürdige Netze zu sperren.
Welche Versionen sind sicher?
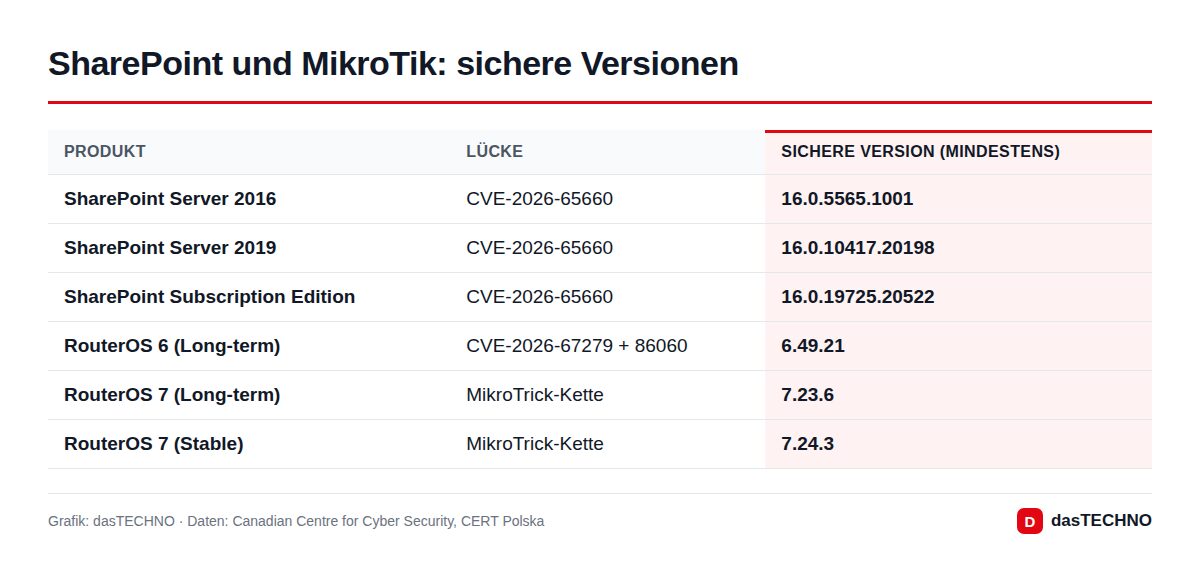
| Produkt | Sichere Version (mindestens) |
|---|---|
| SharePoint Server 2016 | 16.0.5565.1001 |
| SharePoint Server 2019 | 16.0.10417.20198 |
| SharePoint Server Subscription Edition | 16.0.19725.20522 |
| RouterOS 6 (Long-term) | 6.49.21 |
| RouterOS 7 (Long-term) | 7.23.6 |
| RouterOS 7 (Stable) | 7.24.3 |
Ein Detail bei RouterOS: Laut CERT Polska schließen bereits 7.23.4 und 7.24.2 die MikroTrick-Kette, der Fix für die ebenfalls gemeldete Zertifikatslücke CVE-2026-67278 war dort aber unvollständig. Wir empfehlen deshalb für RouterOS 7 mindestens 7.23.6 bzw. 7.24.3.
Was Admins in Deutschland jetzt tun sollten
Der KEV-Katalog verpflichtet formal nur US-Bundesbehörden, gilt aber international als Prioritätenliste für Patches. Für Unternehmen, die unter NIS2 fallen, gehört das zeitnahe Schließen bekannter, aktiv ausgenutzter Lücken ohnehin zum Pflichtprogramm.
SharePoint:
- Prüfen, ob alle Server mindestens die oben genannten Build-Nummern haben.
- SharePoint nicht direkt ins Internet stellen, anonymen Zugriff deaktivieren.
- Wie von den kanadischen Behörden empfohlen: AMSI-Integration mit „Full Mode“ aktivieren, MFA für Admins erzwingen, ungenutzte Konten entfernen.
- Logs auf verdächtige Admin-Zugriffe, geänderte Webparts und Webshells prüfen.
Laut dem Canadian Centre for Cyber Security endete der Support für SharePoint 2016 und 2019 am 15. Juli 2026. Wer diese Versionen noch betreibt, sollte neben dem Patch die Migration einplanen.
MikroTik:
- RouterOS aktualisieren (System > Packages > Check For Updates).
- SSH nur für vertrauenswürdige IP-Adressen freigeben, auf der WAN-Seite am besten ganz schließen.
- Benutzerliste auf unbekannte Konten prüfen, insbesondere „ops“. Taucht es auf, sollten Sie von einer Kompromittierung ausgehen, die Konfiguration kontrollieren und alle Passwörter ändern.
Privatkunden mit Fritzbox oder Provider-Router sind nicht betroffen. MikroTik-Geräte finden sich aber häufig in kleinen Unternehmen, Arztpraxen, Hotels und bei regionalen WLAN-Anbietern – im Zweifel lohnt die Nachfrage beim Dienstleister.
Hintergrund
Der September bringt eine auffällige Häufung ausgenutzter Lücken. Zuletzt berichteten wir über Angriffe auf die Roundcube-Lücke CVE-2026-48842 und die WordPress-Lücke CVE-2026-87902. Lokale SharePoint-Server standen schon im vergangenen Sommer im Fokus von Angriffswellen – E-Mail-, Kollaborations- und Netzwerkgeräte bleiben beliebte Einfallstore.
Häufige Fragen
Betrifft das SharePoint Online in Microsoft 365?
Nein. Die Warnungen beziehen sich nur auf lokal installierte Versionen von SharePoint Server 2016, 2019 und Subscription Edition.
Wie erkenne ich, ob SSH auf meinem MikroTik-Router offen ist?
In Winbox oder WebFig unter IP > Services sehen Sie, ob der SSH-Dienst aktiv ist und welche Adressen unter „Available From“ eingetragen sind. Ist das Feld leer, ist der Dienst von überall erreichbar.
Wer steckt hinter den Angriffen?
Das ist bislang nicht öffentlich bekannt. Microsoft hat Angriffe bestätigt, aber keine Angaben zu Tätern oder Opferzahlen gemacht.