Wer bei Flink schon einmal Lebensmittel bestellt hat, sollte seinen Posteingang in diesen Tagen mit besonderer Skepsis lesen. Der Berliner Schnelllieferdienst bestätigt einen Einbruch in eines seiner internen Systeme. Seitdem erhalten Kundinnen und Kunden E-Mails von Kriminellen, die einen kleinen Betrag in Kryptowährung fordern – sonst würden ihre Daten verkauft. Flink selbst ist eindeutig: nicht reagieren, nicht zahlen.
Wie die Täter ins System kamen
Nach Angaben von Flink hat sich eine unbefugte Person mit gültigen, aber kompromittierten Zugangsdaten Zugang zu einem internen System verschafft. Laut Tagesspiegel gehörten diese Login-Daten einem ehemaligen Mitarbeiter. Es handelt sich also nicht um eine ausgeklügelte Sicherheitslücke, sondern um ein Konto, das offenbar noch funktionierte, obwohl es das nicht mehr hätte sollen.
Flink schreibt in seiner Mail an die Kundschaft, der unbefugte Zugriff sei „bereits gestoppt“. Das Unternehmen hat nach eigener Darstellung die Zugänge gesperrt, die Überwachung seiner Systeme verstärkt, externe IT-Forensiker hinzugezogen, Strafanzeige erstattet und die Datenschutzbehörden informiert. Welche Aufsichtsbehörde genau eingeschaltet wurde, hat Flink nicht mitgeteilt.
Welche Daten betroffen sind – und welche nicht
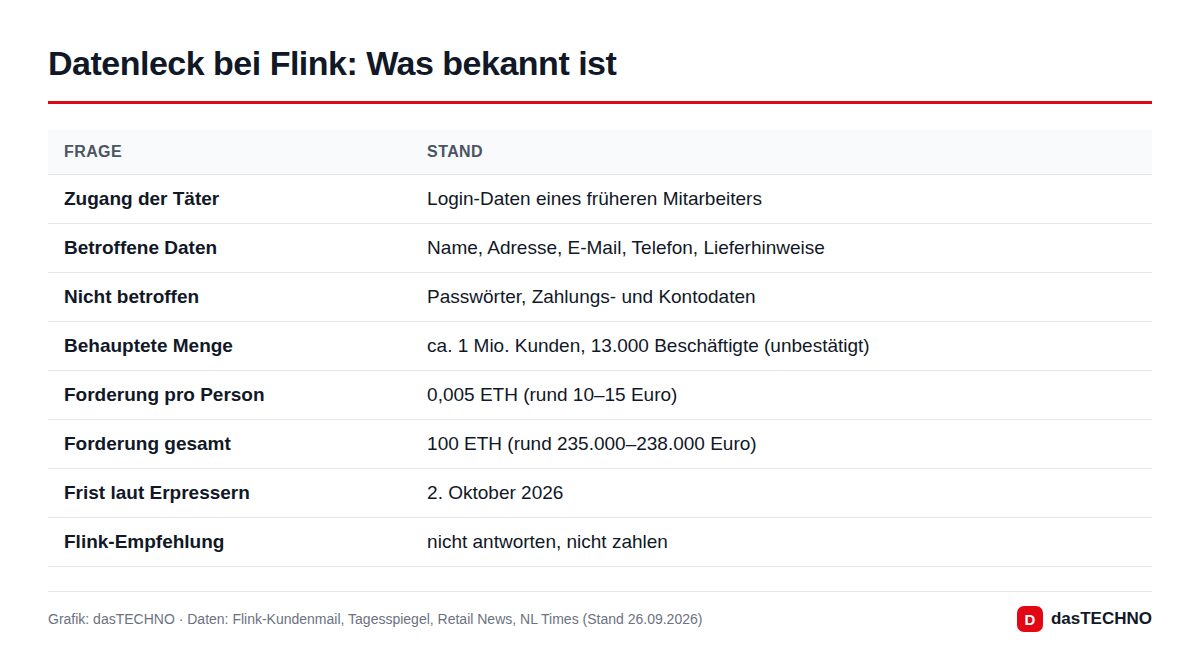
Laut Flink können folgende Angaben abgeflossen sein:
- Name und Lieferadresse
- E-Mail-Adresse und Telefonnummer
- frühere Bestellungen und Lieferhinweise, etwa Stockwerk, Eingang oder der Name auf dem Klingelschild
Nicht betroffen sind nach Unternehmensangaben Passwörter, Kreditkarten- und Kontodaten. Ihr Flink-Konto oder Ihre Karte ist also nicht unmittelbar in Gefahr. Heikel ist trotzdem die Kombination: Wer Name, Anschrift, Telefonnummer und Bestellgewohnheiten kennt, kann sehr glaubwürdige Betrugsnachrichten formulieren – bis hin zu Details, die nur ein echter Lieferdienst wissen dürfte.
So läuft die Erpressung ab
Ungewöhnlich ist, dass die Täter nicht nur das Unternehmen, sondern jeden Kunden einzeln anschreiben. Übereinstimmend berichten mehrere Medien von einer Forderung über 0,005 Ether pro Person, je nach Kurs etwa 10 bis 15 Euro. Wer nicht zahlt, dessen Daten sollen im „Deep Web“ verkauft werden. Zusätzlich verlangen die Erpresser 100 Ether – umgerechnet rund 235.000 Euro – von Flink oder von allen Betroffenen gemeinsam, dann würden sämtliche Daten gelöscht. Als Frist nennen Berichte den 2. Oktober.
Nach eigener Darstellung besitzen die Täter Datensätze zu rund 1 Million Kunden sowie zu 13.000 Beschäftigten. Diese Zahlen sind nicht bestätigt; Flink räumt lediglich ein, dass Kunden und Mitarbeitende kontaktiert werden. Laut Tagesspiegel stellt das Unternehmen klar, dass es keinen Kontakt zu den Kriminellen aufnimmt und nicht verhandelt.
Was Sie jetzt tun sollten
- Nicht zahlen. Niemand kann garantieren, dass die Erpresser ihr Versprechen halten und die Datensätze vernichten. Wer zahlt, signalisiert außerdem Zahlungsbereitschaft und kann erneut ins Visier geraten.
- Nicht antworten und keine Links anklicken. Heben Sie die Mail aber als Beweis auf.
- Anzeige erstatten. Das geht in den meisten Bundesländern über die Onlinewache der Polizei.
- Wachsam bleiben bei SMS und Anrufen. Da Telefonnummern betroffen sein können, sind auch Nachrichten angeblich von Flink, von Paketdiensten oder von „Sicherheitsfirmen“ verdächtig. Flink betont, niemals Geld oder Kryptozahlungen zu verlangen.
- Passwort nur bei Mehrfachnutzung ändern. Das Flink-Passwort ist laut Unternehmen nicht betroffen. Nutzen Sie es aber auch anderswo, lohnt ein Wechsel – idealerweise zusammen mit Zwei-Faktor-Anmeldung oder Passkeys.
Einordnung: Was die DSGVO verlangt
Flink hat seinen Sitz in Berlin, für Kunden in Deutschland gilt die DSGVO. Unternehmen müssen eine Datenpanne mit Risiko für Betroffene nach Art. 33 in der Regel binnen 72 Stunden der Aufsicht melden und Betroffene nach Art. 34 informieren, wenn ein hohes Risiko besteht – beides hat Flink nach eigener Darstellung getan. Ob Betroffene Schadensersatz nach Art. 82 DSGVO verlangen können, hängt vom Einzelfall ab. Der Bundesgerichtshof hat im November 2024 im Facebook-Scraping-Verfahren entschieden, dass schon der bloße Kontrollverlust über eigene Daten ein Schaden sein kann; die Beträge fielen dort allerdings niedrig aus.
Bemerkenswert ist auch die Ursache: Ein nicht rechtzeitig gesperrter Zugang eines früheren Mitarbeiters ist ein klassischer, vermeidbarer Fehler. Die direkte Erpressung von Endkunden mit Kleinbeträgen ist dagegen eine vergleichsweise neue Masche. Für die Täter lohnt sie sich schon, wenn nur ein Bruchteil der Angeschriebenen zahlt – genau deshalb ist konsequentes Nichtzahlen die beste Gegenwehr. Wie Datendiebe große Unternehmen unter Druck setzen, zeigte zuletzt auch der Angriff auf Fresenius Medical Care.
Hintergrund: Wer ist Flink?
Flink wurde Ende 2020 in Berlin gegründet und liefert Lebensmittel aus kleinen Lagern in Städten, sogenannten Dark Stores. Zu den Investoren gehören unter anderem REWE und DoorDash. Aktiv ist der Dienst heute in zahlreichen deutschen Städten und in den Niederlanden, wo Flink nach eigenen Angaben rund 1,5 Millionen Kunden hat. Wie viele Betroffene in Deutschland leben, ist nicht bekannt.
Häufige Fragen
Ist meine Kreditkarte durch den Flink-Hack in Gefahr?
Laut Flink nein. Zahlungsdaten, Kontonummern und Kartendaten wurden nach Unternehmensangaben nicht erbeutet.
Ich habe eine Erpresser-Mail bekommen. Soll ich zahlen?
Nein. Es gibt keine Garantie, dass die Daten danach gelöscht werden. Antworten Sie nicht, sichern Sie die Mail und erstatten Sie Anzeige.
Muss ich mein Flink-Passwort ändern?
Passwörter sind laut Flink nicht betroffen. Wenn Sie dasselbe Passwort bei anderen Diensten verwenden, sollten Sie es dort trotzdem ändern.
Woran erkenne ich eine echte Nachricht von Flink?
Flink fordert nach eigenen Angaben nie Geld oder Kryptowährung. Im Zweifel nicht auf Links klicken, sondern selbst über die App Kontakt aufnehmen.