Microsoft zieht in seinem Identitätsdienst Entra ID (früher Azure Active Directory) einen Schlussstrich unter die SMS. Ab dem 1. Februar 2027 stellt der Konzern für Arbeitskonten keine Einmal-Codes mehr per SMS oder Sprachanruf zu. Wer sich dann noch ausschließlich auf diesem Weg anmeldet, wird zur Einrichtung eines Passkeys gezwungen. Für Unternehmen und Behörden in Deutschland, die Microsoft 365 nutzen, bleiben damit gut vier Monate Vorlauf.
Was genau fällt weg?
Die Umstellung betrifft zwei Dinge, die bisher über Microsofts eigene Telefonie liefen:
- SMS und Anruf als zweiter Faktor (MFA): Der Code, der nach dem Passwort aufs Handy kommt, wird von Microsoft nicht mehr verschickt. Das gilt laut FAQ auch für das Zurücksetzen des Passworts per Self-Service (SSPR).
- Anmeldung nur per Telefonnummer und SMS-Code: Diese passwortlose Variante, die manche Firmen etwa für Schichtpersonal nutzen, verschwindet ebenfalls. In kostenlosen Entra-Mandanten war sie schon abgeschaltet.
Weiter nutzbar bleiben die Microsoft-Authenticator-App, Windows Hello for Business, FIDO2-Sicherheitsschlüssel und Passkeys. Auch externe MFA-Lösungen sind nicht betroffen.
Der Zeitplan im Überblick
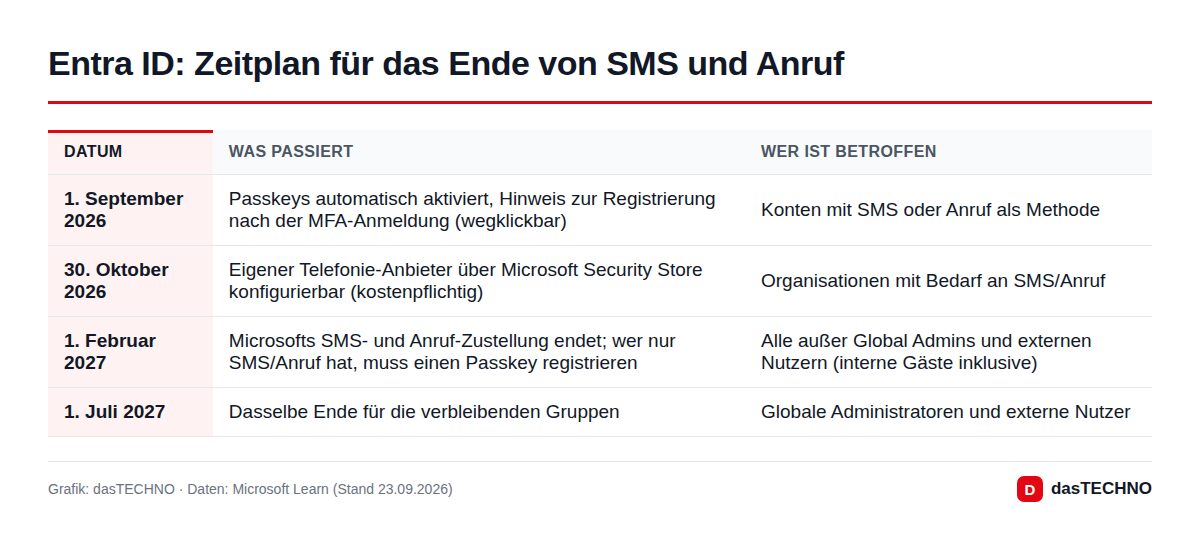
Der erste Schritt ist bereits gelaufen: Seit dem 1. September 2026 sind Passkeys für alle Konten, die SMS oder Anruf nutzen dürfen, automatisch freigeschaltet. Nach der MFA-Anmeldung erscheint ein Hinweis zur Einrichtung, den Nutzer bislang beliebig oft wegklicken können. Ab Februar ist damit Schluss: Die Aufforderung blockiert die Anmeldung, bis ein Passkey eingerichtet ist. Eine Opt-out-Möglichkeit für diese Durchsetzung gibt es nach Microsofts Angaben nicht. Lediglich die automatische Aktivierung zwischen September und Februar lässt sich per Microsoft Graph vorübergehend abschalten.
Für Global Administrators und externe Nutzer gilt ein späteres Datum, der 1. Juli 2027. Interne Gastkonten zählen ausdrücklich nicht dazu und fallen bereits unter den Februar-Termin.
Wer SMS behalten will, muss zahlen
Ganz verschwindet die SMS nicht. Organisationen mit echtem Bedarf – Microsoft nennt regulatorische Vorgaben oder Fälle, in denen keine andere Methode praktikabel ist – können ab dem 30. Oktober 2026 einen eigenen Telefonie-Anbieter über den Microsoft Security Store anbinden. Zum Start stehen Soprano und Telesign zur Wahl, weitere Anbieter sollen bis zur allgemeinen Verfügbarkeit folgen.
Der Haken: Das kostet Geld, und zwar je nach Anbieter, Region und Nutzungsvolumen. Microsoft verweist für Preise auf die Angebote im Store; konkrete Euro-Beträge für Deutschland nennt der Konzern nicht. Der Vertrag läuft direkt mit dem Anbieter. Hierzulande sollten IT-Abteilungen deshalb früh den Datenschutz einbinden, denn ein neuer Dienstleister erhält Telefonnummern von Beschäftigten – Microsoft rät selbst dazu, Beschaffungs-, Datenschutz- und Compliance-Fragen vorab zu klären. Der Umstieg auf Passkeys ist dagegen laut Microsoft kostenlos.
Warum Microsoft diesen Schritt geht
SMS-Codes gelten seit Jahren als schwächstes Glied der Zwei-Faktor-Anmeldung. Angreifer übernehmen Rufnummern per SIM-Swapping, nutzen Lücken im alten Signalisierungsprotokoll SS7 oder lassen sich den Code auf gefälschten Anmeldeseiten einfach eintippen. Ein Passkey dagegen ist ein kryptografischer Schlüssel, der an die echte Domain gebunden ist und auf einer Phishing-Seite schlicht nicht funktioniert. Wie das im Alltag aussieht, erklären wir im Ratgeber Passkeys einrichten.
Microsoft begründet den Schritt zudem mit dem Einsatz von KI-Agenten in Unternehmen: Je mehr automatisierte Zugriffe es gibt, desto wichtiger werde eine Anmeldung, die sich nicht abfischen lässt.
Was Sie jetzt tun sollten
Als IT-Verantwortliche:
- Betroffene Konten ermitteln: Microsoft stellt dafür ein PowerShell-Skript auf GitHub bereit (Rolle Global Reader, Authentication Policy Administrator oder Security Reader nötig).
- Passkeys (FIDO2) in der Richtlinie für Authentifizierungsmethoden aktivieren und eine Registrierungskampagne starten, statt auf den Zwangsdialog im Februar zu warten.
- Sonderfälle klären: Mitarbeitende ohne Diensthandy, geteilte Geräte, Produktionsumgebungen. Hier können FIDO2-Hardwareschlüssel eine Lösung sein.
- Nur wo nötig einen Telefonie-Anbieter prüfen und Kosten einplanen.
- Admin-Konten nicht bis Juli liegen lassen – gerade sie sind das bevorzugte Ziel von Angreifern.
Als Mitarbeitende: Erscheint bei der Anmeldung am Firmenkonto der Hinweis „Passkey erstellen", richten Sie ihn am besten gleich ein – etwa im Microsoft Authenticator, mit Windows Hello oder im Passwortmanager Ihres Smartphones. Seien Sie zugleich misstrauisch bei E-Mails, die wegen der Umstellung zu einer „dringenden Kontobestätigung" drängen; solche Anlässe nutzen Betrüger gern (siehe Phishing erkennen).
Häufige Fragen
Ist mein privates Outlook- oder Xbox-Konto betroffen?
Nein. Die Änderung gilt für Arbeits- und Schulkonten in Entra ID. Für private Microsoft-Konten hat Microsoft nichts angekündigt.
Gilt der Zeitplan auch für Behörden- oder Sovereign-Clouds?
Nein, zunächst nur für die öffentliche Cloud. Andere Cloud-Umgebungen folgen laut Microsoft später mit eigener Vorankündigung.
Werde ich am 1. Februar ausgesperrt?
Nicht direkt. Wer nur SMS oder Anruf hinterlegt hat, muss vor dem Weiterarbeiten einen Passkey registrieren. Dafür braucht es allerdings ein geeignetes Gerät – ohne Vorbereitung kann das den Arbeitsbeginn verzögern.
Was passiert mit der Authenticator-App?
Sie bleibt. Die Abschaltung betrifft nur SMS und Sprachanruf; Passkeys im Microsoft Authenticator nennt Microsoft sogar ausdrücklich als Ersatz. Mehr zu den Methoden lesen Sie in unserem Ratgeber zur Zwei-Faktor-Authentifizierung.