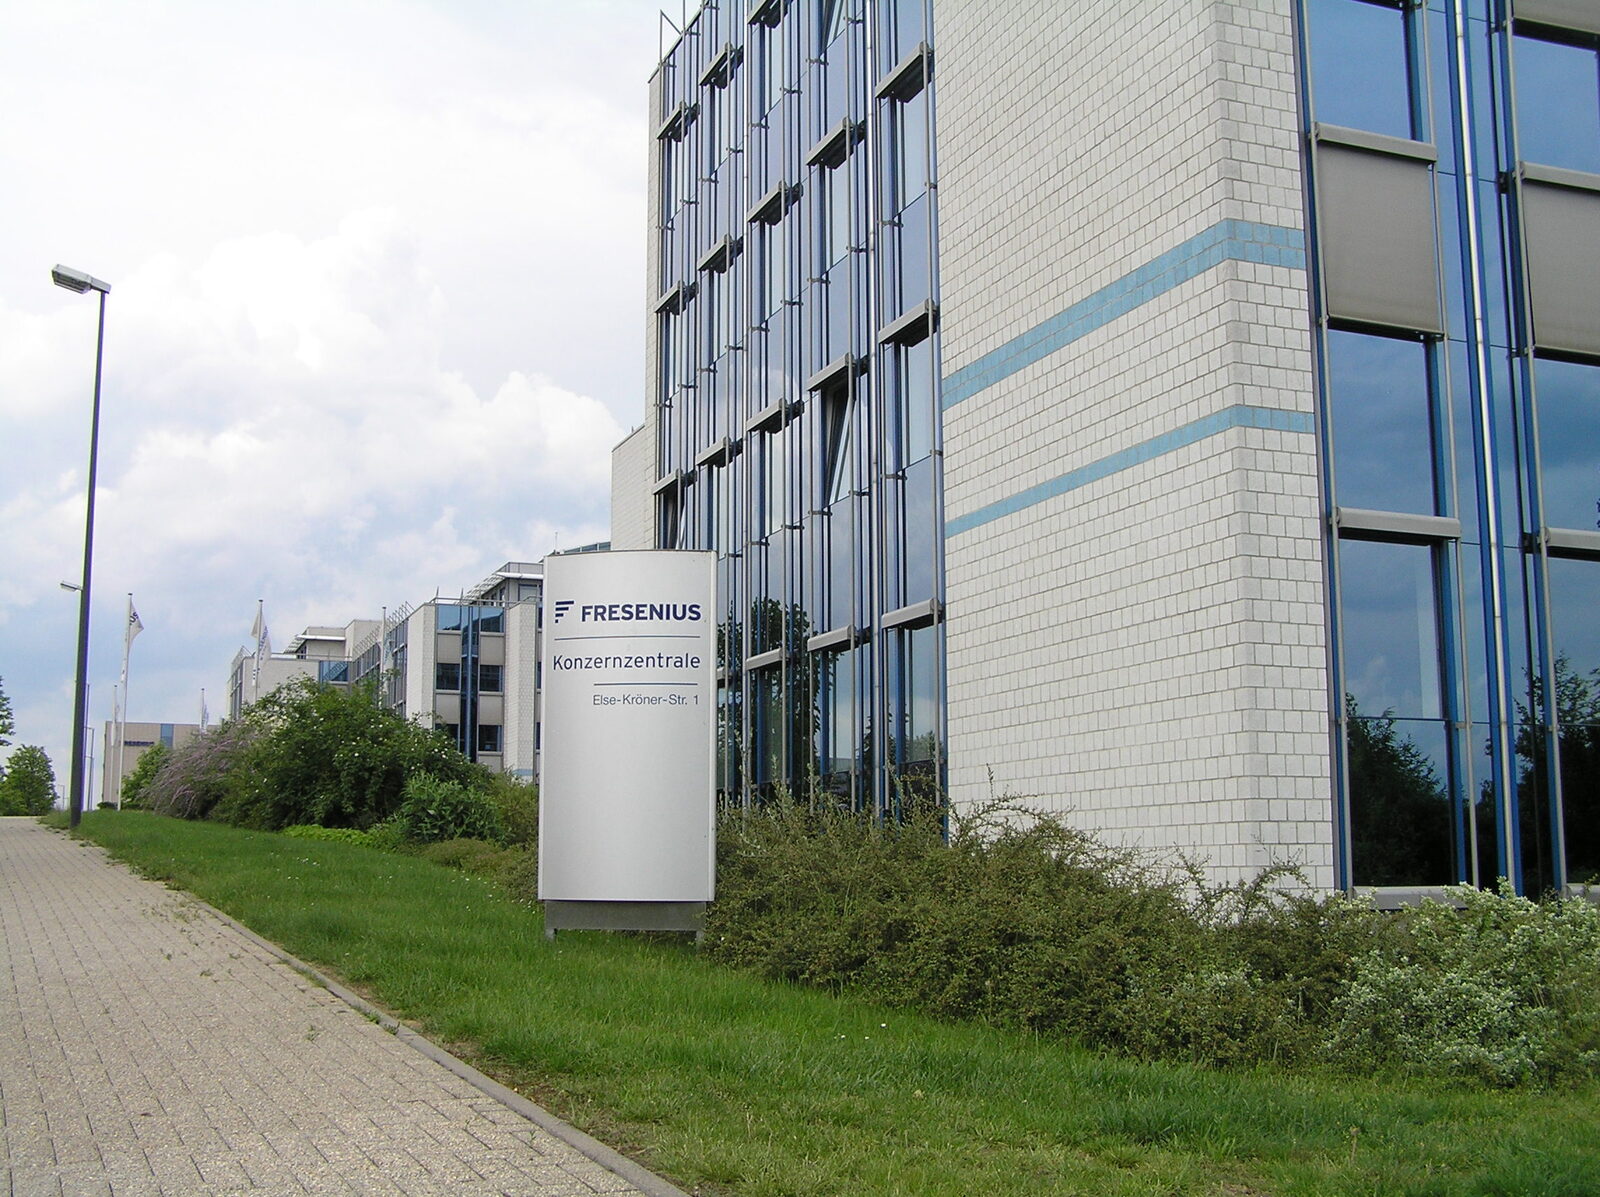
Beim Dialysekonzern Fresenius Medical Care mit Sitz in Bad Homburg hat es einen Cyberangriff gegeben. In einer kurzen Stellungnahme vom 22. September räumt das Unternehmen ein, dass Unbefugte auf „eine begrenzte Anzahl interner Systeme“ zugreifen konnten. Die Behandlung von Patientinnen und Patienten sei davon nach Unternehmensangaben nicht berührt. Offen bleibt die wichtigste Frage: ob dabei Daten kopiert wurden.
Was Fresenius Medical Care bestätigt
Die Mitteilung des Konzerns umfasst nur wenige Sätze. Inhaltlich lässt sich daraus Folgendes ableiten:
- Es gab einen unbefugten Zugriff auf interne IT-Systeme. Wie viele und welche, nennt das Unternehmen nicht.
- Nicht betroffen sind laut Fresenius Medical Care Medizingeräte, die Patientenversorgung, die Fertigung und der laufende Geschäftsbetrieb.
- Nach Entdeckung des Vorfalls habe man ihn eingedämmt, externe Sicherheitsfachleute hinzugezogen und die Strafverfolgungsbehörden informiert.
- Der Konzern kündigt an, alle gesetzlichen und regulatorischen Pflichten zu erfüllen, während die Untersuchung weiterläuft.
Wann der Angriff begann, wann er entdeckt wurde und ob personenbezogene Daten abgeflossen sind, lässt die Stellungnahme offen. Auch zu einer möglichen Lösegeldforderung äußert sich das Unternehmen nicht.
Welche Rolle spielt ShinyHunters?
Parallel zur Unternehmensmeldung tauchte Fresenius Medical Care auf der Leak-Seite der Gruppe ShinyHunters auf. Nach Angaben von Threat-Intelligence-Diensten wie CyPro wurde der Eintrag am 22. September angelegt; die Gruppe setzte dem Konzern eine Frist bis zum 25. September, um Kontakt aufzunehmen, und droht andernfalls mit der Veröffentlichung angeblich erbeuteter Daten.
Wichtig für die Einordnung: Der Eintrag enthielt nach diesen Angaben keine Beispieldaten, Dateilisten oder Screenshots. Ein Name auf einer Erpresserseite ist zunächst nur eine Behauptung der Täter. Fresenius Medical Care selbst nennt die Gruppe in seiner Mitteilung nicht. Ob der bestätigte Vorfall und die Behauptung von ShinyHunters zusammenhängen, ist daher nicht belegt.
ShinyHunters ist seit Jahren für groß angelegte Datendiebstähle bekannt und setzt Opfer typischerweise mit der Drohung unter Druck, Daten zu veröffentlichen, statt Systeme zu verschlüsseln. Genau das passt zur Aussage des Konzerns, dass der Betrieb weiterläuft.
Was bekannt ist und was nicht
| Frage | Stand 24. September, 10 Uhr |
|---|---|
| Angriff bestätigt? | Ja, durch Fresenius Medical Care (22.09.) |
| Betroffene Systeme | „begrenzte Anzahl interner Systeme“, keine Details |
| Patientenversorgung, Medizingeräte | laut Unternehmen nicht beeinträchtigt |
| Daten abgeflossen? | nicht mitgeteilt |
| Behörden eingeschaltet? | Ja, Strafverfolgungsbehörden |
| Täter | nicht genannt; ShinyHunters behauptet einen Angriff |
| Frist der Erpresser | 25. September (laut Threat-Intelligence-Diensten) |
Was bedeutet das für Patienten und Beschäftigte in Deutschland?
Fresenius Medical Care gehört zu den weltweit größten Anbietern von Dialyseleistungen und -produkten und betreibt auch in Deutschland Dialysezentren. Für Menschen, die dort behandelt werden, ist die zentrale Botschaft des Unternehmens: Die Behandlung läuft normal weiter, Dialysegeräte sind nach aktuellem Stand nicht betroffen.
Sollte sich herausstellen, dass personenbezogene Daten abgeflossen sind, greift die DSGVO. Verantwortliche müssen eine solche Datenpanne nach Art. 33 DSGVO in der Regel binnen 72 Stunden der zuständigen Datenschutzaufsicht melden und Betroffene nach Art. 34 direkt informieren, wenn ein hohes Risiko für sie besteht. Gesundheitsdaten gelten als besonders schützenswert. Ob und wo Fresenius Medical Care bereits eine Meldung abgegeben hat, ist nicht bekannt.
Bis dahin gilt die übliche Vorsicht: Seien Sie misstrauisch bei E-Mails, SMS oder Anrufen, die sich auf den Vorfall beziehen oder angeblich von Ihrem Dialysezentrum kommen und nach Zugangsdaten, Kontonummern oder Rückrufen fragen. Kriminelle nutzen bekannte Datenlecks gern als Aufhänger für Phishing. Wie Sie Konten grundsätzlich besser absichern, zeigt unser Überblick zu Passkeys und der Abkehr von SMS-Codes.
Hintergrund: Gesundheitswesen im Visier
Der Vorfall reiht sich in eine lange Serie von Angriffen auf deutsche Unternehmen ein. Laut Branchenverband Bitkom entsteht der deutschen Wirtschaft durch Datendiebstahl, Spionage und Sabotage ein jährlicher Schaden von mindestens 211 Milliarden Euro. Gesundheitsunternehmen sind besonders attraktiv für Erpresser, weil ihre Daten sensibel sind und Ausfälle unmittelbare Folgen für Patienten haben können. Umso wichtiger ist, dass bei Fresenius Medical Care nach eigenen Angaben keine Behandlungen ausgefallen sind.
Wie es weitergeht, dürfte sich spätestens nach Ablauf der von ShinyHunters gesetzten Frist zeigen. Wir aktualisieren diesen Beitrag, sobald das Unternehmen weitere Details nennt.
Häufige Fragen
Ist meine Dialysebehandlung betroffen?
Nach Angaben von Fresenius Medical Care nein. Medizingeräte und Patientenversorgung sind laut Unternehmen nicht beeinträchtigt.
Wurden Patientendaten gestohlen?
Das ist offen. Der Konzern hat nicht mitgeteilt, ob Daten abgeflossen sind. ShinyHunters behauptet, sensible Daten zu besitzen, hat dafür aber bislang keine Belege veröffentlicht.
Muss ich jetzt etwas tun?
Aktuell gibt es keine konkrete Handlungsempfehlung des Unternehmens. Achten Sie auf verdächtige Nachrichten, die sich auf den Vorfall beziehen, und geben Sie keine Zugangs- oder Bankdaten heraus.
Wer steckt hinter dem Angriff?
Fresenius Medical Care nennt keinen Täter. Die Gruppe ShinyHunters hat das Unternehmen auf ihrer Leak-Seite aufgeführt, ein Zusammenhang ist aber nicht bestätigt.