Klanten van de flitsbezorger Flink krijgen deze week e-mails van criminelen die geld eisen. De afzenders beweren gegevens van ongeveer een miljoen klanten en 13.000 medewerkers te hebben gestolen en dreigen die te publiceren als er niet vóór 2 oktober wordt betaald. Flink bevestigt dat er is ingebroken in een van zijn interne systemen, maar noemt zelf geen aantallen. Het advies van het bedrijf is duidelijk: niet reageren en niet betalen.
Flink bezorgt boodschappen in Nederland en Duitsland en zegt in Nederland zo'n 1,5 miljoen klanten te hebben. Een groot deel van de getroffenen woont dus waarschijnlijk hier.
Hoe kwamen de hackers binnen?
Volgens de verklaring die Flink aan klanten en media stuurde, heeft een onbevoegde persoon zich toegang verschaft met de inloggegevens van een medewerker. Duitse media spreken van de gegevens van een oud-medewerker. Er is dus geen sprake van een ingewikkeld technisch lek: iemand kon met een geldige login een systeem openen dat klant- en bestelgegevens bevat, en die gegevens kopiëren.
Flink zegt de toegang direct te hebben geblokkeerd, extra beveiliging en monitoring te hebben ingevoerd en samen met externe forensisch onderzoekers uit te zoeken wat er precies is gebeurd. Het bedrijf heeft aangifte gedaan bij de politie en de privacytoezichthouder op de hoogte gesteld.
Welke gegevens zijn gestolen?
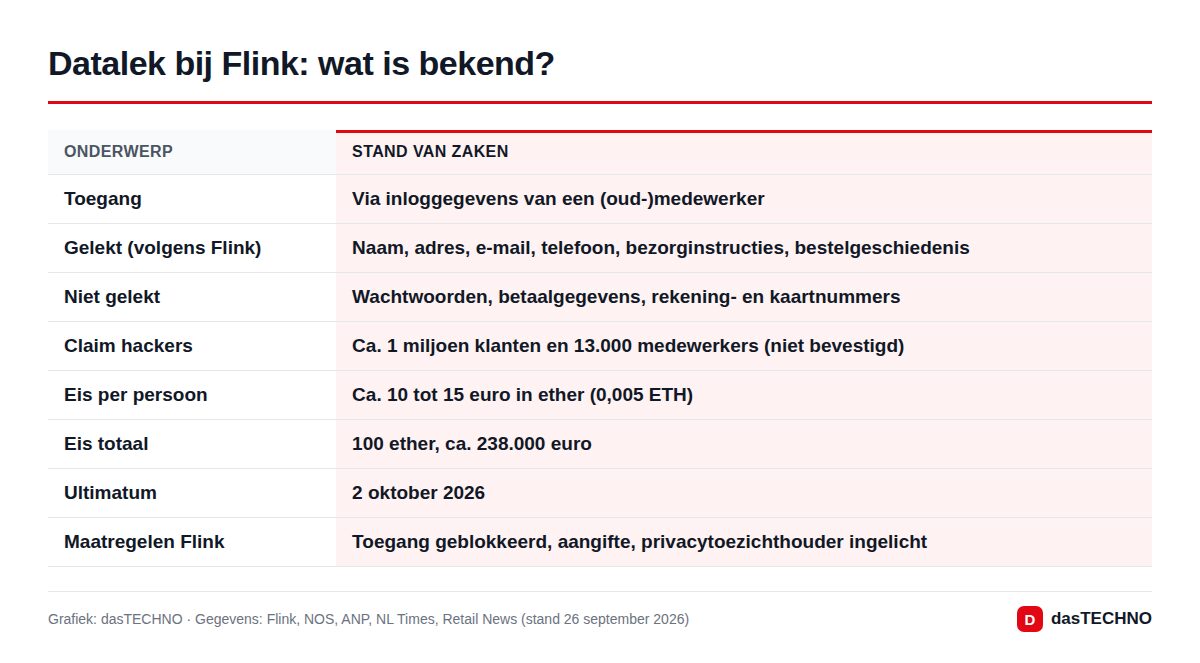
Volgens Flink gaat het om:
- naam, adres en woonplaats
- e-mailadres en telefoonnummer
- eerdere bestellingen en bezorginstructies, zoals verdieping, ingang of de naam bij de deurbel
Wat niet is buitgemaakt, zegt Flink: wachtwoorden, betaalgegevens, bankrekeningnummers en gegevens van betaalkaarten. U hoeft dus niet bang te zijn dat er met uw kaart wordt betaald. Maar de combinatie van naam, adres, telefoonnummer en uw bestelgewoonten is juist waardevol voor oplichters: daarmee is een nepbericht veel geloofwaardiger te maken.
Wat eisen de afpersers?
Opvallend is dat de criminelen niet alleen het bedrijf, maar ook individuele klanten benaderen. Een groep die zich volgens NL Times "LPG Group" noemt, vraagt per persoon omgerekend zo'n 10 tot 15 euro in de cryptomunt ether; in mails die NL Times inzag ging het om 0,005 ETH, ongeveer 11,80 euro. Daarnaast willen de afpersers 100 ether, omgerekend ongeveer 238.000 euro, van Flink of van alle klanten samen. In ruil daarvoor zouden alle gegevens worden gewist.
Of de groep daadwerkelijk over een miljoen klantrecords beschikt, is niet onafhankelijk vastgesteld. Flink heeft de aantallen niet bevestigd.
Moet u betalen? Nee, en dit is waarom
Er is geen enkele garantie dat criminelen gegevens na betaling echt verwijderen. Wie betaalt, laat bovendien zien dat hij bereid is geld over te maken, en kan daardoor juist vaker doelwit worden. Flink benadrukt dat het zelf nooit om betalingen of cryptotransacties vraagt.
Wat u wel kunt doen:
- Niet reageren op de afpersingsmail en niet op links klikken. Bewaar het bericht wel als bewijs.
- Doe aangifte bij de politie (in Nederland kan dat online) als u een dreigmail krijgt.
- Wees extra alert op berichten die zich voordoen als Flink, een bezorger of een "beveiligingsbedrijf". Ook sms'jes en telefoontjes horen daarbij; uw telefoonnummer is immers mogelijk gelekt.
- Vragen over het incident kunt u volgens Flink stellen via het beveiligingsteam van het bedrijf (contact-cso@goflink.com).
Uw Flink-wachtwoord is niet gestolen, maar wie hetzelfde wachtwoord ook elders gebruikt, doet er goed aan dat alsnog te veranderen en tweestapsverificatie aan te zetten.
Wat betekent dit voor Nederland en België?
Voor Nederlandse klanten geldt de AVG: een bedrijf dat een datalek heeft met risico voor de betrokkenen, moet dat binnen 72 uur bij de Autoriteit Persoonsgegevens melden en getroffen klanten informeren. Flink zegt dat laatste te hebben gedaan. Welke toezichthouder precies is ingelicht, heeft het bedrijf niet gemeld; het hoofdkantoor zit in Berlijn.
In België is Flink niet actief. Belgische lezers die toch een vergelijkbare mail krijgen, kunnen die doorsturen naar verdacht@safeonweb.be.
De aanpak van rechtstreeks klanten afpersen voor kleine bedragen is relatief nieuw. Het rekensommetje voor de criminelen is simpel: bij een miljoen mails is maar een klein percentage betalers nodig om er flink aan te verdienen. Juist daarom is niet betalen de beste verdediging. Hoe snel aanvallers bekende zwaktes uitbuiten, zagen we deze week ook bij het actief misbruikte Roundcube-lek.
Achtergrond: wie is Flink?
Flink werd eind 2020 in Berlijn opgericht en bezorgt boodschappen vanuit kleine magazijnen in de stad, zogeheten dark stores. Het bedrijf haalde ongeveer 750 miljoen dollar aan investeringen op, onder meer van DoorDash en REWE. Na vertrek uit Oostenrijk en Frankrijk is Flink nu alleen nog actief in Duitsland en Nederland.
Veelgestelde vragen
Is mijn betaalkaart in gevaar door de Flink-hack?
Volgens Flink niet. Betaalgegevens, rekeningnummers en kaartgegevens zijn niet buitgemaakt.
Ik heb een afpersingsmail gekregen. Moet ik betalen?
Nee. Er is geen garantie dat de gegevens worden verwijderd. Bewaar de mail, reageer niet en doe aangifte.
Moet ik mijn Flink-wachtwoord wijzigen?
Wachtwoorden zijn volgens Flink niet gestolen. Gebruikt u hetzelfde wachtwoord elders, dan is wijzigen wel verstandig.
Hoe weet ik of een bericht echt van Flink komt?
Flink vraagt nooit om betalingen in crypto. Bij twijfel: niet klikken, maar zelf via de app of website contact opnemen.