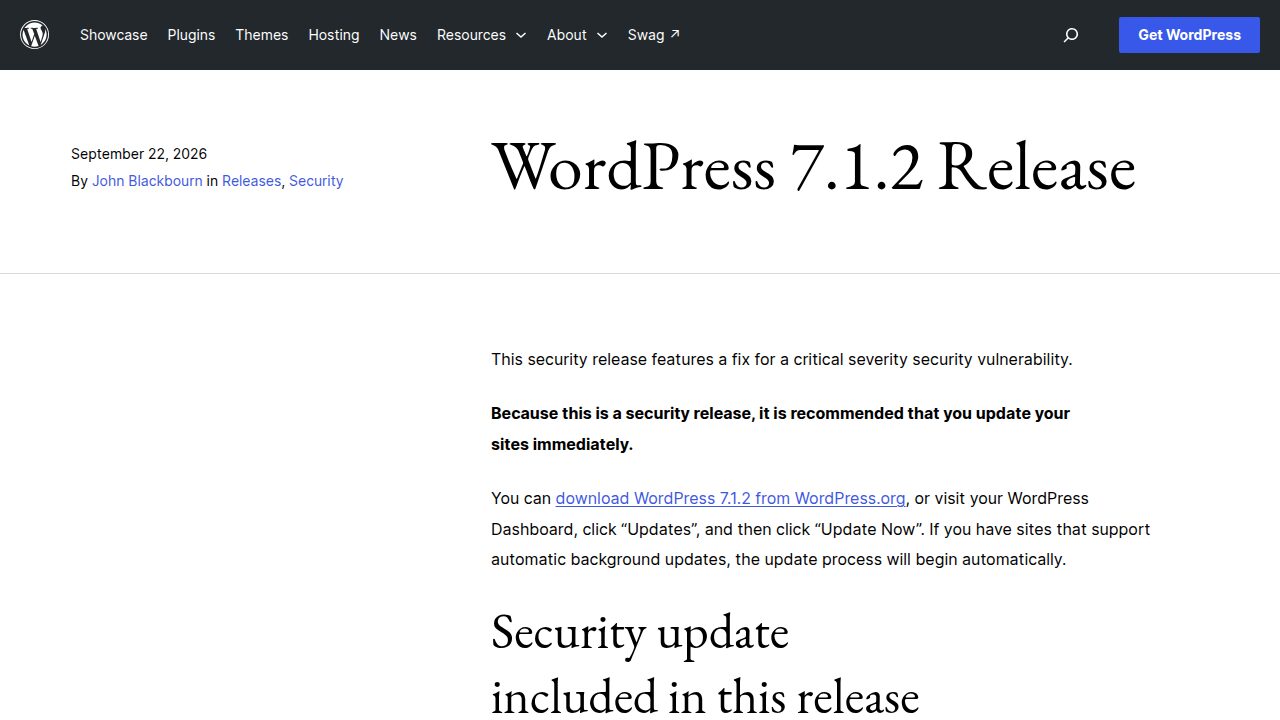
Die kritische WordPress-Sicherheitslücke CVE-2026-87902 wird bereits aktiv angegriffen. Das Sicherheitsunternehmen Patchstack hat die ersten Angriffsversuche noch am 22. September 2026 registriert, also am selben Tag, an dem WordPress die Version 7.1.2 mit der Korrektur veröffentlicht hat. Betreiber, die ihre Installation noch nicht aktualisiert haben, sollten das jetzt nachholen.
WordPress ist das mit Abstand verbreitetste Content-Management-System, auch in Deutschland laufen darauf unzählige Firmenwebsites, Vereinsseiten, Blogs und Online-Shops. Gerade kleinere Seiten, um die sich niemand täglich kümmert, sind bei solchen Wellen besonders gefährdet. Wir fassen zusammen, was bekannt ist und was Sie tun sollten.
Worum geht es bei CVE-2026-87902?
Die Schwachstelle steckt im WordPress-Kern, genauer in der Funktion, die bestimmt, welche Seitenvorlage (Page Template) geladen wird. Durch eine unzureichende Prüfung von Dateipfaden kann ein Angreifer WordPress dazu bringen, eine PHP-Datei außerhalb des Theme-Ordners einzubinden. Eine Anmeldung ist dafür nicht nötig.
Ob daraus die Ausführung von Schadcode auf dem Server wird, hängt von Voraussetzungen ab: Laut Patchstack muss das aktive Theme eine bestimmte Ordnerstruktur haben und die PHP-Einstellung register_argc_argv eingeschaltet sein. BleepingComputer zufolge ist das etwa bei den offiziellen PHP-Docker-Images und bei Standardkonfigurationen von cPanel mit PHP-Versionen vor 8.5 der Fall, also keineswegs exotisch. Der Sicherheitshinweis bewertet die Lücke nach CVSS 4.0 mit 9,2 von 10 Punkten, also als kritisch. Gemeldet hat sie der Sicherheitsforscher Robert Ressl. Details zur Ausnutzung nennen wir bewusst nicht.
So schnell kamen die Angriffe
Patchstack überwacht die Anfragen auf den Websites seiner Kunden und hat den Ablauf dokumentiert. Die Angreifer gingen in drei Stufen vor: Zuerst prüften sie mit harmlosen Kerndateien, ob eine Seite verwundbar ist. Danach testeten sie, ob auf dem Server ein nützliches PHP-Hilfsprogramm erreichbar ist. Im letzten Schritt versuchten sie, eigene PHP-Dateien in temporäre Verzeichnisse zu schreiben und darüber Befehle auszuführen.
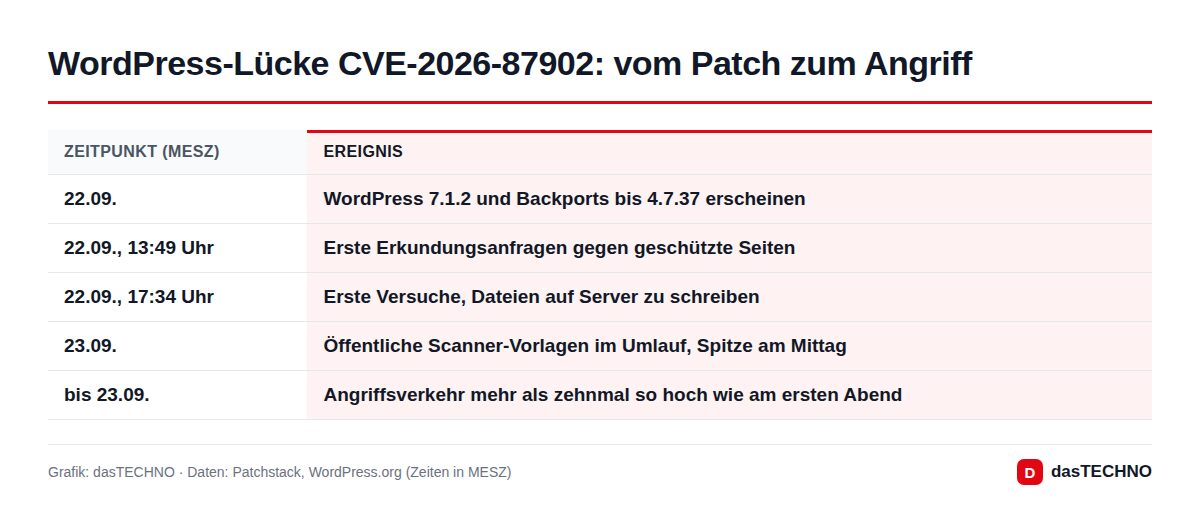
Die ersten Erkundungsanfragen sah Patchstack um 11:49 Uhr UTC, das entspricht 13:49 Uhr deutscher Zeit (MESZ). Schreibversuche folgten gegen 17:34 Uhr MESZ. Am 23. September tauchten öffentlich verfügbare Vorlagen für den Schwachstellenscanner Nuclei auf, der Verkehr erreichte mittags seinen Höhepunkt und lag laut Patchstack am Ende mehr als zehnmal so hoch wie am ersten Abend. BleepingComputer nennt für die ersten Anfragen einen etwas späteren Zeitpunkt (17:44 Uhr UTC); an der Kernaussage, dass zwischen Patch und Angriff nur wenige Stunden lagen, ändert das nichts.
Welche Versionen sind betroffen, welche sicher?
| Installation | Status |
|---|---|
| WordPress 4.7.0 bis 7.1.1 | verwundbar |
| 7.1.2 (aktueller Zweig) | abgesichert |
| Backports für ältere Zweige, z. B. 7.0.6, 6.9.9, 6.8.10 bis 4.7.37 | abgesichert |
| Versionen vor 4.7 | laut Hinweis nicht im betroffenen Bereich, erhalten aber keine Sicherheitsupdates mehr |
Wichtig: Am 22. September war morgens bereits Version 7.1.1 mit anderen Korrekturen erschienen. Wer nur auf 7.1.1 aktualisiert hat, ist gegen diese Lücke noch nicht geschützt.
Was Sie jetzt tun sollten
- Version prüfen: Im Dashboard unter Aktualisierungen sehen Sie die installierte Version. Steht dort nicht 7.1.2 oder die gepatchte Version Ihres Zweigs, aktualisieren Sie sofort.
- Automatische Updates: Sind die automatischen Hintergrund-Updates für Sicherheitsversionen aktiv (Standard), hat WordPress den Patch meist schon eingespielt. Kontrollieren Sie es trotzdem.
- Hoster fragen: Bei Managed-WordPress-Tarifen übernimmt oft der Hoster das Update. Lassen Sie sich bestätigen, dass es erfolgt ist.
- Server absichern: Wer nicht sofort aktualisieren kann, sollte laut Patchstack
register_argc_argvin der PHP-Konfiguration deaktivieren. Das unterbricht die bekannte Angriffskette, ersetzt aber das Update nicht. - Spuren suchen: Administratoren sollten die Verzeichnisse
/tmpund/var/tmpauf unerwartete PHP-Dateien prüfen und die Zugriffslogs seit dem 22. September auf verdächtige Anfragen durchsehen. Patchstack hat dafür konkrete Suchmuster veröffentlicht.
Was bedeutet das für Betreiber in Deutschland?
Ein kompromittierter Server ist nicht nur ein technisches Problem. Speichert eine WordPress-Seite personenbezogene Daten, etwa Kontaktformulare, Newsletter-Anmeldungen oder Kundendaten in einem WooCommerce-Shop, kann ein erfolgreicher Angriff eine Meldepflicht gegenüber der zuständigen Datenschutzbehörde nach Art. 33 DSGVO auslösen, in der Regel binnen 72 Stunden. Wer als Agentur Seiten für Kunden betreut, sollte deshalb jetzt alle Installationen durchgehen, auch alte Projekt- und Testseiten.
Der Fall zeigt erneut, wie klein das Zeitfenster geworden ist. Sobald ein Patch öffentlich ist, vergleichen Angreifer den alten mit dem neuen Code und bauen daraus Angriffswerkzeuge. Ähnliche Muster gab es zuletzt bei der Webmail-Software Roundcube, deren Lücke Monate nach dem Patch ausgenutzt wird, während Betreiber von GitLab gerade ebenfalls kritische Lücken schließen müssen. Wer viele Systeme betreut, profitiert von automatischen Sicherheitsupdates, wie sie auch beim VLC-Update mit über 130 Korrekturen empfohlen werden.
Hinweis: Wir haben die Angriffe nicht selbst beobachtet. Die Angaben stammen aus dem offiziellen WordPress-Sicherheitshinweis sowie den Analysen von Patchstack und BleepingComputer.
Häufige Fragen
Ist meine Seite automatisch geschützt?
Wenn automatische Hintergrund-Updates für Sicherheitsversionen aktiv sind, hat WordPress den Patch in der Regel bereits installiert. Prüfen Sie die Versionsnummer im Dashboard.
Reicht ein Sicherheits-Plugin statt des Updates?
Nein. Web Application Firewalls können Angriffe abfangen, die eigentliche Lücke im WordPress-Kern schließt aber nur das Update.
Ist WordPress.com betroffen?
Die Lücke betrifft die selbst installierte Software von WordPress.org. Bei gehosteten Diensten ist der Anbieter für das Update zuständig; fragen Sie im Zweifel dort nach.
Woran erkenne ich, ob meine Seite angegriffen wurde?
Hinweise sind unerwartete PHP-Dateien in temporären Verzeichnissen und auffällige Anfragen in den Server-Logs seit dem 22. September. Im Verdachtsfall sollten Sie Zugangsdaten ändern und einen Fachmann hinzuziehen.