GitLab hat ein außerplanmäßiges Sicherheitsupdate für seine selbst gehostete Software veröffentlicht. Die Versionen 19.2.7, 19.3.3 bzw. 19.4.1 schließen insgesamt elf Schwachstellen in der Community Edition (CE) und der Enterprise Edition (EE). Zwei davon stuft der Hersteller als kritisch ein, beide mit einem CVSS-Wert von 9,9 von 10. GitLab empfiehlt, betroffene Installationen „so schnell wie möglich" zu aktualisieren.
Für viele Unternehmen, Hochschulen und Behörden in Deutschland ist GitLab die zentrale Plattform für Quellcode, Code-Reviews und CI/CD-Pipelines. Entsprechend groß ist der mögliche Schaden, wenn ein Angreifer auf einem solchen Server eigenen Code ausführen kann. Wir fassen zusammen, welche Lücken geschlossen wurden, wer betroffen ist und was Administratoren jetzt tun sollten.
Welche Lücken sind kritisch?
Die beiden gefährlichsten Fehler stecken in der Komponente, die reguläre Ausdrücke (Regex) auswertet. GitLab verwendet solche Ausdrücke unter anderem in CI/CD-Konfigurationen, etwa um festzulegen, bei welchen Branches ein Job läuft.
- CVE-2026-89078 – ein Double Free im Regex-Parser, also ein Speicherbereich, der doppelt freigegeben wird.
- CVE-2026-93577 – ein Integer Overflow im Regex-Compiler, bei dem ein Zahlenwert über seine Grenze hinausläuft.
Beide Fehler betreffen die Versionen 19.2 bis 19.4 und wurden über das Bug-Bounty-Programm auf HackerOne gemeldet. Nach der Einordnung von heise online können angemeldete Nutzer über präparierte Ausdrücke in CI/CD-Konfigurationen Schadcode auf dem Server ausführen. Eine Anmeldung ist also nötig, doch auf vielen Instanzen haben zahlreiche Entwickler, externe Dienstleister oder sogar offene Registrierungen Zugriff auf Projekte. Technische Details zur Ausnutzung nennen wir bewusst nicht.
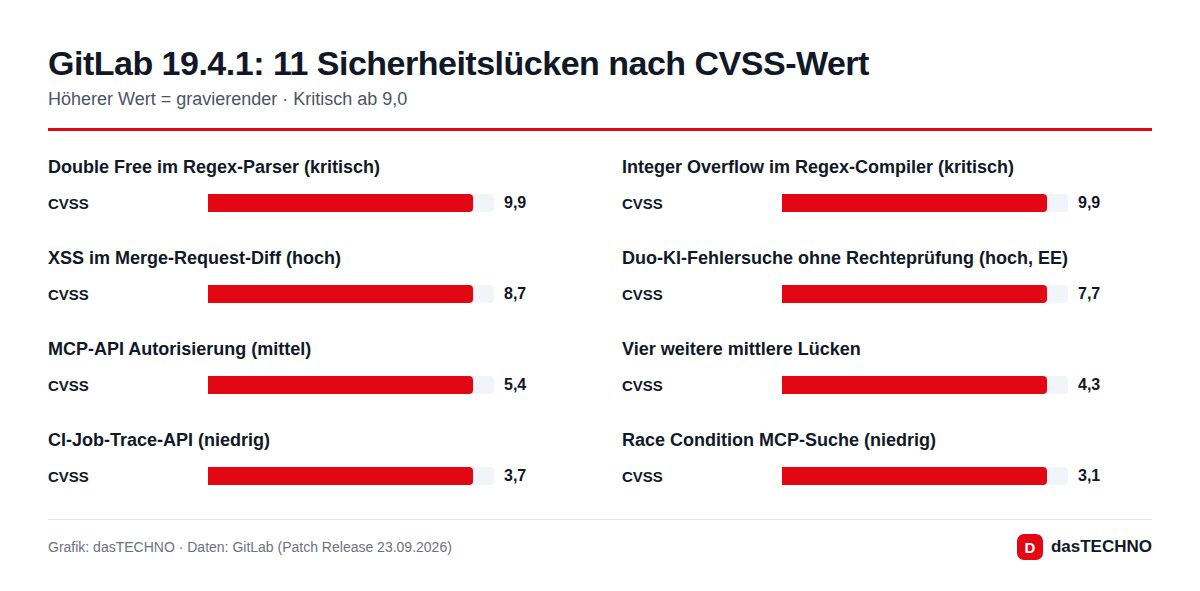
Die weiteren neun Schwachstellen im Überblick
Neben den beiden kritischen Fehlern behebt das Update zwei Lücken mit hoher, fünf mit mittlerer und zwei mit niedriger Einstufung. Auffällig: Mehrere betreffen neue KI-Funktionen wie GitLab Duo und die MCP-Schnittstelle, über die KI-Agenten auf GitLab zugreifen.
| CVE | Bereich | Einstufung | CVSS | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-89078 | Regex-Parser (Double Free) | kritisch | 9,9 | 19.2–19.4 |
| CVE-2026-93577 | Regex-Compiler (Integer Overflow) | kritisch | 9,9 | 19.2–19.4 |
| CVE-2026-84739 | XSS in der Diff-Ansicht von Merge Requests | hoch | 8,7 | 13.11–19.4 |
| CVE-2026-92470 | Fehlende Rechteprüfung bei Duo-KI-Fehlersuche (nur EE) | hoch | 7,7 | 18.7–19.4 |
| CVE-2026-92874 | Autorisierung in der MCP-API | mittel | 5,4 | 18.3–19.4 |
| CVE-2026-92530 | Gefälschte Autorenschaft bei Direct Transfer | mittel | 4,3 | 19.1–19.4 |
| CVE-2026-8937 | Fehlende Rechteprüfung in der Epic-Issues-API | mittel | 4,3 | 19.0–19.4 |
| CVE-2026-92529 | Autorisierung in Duo Workflows (nur EE) | mittel | 4,3 | 19.1–19.4 |
| CVE-2026-10518 | Umgehung der Zugriffskontrolle in GraphQL (nur EE) | mittel | 4,3 | 17.9–19.4 |
| CVE-2026-4523 | Fehlende Rechteprüfung in der CI-Job-Trace-API | niedrig | 3,7 | 15.11–19.4 |
| CVE-2026-92628 | Race Condition im MCP-Suchwerkzeug | niedrig | 3,1 | 18.6–19.4 |
Die XSS-Lücke in der Diff-Ansicht reicht besonders weit zurück: Sie steckt laut GitLab seit Version 13.11 im Code. Die Duo-Lücke mit hoher Einstufung ermöglicht nach heise den unberechtigten Zugriff auf CI/CD-Variablen, in denen häufig Zugangsdaten und Tokens liegen.
Wer muss jetzt handeln?
Die gute Nachricht für Nutzer der Cloud-Variante: GitLab.com läuft bereits mit den korrigierten Versionen, und Kunden von GitLab Dedicated müssen ebenfalls nichts tun. Betroffen sind ausschließlich selbst betriebene Instanzen (Self-Managed), egal ob Community oder Enterprise Edition.
| Installierter Zweig | Aktualisieren auf |
|---|---|
| 19.4 | 19.4.1 |
| 19.3 | 19.3.3 |
| 19.2 | 19.2.7 |
| älter als 19.2 | auf einen unterstützten Zweig wechseln |
Ältere Zweige erhalten mit diesem Update keine Korrekturen mehr. Wer noch eine 18er-Version einsetzt, ist von den beiden kritischen Regex-Lücken zwar nicht betroffen, von mehreren anderen aber schon, und sollte den Umstieg planen.
Worauf Administratoren beim Update achten sollten
GitLab weist darauf hin, dass die Pakete Datenbank-Migrationen enthalten. Das hat praktische Folgen:
- Einzelne Server (Single Node) sind während des Updates kurz nicht erreichbar, weil die Migrationen erst abgeschlossen sein müssen. Ein kurzes Wartungsfenster sollte eingeplant werden.
- Mehrknoten-Installationen lassen sich nach der offiziellen Anleitung ohne Ausfallzeit aktualisieren.
- Die Versionen 19.2.7 und 19.3.3 enthalten zusätzlich Post-Deploy-Migrationen, die nach dem eigentlichen Update laufen.
- Nach dem Update lohnt ein Blick darauf, wer auf der Instanz Pipelines anlegen oder CI-Konfigurationen ändern darf, und ob offene Registrierungen wirklich nötig sind.
Was bedeutet das für Unternehmen in Deutschland?
Laut heise sind bislang keine Angriffe auf die Lücken bekannt. Erfahrungsgemäß schrumpft dieses Zeitfenster aber schnell, sobald Details öffentlich werden. Wie rasch das gehen kann, zeigt der aktuelle Fall der Webmail-Software Roundcube, deren im Mai geschlossene Lücke inzwischen aktiv ausgenutzt wird.
Für Unternehmen kommt ein rechtlicher Aspekt hinzu: Liegen in Repositories oder CI-Variablen personenbezogene Daten oder Zugangsdaten zu Kundensystemen, kann ein erfolgreicher Angriff eine Meldepflicht nach der DSGVO auslösen. Einrichtungen, die unter die NIS2-Vorgaben fallen, müssen erhebliche Sicherheitsvorfälle zudem an das BSI melden. Ein zeitnahes Update ist deutlich günstiger als die Aufarbeitung eines kompromittierten Build-Servers.
Einordnung: Das dritte kritische GitLab-Update in sechs Wochen
Das Update ist kein Einzelfall. Laut dem offiziellen Patch-Feed hat GitLab bereits am 17. August und am 10. September 2026 Updates als „Critical Patch Release" gekennzeichnet. Im September-Update ging es unter anderem um eine Path-Traversal-Lücke in der Commits-API mit dem Höchstwert CVSS 10,0. Betreiber sollten die GitLab-Sicherheitsmeldungen daher regelmäßig verfolgen oder automatische Benachrichtigungen einrichten. Auch bei Desktop-Software häufen sich große Sammelupdates, wie zuletzt beim VLC Media Player mit über 130 Korrekturen oder bei der Zero-Day-Lücke in Microsoft Defender.
Hinweis: Wir haben die Updates nicht selbst eingespielt. Alle Angaben stammen aus der offiziellen Sicherheitsmeldung von GitLab.
Häufige Fragen
Muss ich als Nutzer von GitLab.com etwas tun?
Nein. GitLab.com läuft laut Hersteller bereits mit den abgesicherten Versionen. Das gilt auch für GitLab Dedicated.
Welche Version ist sicher?
Für die drei unterstützten Zweige sind es 19.2.7, 19.3.3 bzw. 19.4.1. Ältere Zweige erhalten mit diesem Update keine Korrekturen.
Werden die Lücken bereits ausgenutzt?
Bisher sind keine Angriffe bekannt. Die beiden kritischen Fehler setzen ein Konto auf der Instanz voraus, was auf großen Installationen aber keine hohe Hürde ist.
Ist die kostenlose Community Edition betroffen?
Ja. Die beiden kritischen Lücken und die meisten übrigen Fehler betreffen CE und EE gleichermaßen. Drei Lücken betreffen nur die Enterprise Edition.