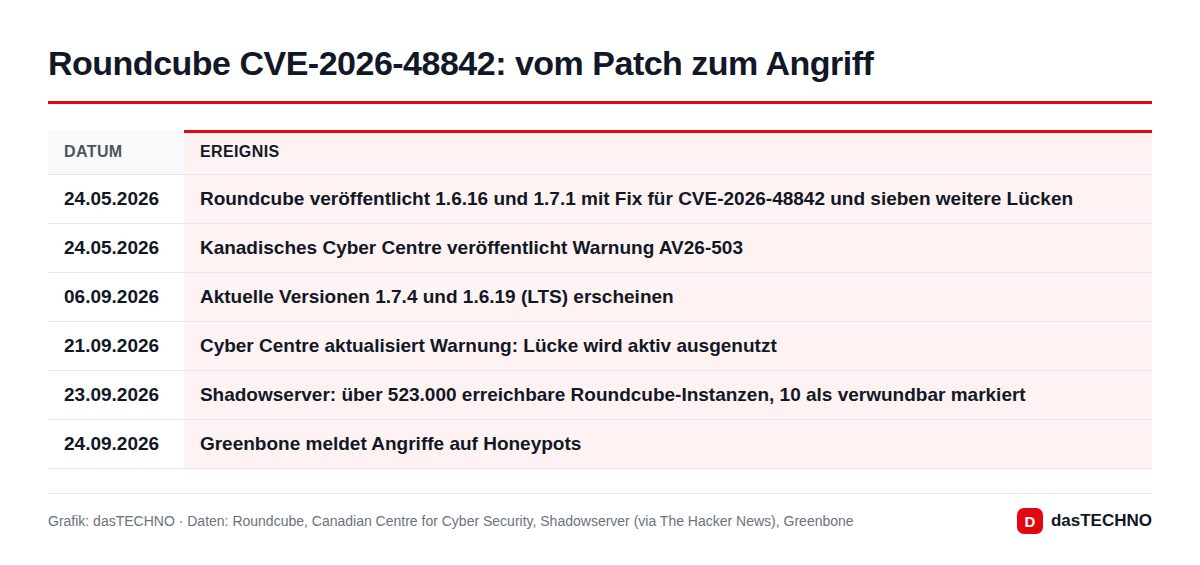
Eine Sicherheitslücke im quelloffenen Webmailer Roundcube wird inzwischen aktiv angegriffen. Das kanadische Centre for Cyber Security hat seine Warnung zu CVE-2026-48842 am 21. September 2026 ergänzt: Nach offen verfügbaren Berichten werde die Schwachstelle ausgenutzt. Der Osnabrücker Sicherheitsanbieter Greenbone meldete am 24. September zudem Angriffe auf seine Honeypots. Der Patch liegt bereits seit Ende Mai vor, wer ihn nicht eingespielt hat, sollte das jetzt nachholen.
Roundcube ist in Deutschland weit verbreitet: Viele Webhoster, Hochschulen, Vereine und Firmen mit eigenem Mailserver setzen die Oberfläche ein. Seit Ende 2023 kümmert sich zudem das Stuttgarter Unternehmen Nextcloud um das Projekt. Wir erklären, wer tatsächlich gefährdet ist und was zu tun ist.
Was steckt hinter CVE-2026-48842?
Die Schwachstelle sitzt im optionalen Plugin virtuser_query. Es übersetzt die beim Login eingegebene E-Mail-Adresse über eine vom Admin festgelegte Datenbankabfrage in den eigentlichen Postfachnamen. Laut dem Roundcube-Sicherheitshinweis ließ sich dabei die Maskierung von Backslashes in der PHP-Funktion preg_replace() umgehen, sodass Sonderzeichen ungefiltert in die SQL-Abfrage gelangten.
Die Folge: Ein Angreifer ohne Konto kann eigene SQL-Befehle an die Roundcube-Datenbank schicken, und zwar mit den Rechten, die das Datenbankkonto von Roundcube besitzt. Je nach Einrichtung können dadurch Zugangsdaten oder gespeicherte Daten abfließen. Die Bewertung liegt bei 8,1 von 10 Punkten nach CVSS, weil der Angriff als technisch anspruchsvoll gilt. Einzelheiten zur Ausnutzung nennen wir bewusst nicht.
Wer ist betroffen?
Die gute Nachricht zuerst: Roundcube lädt Plugins nur, wenn der Admin sie in der Konfiguration ausdrücklich einträgt. virtuser_query ist also nicht standardmäßig aktiv. Gefährdet sind nur Installationen, bei denen beides zutrifft:
- eine Version vor 1.6.16 (Serie 1.6) oder vor 1.7.1 (Serie 1.7) und
- ein aktiviertes virtuser_query-Plugin, typischerweise bei Mailsystemen mit virtuellen Nutzern in einer Datenbank.
Die Zahlen passen dazu. Die Shadowserver Foundation zählte am 23. September laut The Hacker News weltweit mehr als 523.000 aus dem Internet erreichbare Roundcube-Instanzen, davon nur 10 als verwundbar für diese Lücke. Eine Aufschlüsselung nach Ländern wurde dazu nicht veröffentlicht. Für die große Masse gibt es also Entwarnung, für die wenigen Betroffenen ist die Gefahr aber konkret.
| Serie | Verwundbar | Erste fehlerfreie Version | Empfohlen (Stand September 2026) |
|---|---|---|---|
| 1.6 (LTS) | bis 1.6.15 | 1.6.16 | 1.6.19 |
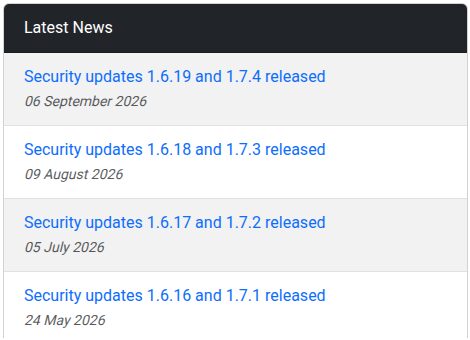
| 1.7 | 1.7.0 | 1.7.1 | 1.7.4 |
Checkliste für Admins
- Version prüfen und auf 1.6.19 oder 1.7.4 aktualisieren, entweder über die offiziellen Pakete von roundcube.net bzw. GitHub oder über die Paketquellen Ihrer Distribution. Prüfen Sie dort, ob der Fix bereits zurückportiert wurde.
- Plugin-Liste kontrollieren. Steht virtuser_query in der Konfiguration, obwohl Sie es nicht brauchen, entfernen Sie es.
- Logs sichten. Bei Installationen, die seit Mai nicht aktualisiert wurden, lohnt ein Blick auf auffällige Login-Anfragen im Webserver-Log und ungewöhnliche Abfragen im Datenbank-Log.
- Bei Verdacht Datenbank-Passwort und betroffene Nutzerpasswörter ändern.
Greenbone hat nach eigenen Angaben Prüfungen für die Lücke in seinen Schwachstellenscanner aufgenommen, sowohl über Paketversionen gängiger Linux-Distributionen als auch per Remote-Erkennung.
Was bedeutet das für Unternehmen in Deutschland?
Ein erfolgreicher Angriff auf einen Mailserver betrifft fast zwangsläufig personenbezogene Daten: Postfächer, Adressbücher, Zugangsdaten. Nach Art. 33 DSGVO muss der Verantwortliche eine solche Datenschutzverletzung in der Regel binnen 72 Stunden der zuständigen Aufsichtsbehörde melden, bei hohem Risiko auch die Betroffenen informieren. Ein seit Monaten verfügbarer Patch, der nicht eingespielt wurde, dürfte bei einer späteren Prüfung kaum als angemessene technische Maßnahme durchgehen.
Wer Roundcube nur als Nutzer bei einem Hoster, an der Uni oder im Job verwendet, muss selbst nichts installieren. Das Update ist Sache des Betreibers. Unterschiedliche Passwörter für jeden Dienst begrenzen aber den Schaden, falls doch einmal Zugangsdaten abfließen.
Roundcube steht häufig im Visier
Es ist nicht der erste Fall in diesem Jahr. Laut The Hacker News hat die US-Behörde CISA im Februar 2026 zwei ältere Roundcube-Lücken (CVE-2025-49113 und CVE-2025-68461) in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Greenbone zählt dort inzwischen elf Roundcube-Einträge; frühere Kampagnen richteten sich unter anderem gegen Behörden in der Ukraine und Osteuropa sowie gegen Hochschulen. Im Juli nutzte eine mutmaßlich China-nahe Gruppe bekannte Roundcube-Lücken, um Webshells auf Servern abzulegen. Wer hinter den aktuellen Angriffen steckt, hat bislang keine Quelle genannt. Das Muster kennt man auch von der jüngsten WordPress-Lücke CVE-2026-87902: Zwischen Patch und breiter Ausnutzung bleibt oft wenig Zeit, und jede Woche Aufschub hilft den Angreifern.
Hinweis: Wir haben die Lücke nicht selbst nachgestellt. Die Angaben stützen sich auf den offiziellen Roundcube-Sicherheitshinweis, die Warnung des Cyber Centre und die Analyse von Greenbone.
Häufige Fragen
Ich nutze Roundcube bei meinem Webhoster. Muss ich etwas tun?
Nein. Das Update muss der Betreiber einspielen. Meldet er einen Sicherheitsvorfall, ändern Sie Ihr Mail-Passwort sofort.
Sind Installationen ohne virtuser_query betroffen?
Von dieser Lücke laut Roundcube nicht. Ältere Versionen enthalten aber weitere, später behobene Schwachstellen, ein Update ist daher trotzdem sinnvoll.
Welche Version ist sicher?
Die ersten korrigierten Versionen sind 1.6.16 und 1.7.1. Aktuell (Stand 26. September 2026) sind 1.6.19 und 1.7.4.
Hat das BSI gewarnt?
Eine eigene Warnung des BSI zu CVE-2026-48842 haben wir bis zum Redaktionsschluss nicht gefunden. Die Meldung zur aktiven Ausnutzung stammt vom kanadischen Cyber Centre.