Wer eine WordPress-Website mit Elementor betreibt, sollte heute einen Blick auf die Versionsnummer werfen. In den Versionen 4.3.0 und 4.3.1 des Seitenbaukastens steckt eine Sicherheitslücke, über die Angreifer im schlimmsten Fall die komplette Website übernehmen können. Das Sicherheitsunternehmen Patchstack schätzt, dass rund 2 Millionen Websites eine der beiden Versionen nutzen. Die Entwickler haben das Problem am 24. September mit Version 4.3.2 behoben.
Heikel ist die Lücke, weil sich der Angreifer dafür nicht bei der Website anmelden muss. Es reicht, wenn ein Administrator, der gerade eingeloggt ist, auf einen manipulierten Link klickt – etwa in einer E-Mail, einem Chat oder einem Blogkommentar. Danach kann auf der Website ein zusätzliches Administratorkonto existieren, das der Angreifer kontrolliert.
Was genau ist das Problem?
Es handelt sich um eine sogenannte CSRF-Schwachstelle (Cross-Site Request Forgery). Dabei missbraucht eine fremde Seite die bestehende Sitzung des Opfers im Browser, um in dessen Namen Anfragen abzuschicken. WordPress schützt sich dagegen normalerweise mit einem Einmal-Token („Nonce“), das jede Anfrage mitbringen muss und das ein Angreifer nicht kennt.
Nach der Analyse von Patchstack hat das mit Version 4.3.0 eingeführte Modul Editor Events diese Prüfung unter bestimmten Bedingungen übersprungen. Das Modul leitet eigentlich nur Nutzungsdaten des Editors weiter. Weil sich die Ausnahme von außen auslösen ließ, war nicht nur Elementor selbst betroffen, sondern praktisch die gesamte REST-Schnittstelle der Website – also auch WordPress-Kernfunktionen und andere Plugins. Details zur Ausnutzung nennen wir bewusst nicht.
Die wichtigsten Eckdaten im Überblick:
- Schweregrad: CVSS 8,8 von 10 (hoch)
- Voraussetzung: Das Opfer ist in WordPress angemeldet; bei Administratoren ist die Wirkung am größten
- CVE-Nummer: noch nicht vergeben
- Aktive Angriffe: bislang nicht gemeldet (Stand: 26. September)
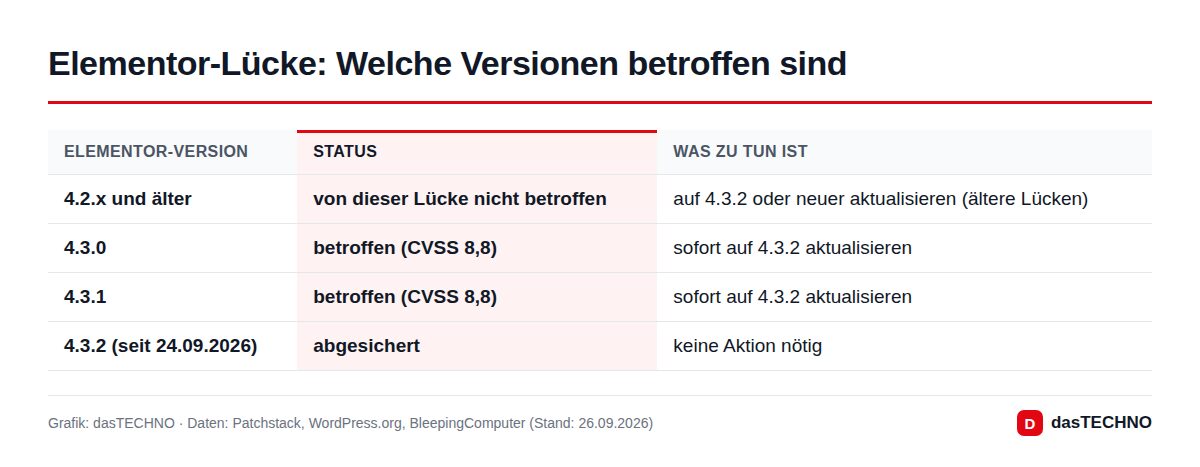
Welche Versionen sind betroffen?
Betroffen sind ausschließlich 4.3.0 und 4.3.1. Das fehlerhafte Modul kam erst mit der 4.3-Reihe hinzu, deshalb ist 4.2.x und älter von dieser konkreten Lücke nicht betroffen. Laut WordPress.org ist Elementor auf mehr als 10 Millionen Websites aktiv; etwa jede fünfte davon läuft demnach mit einer der beiden anfälligen Versionen.
Die Reaktion fiel schnell aus: Ein Sicherheitsforscher mit dem Pseudonym „Saggre“ fand den Fehler, Patchstack meldete ihn am 22. September an Elementor, zwei Tage später folgte der Fix in 4.3.2. Die technischen Details veröffentlichte Patchstack am 25. September.
So sichern Sie Ihre Website ab
- Version prüfen: Im WordPress-Dashboard unter Plugins steht die installierte Elementor-Version.
- Auf 4.3.2 oder neuer aktualisieren: Wer 4.3.0 oder 4.3.1 nutzt, sollte das Update sofort einspielen. Automatische Plugin-Updates verhindern, dass so etwas künftig liegen bleibt.
- Benutzerliste kontrollieren: Unter Benutzer nach unbekannten Administratorkonten suchen. Taucht ein fremdes Konto auf, löschen Sie es und ändern alle Admin-Passwörter.
- Vorsicht bei Links: Bis das Update installiert ist, als eingeloggter Admin keine unbekannten Links aus Mails oder Kommentaren öffnen.
Einige Nutzer berichten, dass sie wegen Kompatibilitätsproblemen der 4.3-Reihe auf 4.2.x zurückgegangen sind. Für diese Lücke ist das zwar kein Risiko, BleepingComputer weist aber darauf hin, dass ältere Elementor-Versionen andere Schwachstellen enthalten, die teils bereits aktiv ausgenutzt werden. Die dauerhafte Lösung bleibt daher die aktuelle Version.
Was bedeutet das für Betreiber in Deutschland?
Elementor ist auch hierzulande bei Firmen-Websites, kleinen Onlineshops und Agentur-Projekten weit verbreitet. Viele dieser Seiten werden nach dem Launch kaum noch gewartet. Wenn eine Agentur Ihre Website betreut, lassen Sie sich das Update bestätigen.
Gelangen über eine übernommene Website personenbezogene Daten in fremde Hände – etwa Kontaktformular-Einträge oder Shop-Bestellungen –, kann das eine Datenschutzverletzung im Sinne der DSGVO sein. Verantwortliche müssen solche Vorfälle in der Regel innerhalb von 72 Stunden der zuständigen Aufsichtsbehörde melden. Ein rechtzeitiges Update ist also nicht nur eine technische Frage.
Für WordPress-Admins ist es bereits die zweite wichtige Warnung in kurzer Zeit: Wer die Updates für die WordPress-Lücke CVE-2026-87902 noch nicht eingespielt hat, sollte beides in einem Durchgang erledigen. Einen Überblick über aktuell aktiv angegriffene Lücken bei Servern und Routern finden Sie in unserem Beitrag zu SharePoint und MikroTik.
Häufige Fragen
Bin ich mit Elementor Pro betroffen?
Die Lücke steckt im kostenlosen Elementor-Basis-Plugin. Elementor Pro setzt darauf auf, entscheidend ist also die Version des Basis-Plugins. Steht dort 4.3.0 oder 4.3.1, aktualisieren Sie.
Woran erkenne ich, ob meine Website angegriffen wurde?
Das deutlichste Zeichen ist ein Administratorkonto, das Sie nicht selbst angelegt haben. In dem Fall das Konto entfernen, Passwörter ändern und die Website mit einem Sicherheits-Plugin prüfen.
Wird die Lücke bereits ausgenutzt?
Patchstack, BleepingComputer und The Hacker News berichten bislang nicht von Angriffen. Da die technischen Details jetzt öffentlich sind, kann sich das allerdings schnell ändern.
Reicht es, bei Version 4.2 zu bleiben?
Für diese Lücke ja, dauerhaft aber nicht: Ältere Versionen enthalten andere, bereits behobene Schwachstellen. Am sichersten ist die jeweils aktuelle Version.