Wer TeamViewer auf dem eigenen PC, im Büro oder auf Servern installiert hat, sollte jetzt die Versionsnummer prüfen. Der Fernwartungsanbieter aus Göppingen hat am 29. September 2026 das Sicherheitsbulletin TV-2026-1010 veröffentlicht. Darin beschreibt das Unternehmen fünf Schwachstellen im TeamViewer Full Client – also der normalen Vollversion – und im TeamViewer Host, der dauerhaft auf ferngewarteten Rechnern läuft. Betroffen sind Windows, macOS und Linux. Alle fünf Lücken stuft TeamViewer als „hoch“ ein; die schwerste kommt auf einen CVSS-Wert von 8.8 und liegt damit nur knapp unter der Schwelle zu „kritisch“.
Die Korrekturen stecken in Version 15.82. TeamViewer empfiehlt, so schnell wie möglich zu aktualisieren. Eine gute Nachricht gibt es auch: Laut Hersteller ist weder öffentlicher Exploit-Code bekannt, noch gibt es Hinweise, dass die Schwachstellen bereits ausgenutzt werden.
Die schwerste Lücke: Rechte in der Sitzung aushebeln
Im Mittelpunkt steht CVE-2026-92370. Bei TeamViewer kann die Person, die Hilfe bekommt oder einen Rechner freigibt, festlegen, was die Gegenseite darf – etwa nur zuschauen, aber nicht steuern, oder keine Dateien übertragen. Genau diese Einstellungen ließen sich umgehen: Ein Angreifer, der als Partner an einer Sitzung teilnimmt, konnte beim Aufbau der Verbindung die Parameter für eingeschränkte Funktionen verändern. Im schlimmsten Fall bekommt er so Zugriffe, die ausdrücklich gesperrt waren, bis hin zur Ausführung von beliebigem Code auf dem Zielrechner.
Wichtig für die Einordnung: Der Angriff läuft zwar über das Netzwerk, setzt aber eine zustande gekommene Sitzung voraus. Der CVSS-Vektor verlangt eine Mitwirkung des Opfers. Ein Fremder kann also nicht beliebige Rechner im Internet übernehmen. Gefährlich ist die Lücke vor allem dort, wo man Externen bewusst nur eingeschränkten Zugang gibt – etwa einem Dienstleister, der nur etwas vorführen soll, oder bei einem Anruf eines angeblichen „Supportmitarbeiters“, dem man vorsichtshalber nur das Zuschauen erlaubt.
Die vier weiteren Schwachstellen
Die restlichen Lücken setzen voraus, dass ein Angreifer bereits lokal mit einem einfachen Benutzerkonto auf dem Gerät arbeitet, etwa über eingeschleuste Schadsoftware. Dann können sie den Sprung zu Administratorrechten ermöglichen:
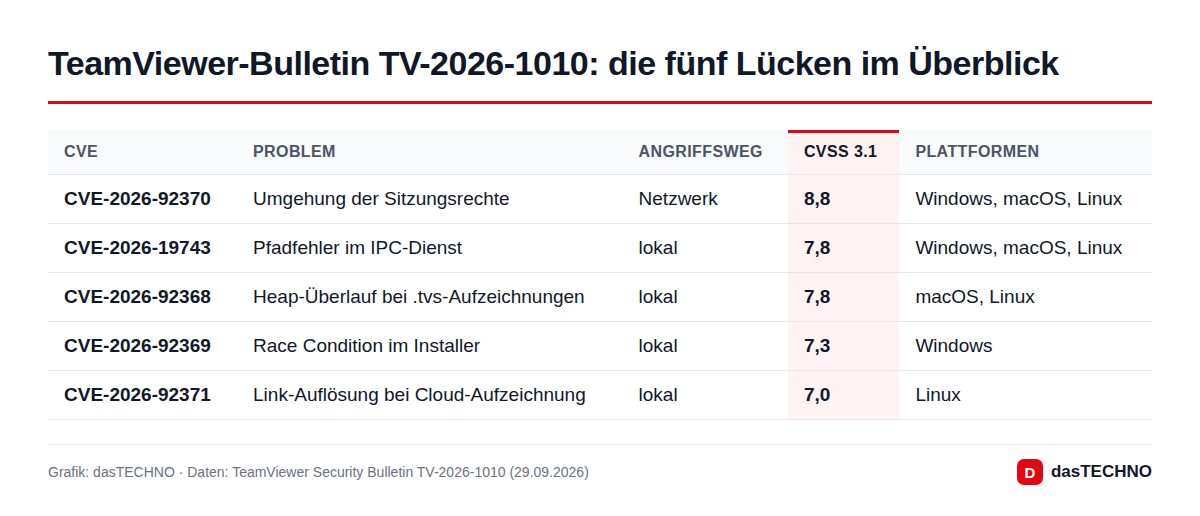
- CVE-2026-19743 (CVSS 7.8): Der lokale IPC-Dienst, über den die TeamViewer-Komponenten miteinander sprechen, prüft Dateipfade nicht sauber. Ein Nutzer mit geringen Rechten kann dadurch Dateien mit SYSTEM- bzw. Root-Rechten schreiben.
- CVE-2026-92368 (CVSS 7.8): Beim Abspielen von Sitzungsaufzeichnungen im Format
.tvskann eine präparierte Datei einen Speicherüberlauf auslösen. Öffnet ein Nutzer eine solche Aufzeichnung, läuft fremder Code mit seinen Rechten. Betroffen sind die Versionen 15.70 bis vor 15.82 unter macOS und Linux. - CVE-2026-92369 (CVSS 7.3): Nur Windows: Der Rücksetzmechanismus des Installers enthält eine Race Condition, über die sich SYSTEM-Rechte erlangen lassen.
- CVE-2026-92371 (CVSS 7.0): Nur Linux: Bei der Cloud-Sitzungsaufzeichnung werden Verknüpfungen falsch aufgelöst, was ebenfalls eine Rechteausweitung erlaubt (Versionen 15.0 bis vor 15.82).
Welche Versionen betroffen sind
| Produkt | Betroffen | Sicher |
|---|---|---|
| Full Client (Windows, macOS, Linux) | alle Versionen vor 15.82 | 15.82 oder neuer |
| Host (Windows, macOS, Linux) | alle Versionen vor 15.82 | 15.82 oder neuer |
| Ältere Programmzweige | 15.64 (Windows), 14.7 und 13.2 laut Bulletin | aktualisierte Wartungs-Builds bzw. Umstieg auf 15.82 |
Für ältere Lizenzzweige, die manche Firmen aus Kompatibilitätsgründen weiter betreiben, stellt TeamViewer nach Angaben gegenüber BleepingComputer ebenfalls Korrekturen für die unterstützten Wartungs- und Legacy-Versionen bereit. Die genauen Build-Nummern nennt das Bulletin nicht; Administratoren sollten sie im Download-Bereich ihres Kontos prüfen.
So aktualisieren Sie TeamViewer
- Privat-PC und Mac: TeamViewer öffnen und über das Hilfe-Menü bzw. die Einstellungen nach Updates suchen lassen – je nach Programmversion heißt die Funktion etwas anders. Alternativ die aktuelle Version direkt von teamviewer.com herunterladen und darüber installieren. Danach prüfen, dass mindestens 15.82 angezeigt wird.
- Linux: Wenn Sie das Paket aus dem TeamViewer-Repository installiert haben, kommt das Update über die normale Paketverwaltung. Ansonsten das aktuelle Paket von teamviewer.com herunterladen.
- Unternehmen: Alle Geräte mit Full Client oder Host inventarisieren – auch vergessene Server und Kassensysteme, auf denen ein Host still im Hintergrund läuft. Über die Management Console lassen sich Updates zentral verteilen.
- Nicht genutzt? Wer TeamViewer nur einmal für einen Supportfall installiert hat und es nicht mehr braucht, deinstalliert es am besten ganz. Für einmalige Hilfe reicht in der Regel die QuickSupport-Variante, die ohne dauerhafte Installation auskommt.
Warum das Thema TeamViewer besonders betrifft
TeamViewer ist eines der verbreitetsten Fernwartungsprogramme überhaupt – in Deutschland gehört es in vielen Firmen, Arztpraxen und Familien zum Standard, wenn jemand „mal eben draufschauen“ soll. Gerade diese Verbreitung macht die Software für Angreifer interessant. Ransomware-Gruppen haben in der Vergangenheit immer wieder schlecht gesicherte TeamViewer-Zugänge genutzt, um in Netzwerke zu gelangen. 2024 meldete das Unternehmen zudem einen Einbruch in seine eigene Unternehmens-IT, den es der russischen Staatshackergruppe APT29 zuschrieb; Kundendaten und Produktumgebung waren damals nach Angaben von TeamViewer nicht betroffen.
Die aktuelle Lücke CVE-2026-92370 zeigt außerdem, dass Einschränkungen innerhalb einer Sitzung kein Ersatz für Vertrauen sind. Unsere Empfehlung: Lassen Sie nur Personen auf Ihren Rechner, die Sie kennen. Wer unaufgefordert anruft und Sie auffordert, TeamViewer zu starten, ist mit hoher Wahrscheinlichkeit ein Betrüger – unser Ratgeber Phishing erkennen erklärt die typischen Maschen. Und falls Sie bereits einem Fremden Zugriff gegeben haben: Die Schritte in Konto gehackt – was tun? helfen beim Aufräumen.
Für Ihr TeamViewer-Konto selbst gilt zusätzlich: Zwei-Faktor-Authentifizierung einrichten und ein eigenes, starkes Passwort verwenden. Wer diese Woche ohnehin Updates einspielt, sollte auch an die frischen Nvidia-Treiber mit 114 geschlossenen Lücken denken.
Häufige Fragen
Werden die Lücken schon aktiv ausgenutzt?
Nach Angaben von TeamViewer nicht. Das Unternehmen hat weder öffentlichen Exploit-Code noch Angriffe in freier Wildbahn festgestellt. Da die Details jetzt bekannt sind, sollten Sie trotzdem nicht lange warten.
Kann jemand meinen PC über das Internet übernehmen, ohne dass ich etwas tue?
Nach dem Bulletin nicht. Die schwerste Lücke setzt eine aufgebaute TeamViewer-Sitzung mit Mitwirkung des Nutzers voraus, die anderen vier verlangen lokalen Zugriff auf das Gerät.
Sind die Smartphone-Apps betroffen?
Im Bulletin tauchen nur die Desktop-Programme auf, also Vollversion und Host auf den drei PC-Betriebssystemen. Apps für Android und iOS werden nicht erwähnt.
Wie finde ich meine TeamViewer-Version heraus?
Im Programm über den Eintrag „Über TeamViewer“ (je nach Oberfläche im Hilfe-Menü oder in den Einstellungen). Steht dort 15.82 oder eine höhere Nummer, sind die fünf Lücken geschlossen.
Muss ich als Unternehmen etwas melden?
Das hängt von Ihrer Branche und davon ab, ob tatsächlich ein Sicherheitsvorfall vorliegt. Ein reines Update ist keine Meldung wert; bei Verdacht auf Missbrauch sollten Sie Ihre IT-Sicherheitsverantwortlichen einbeziehen.