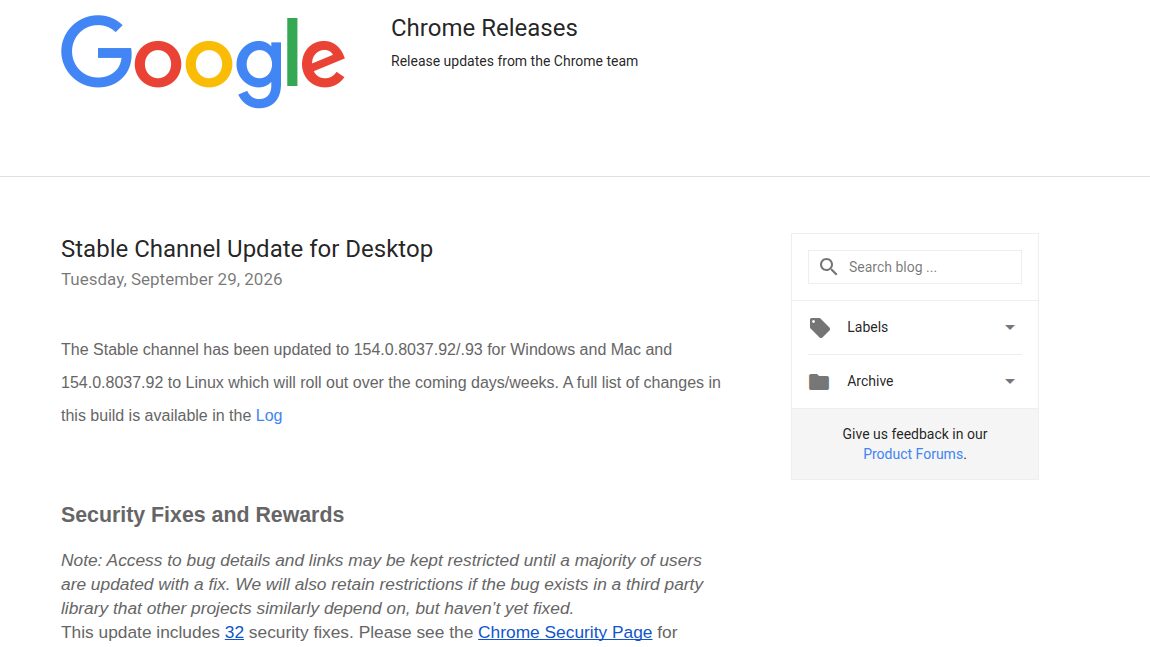
Google, masaüstü Chrome için yeni bir güvenlik güncellemesi yayınladı. 29 Eylül'de dağıtımı başlayan 154.0.8037.92 sürümü yeni özellik getirmiyor, ama 32 güvenlik açığını kapatıyor. Bunlardan biri Google'ın en yüksek önem sınıfı olan kritik seviyede. Şirket, açıkların gerçek saldırılarda kullanıldığına dair bir bilgi vermedi; yine de Türkiye'de de en yaygın kullanılan masaüstü tarayıcı olan Chrome'u bugün güncellemek en doğru adım.
Hangi sürüme güncellemelisiniz?
Google'ın Chrome Releases blogundaki duyuruya göre güncel kararlı sürümler şöyle:
| Platform | Güvenli sürüm |
|---|---|
| Windows | 154.0.8037.92 veya .93 |
| macOS | 154.0.8037.92 veya .93 |
| Linux | 154.0.8037.92 |
Google, güncellemenin "önümüzdeki günler ve haftalar içinde" kademeli olarak dağıtılacağını belirtiyor. Yani Chrome bu sürümü kendiliğinden indirmemiş olabilir. Bekleyecekseniz risk açık kalır; aşağıdaki adımlarla güncellemeyi elle başlatmak birkaç dakika sürüyor.
Kritik açık ne yapıyor?
En ciddi sorun CVE-2026-102331 koduyla kayda geçti. Açık, Chrome'un web sayfalarındaki 3D ve grafik çağrılarını işletim sisteminin grafik arayüzüne çeviren ANGLE bileşeninde bulunuyor. Bir arabellek taşması (buffer overflow) söz konusu: Program, bellekte kendisine ayrılan alanın dışına veri yazabiliyor.
Kamuya açık CVE kaydına göre bu hata, özel hazırlanmış bir HTML sayfası aracılığıyla uzaktaki bir saldırganın tarayıcının korumalı alanının (sandbox) dışında kod çalıştırmasına yol açabiliyor. Sandbox, bir sekmede çalışan kodun bilgisayarın geri kalanına erişmesini engelleyen temel güvenlik duvarı olduğu için bu tür hatalar özellikle tehlikeli sayılıyor. Açığın CVSS puanı 10 üzerinden 9,6 olarak kaydedildi. Hatayı 24 Ağustos'ta "@mfx" takma adlı bir araştırmacı bildirdi. (İstismar ayrıntılarına yayın ilkelerimiz gereği yer vermiyoruz; Google da kullanıcıların çoğu güncelleyene kadar hata kayıtlarını kapalı tutuyor.)
32 açığın dağılımı
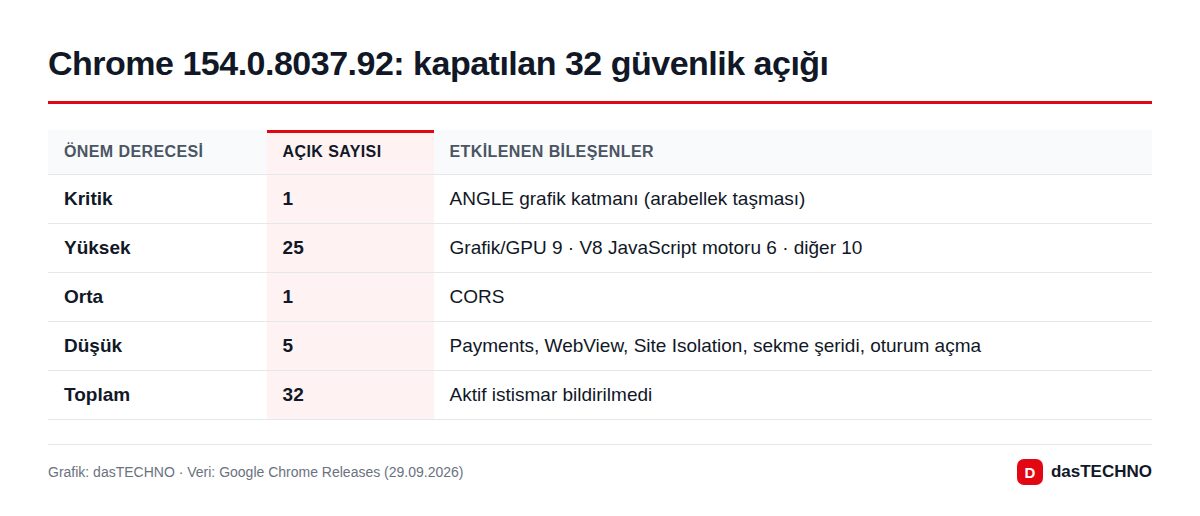
Kritik açığın yanında 25 yüksek, 1 orta ve 5 düşük önem dereceli açık kapatıldı. Yüksek seviyeli olanlarda iki bölge öne çıkıyor:
- Grafik katmanı: GPU, WebGPU, Dawn, WebGL, Skia ve yine ANGLE bileşenlerinde toplam 9 açık var. Çoğu, başlatılmamış bellek alanının kullanılması türünde.
- V8 JavaScript motoru: 6 açık. Beşi "tür karışıklığı" (type confusion), biri arabellek taşması. V8, sitelerdeki JavaScript kodunu çalıştıran motor olduğu için tarayıcı saldırılarının en sık hedef aldığı yerlerden biri.
Kalan yüksek seviyeli açıklar adres çubuğu (Omnibox), şifre yöneticisi, Bluetooth, tam ekran, resim içinde resim ve medya oynatma gibi farklı bileşenlere dağılıyor.
Yapay zeka açık avcılığına girdi
Listede dikkat çeken bir ayrıntı var: V8'deki tür karışıklığı açıklarından üçünü (CVE-2026-102323, CVE-2026-102326 ve CVE-2026-102328), OpenAI'ın Codex Security aracı bildirdi. Google'ın kendi ekipleri de açıkların önemli bir kısmını dahili testlerle yakaladı. Yazılım şirketlerinin güvenlik açığı taramasında yapay zeka ajanlarına giderek daha fazla yaslandığı bir dönemde, büyük bir tarayıcının güvenlik bülteninde bir YZ aracının birden fazla yüksek önemli açıkla anılması sektördeki değişimin somut bir örneği.
Google, bu sürümdeki açıkların çoğu için ödül miktarını henüz belirlemedi; listedeki tek açıklanan ödül düşük seviyeli bir Payments açığı için verilen 1.000 dolar.
Chrome nasıl güncellenir?
- Chrome'da sağ üstteki üç nokta menüsünü açın.
- Yardım > Google Chrome Hakkında bölümüne girin.
- Chrome yeni sürümü arar ve indirir. İşlem bitince Yeniden başlat düğmesine tıklayın.
- Aynı sayfada sürüm numarasının 154.0.8037.92 veya daha yeni olduğunu kontrol edin.
Adres çubuğuna chrome://settings/help yazarak da aynı sayfaya doğrudan gidebilirsiniz. Chrome yeniden başladığında açık sekmeler geri yüklenir, ama kaydedilmemiş form verilerini önceden kaydetmek iyi olur.
Bu ne anlama geliyor?
Şu an için panik gerektiren bir durum yok: Google, açıkların saldırılarda kullanıldığını söylemiyor; yani bu, saldırganların önceden bildiği bir "sıfırıncı gün" açığı için yayınlanmış acil bir yama değil. Ancak güvenlik yaması yayınlandıktan sonra saldırganlar yamadaki değişikliklere bakarak açığı çözümlemeye çalışabiliyor. Bu yüzden güncelleme ile saldırı arasındaki süre giderek kısalıyor; benzer bir durumu kısa süre önce WordPress 7.1.2'deki kritik açıkta gördük.
Aynı Chromium kod tabanını kullanan Microsoft Edge, Opera, Brave ve Vivaldi gibi tarayıcılar kendi güncellemelerini ayrı yayınlıyor. Bu tarayıcılardan birini kullanıyorsanız, "Hakkında" sayfasından güncelleme olup olmadığına bakmayı unutmayın.
Tarayıcı güvenliği tek başına yetmiyor; hesaplarınızı da korumak için iki adımlı doğrulamayı nasıl açacağınızı anlattığımız rehbere göz atabilirsiniz. Chrome'un geçen hafta gelen yeni özelliklerini ise sekme gönderme ve Gemini özellikleri haberimizde bulabilirsiniz.
Sık sorulan sorular
Chrome'un güncel olup olmadığını nasıl anlarım?
Adres çubuğuna chrome://settings/help yazın. Sürüm 154.0.8037.92 veya daha yeniyse bu güncellemedeki açıklar sizin için kapatılmış demektir.
Açıklar şu anda saldırılarda kullanılıyor mu?
Google'ın duyurusunda aktif istismara dair bir bilgi yok. Yine de kritik bir açık olduğu için güncellemeyi ertelememek gerekiyor.
Android ve iPhone'daki Chrome da etkileniyor mu?
Google'ın bu duyurusu masaüstü (Windows, Mac, Linux) sürümleri kapsıyor. Mobil Chrome güncellemeleri Google Play ve App Store üzerinden ayrı dağıtılıyor; telefonunuzda otomatik uygulama güncellemesinin açık olduğundan emin olun.
Edge veya Brave kullanıyorum, ne yapmalıyım?
Bu tarayıcılar Chromium tabanlı olduğu için benzer düzeltmeleri kendi güncellemeleriyle alır. Tarayıcının ayarlarındaki "Hakkında" bölümünden güncellemeyi kontrol edin.
Güncelleme için bilgisayarı yeniden başlatmak gerekiyor mu?
Hayır. Yalnızca Chrome'un yeniden başlatılması yeterli.