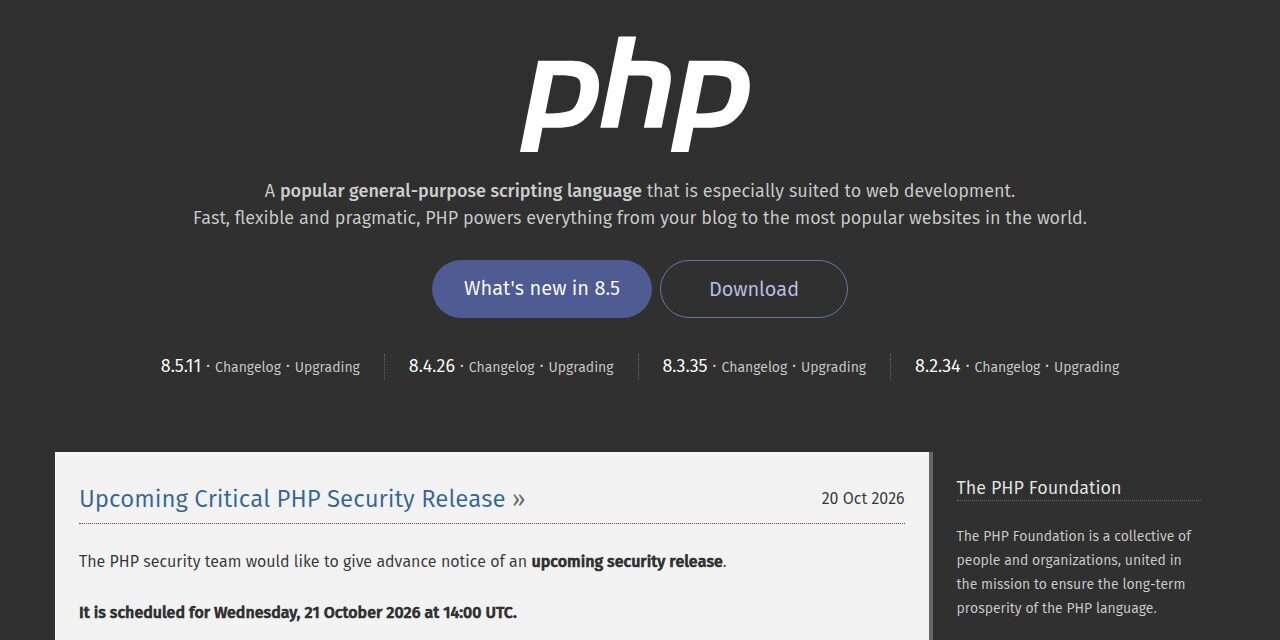
Web sitelerinin yaklaşık yüzde 70'inin arka planında çalışan programlama dili PHP'de iki kritik güvenlik açığı bulundu. PHP2Shell adı verilen açıklar, saldırganın hiçbir şifre ya da hesap olmadan sunucuda kendi kodunu çalıştırmasına izin veriyor. PHP ekibi düzeltmeyi 21 Ekim Çarşamba günü saat 17:00'de (TSİ) yayımladı. O saatten bu yana Japonya'dan ABD'ye, Hollanda'dan Türkiye'ye kadar pek çok ülkede devlet kurumları peş peşe alarm verdi. Bazı ülkelerde kamu siteleri güncelleme bitene kadar bilerek kapatıldı.
Açıkların ayrıntıları planlanan duyuru tarihinden (22 Ekim) iki gün önce, 20 Ekim'de internete sızdı. Bu yüzden site sahiplerinin hazırlanmak için normalde sahip olacağı süre birkaç saate indi.
PHP2Shell nedir, neden bu kadar tehlikeli?
PHP, WordPress, Drupal ve Joomla gibi içerik yönetim sistemlerinin, e-ticaret altyapılarının ve kurum sitelerinin büyük bölümünün üzerinde çalıştığı sunucu dili. Açık bir eklentide ya da temada değil, PHP'nin kendi çekirdeğinde bulunuyor. Bu yüzden belirli bir yazılımı değil, PHP kullanan hemen her sunucuyu ilgilendiriyor.
| CVE-2026-109618 | CVE-2026-109619 | |
|---|---|---|
| Nerede | Dosya yükleme ilerlemesi (upload progress) özelliği | Hata durumunda oluşturulan iz kaydı (backtrace) ve OPcache |
| Hata türü | Bellek yönetimi hatası (use-after-free) | Bellek yönetimi hatası, tür karışıklığı |
| Risk puanı (CVSS) | 9,2 / 10 | 9,2 / 10 |
| Giriş gerekiyor mu? | Hayır | Hayır |
| Etkilenen sürümler | PHP 5.4 ve sonrası | PHP 5.4 ve sonrası |
Saldırı başarılı olursa kod, PHP sürecinin sahip olduğu yetkilerle çalışıyor. Bu da sitedeki veritabanı bilgilerine ve müşteri verilerine erişmek, sayfaların içeriğini değiştirmek ya da sunucuya kalıcı bir arka kapı yerleştirmek anlamına gelebilir. İstismarı kolaylaştırmamak için saldırının teknik adımlarını burada vermiyoruz.
Açığı bulan ekiplerden biri olan bulut güvenliği şirketi Wiz, açığı Ağustos ayında yapay zekâ modellerinin yardımıyla bulduğunu ve bir haftada çalışan bir saldırı zinciri kurabildiğini açıkladı. SecurityWeek'in aktardığına göre ilk raporlar yine Ağustos'ta güvenlik firması Calif ve OpenAI'dan gelmişti. Sorun, iki aydır PHP geliştiricileriyle gizlilik içinde çözülmeye çalışılıyordu.
Japonya Başbakanı X'ten "bu gece" uyarısı yaptı
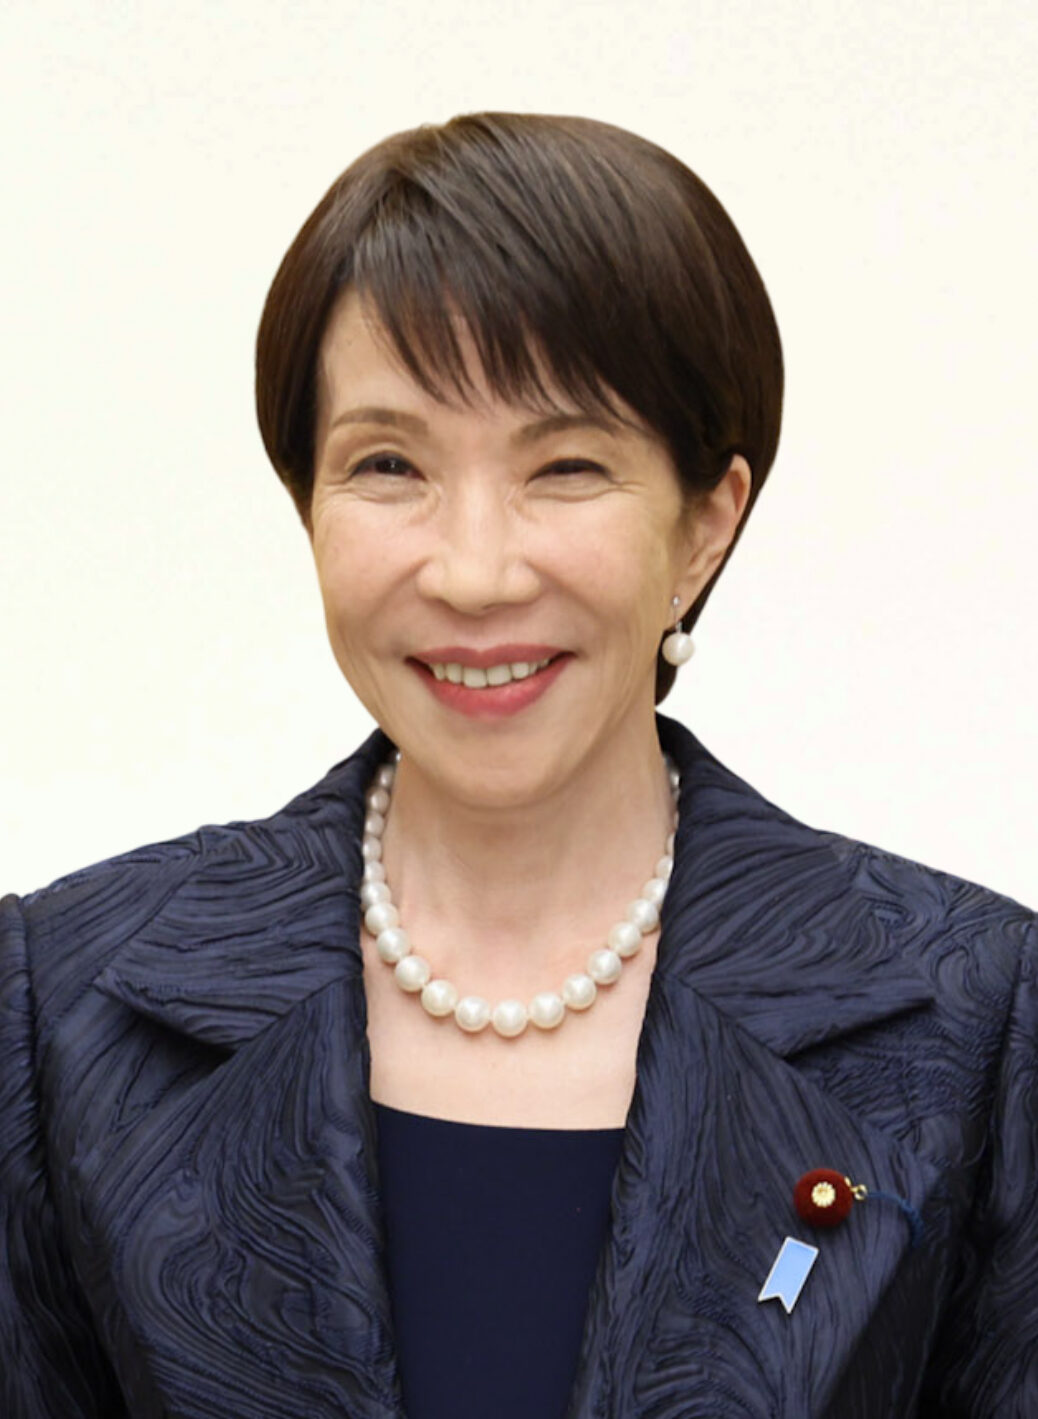
Krizin en dikkat çeken anı Japonya'da yaşandı. Başbakan Sanae Takaichi, 21 Ekim akşamı kişisel X hesabından şirketlere ve kurumlara doğrudan seslendi. Takaichi, PHP kullanan siteleri olanların bunu kontrol etmesini ve Japonya saatiyle 23:00'te yayımlanacak düzeltmeyi hemen uygulamaya hazır olmasını istedi. Yamayı hızlı uygulayamayanlar için siteyi geçici olarak kapatmanın da riski azaltmanın etkili yollarından biri olduğunu yazdı. Gönderi birkaç saat içinde 23 milyonu aşkın kez görüntülendi.
Bir hükümet başkanının tek bir yazılım açığı için sosyal medyadan doğrudan çağrı yapması çok nadir görülen bir durum. Takaichi, ayrıntılı teknik bilgi için ülkenin siber güvenlikten sorumlu kurumu Ulusal Siber Koordinasyon Ofisi'nin (国家サイバー統括室) X hesabını gösterdi. Japon basınına konuşan yazılımcılar, çağrının özellikle yöneticilerin riski ciddiye almasını sağladığını söyledi. Japonya'da kreş sistemleri ve bazı çevrim içi oyunlar gibi hizmetler önlem amacıyla geçici olarak kapatıldı.
Siber Güvenlik Başkanlığı ne açıkladı? Türkiye'de durum
Türkiye'de Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim gecesi yaptığı açıklamada PHP2Shell'e karşı ulusal düzeyde önleyici çalışma başlattığını duyurdu. Başkanlığın açıkladığı adımlar şöyle:
- Olası riskleri erken görmek için ulusal ölçekte güvenlik taraması başlatıldı.
- Kamu kurumlarına ve kritik altyapılara Siber Olaylara Müdahale Ekipleri (SOME) iletişim platformu üzerinden acil bildirim gönderildi, teknik ve idari önlemler iletildi.
- Kurumlardan internete açık sistemlerini gözden geçirmeleri, güncellemeleri gecikmeden uygulamaları ve gereksiz dış erişimi kısıtlamaları istendi.
Başkanlık, açıkların başarıyla istismar edilmesi durumunda PHP tabanlı uygulamaların çalıştığı sistemlerde yetkisiz kod çalıştırma riski bulunduğunu vurguladı. Açıklamada Türkiye'de doğrulanmış bir saldırı ya da ihlal sayısı paylaşılmadı. Ayrıntılı bildirim, Başkanlığın sitesinde TR-26-1372 numarasıyla yayımlandı.
Dünyada hangi kurumlar uyardı, hangi siteler kapandı?
Uyarı tek bir ülkeyle sınırlı kalmadı. 21 ve 22 Ekim boyunca öne çıkan tepkiler şunlar:
| Ülke / kurum | Ne yaptı? |
|---|---|
| ABD — CISA, NSA, FBI siber birimi | Acil güncelleme çağrısı yaptı |
| İngiltere — NCSC | Kurumlara uyarı yayımladı |
| AB — CERT-EU | Yama uygulayamayanlara uygulamaları internetten ayırmayı önerdi |
| Almanya — BSI | Durumu "3 / Turuncu" seviyesinde değerlendirdi |
| Hollanda | DigiD (e-Devlet benzeri kimlik sistemi) ve meclis siteleri geçici olarak kapatıldı |
| Belçika | Flaman hükümetinin siteleri ve bazı hastane sistemleri önlem amaçlı kapatıldı |
| Fransa, Finlandiya, Danimarka | Valilik siteleri ve bazı kamu hizmetleri geçici olarak kapatıldı |
| Avustralya | Siber güvenlik merkezinin kendi sitesi cyber.gov.au etkilenen siteler arasında |
| Singapur — CSA | Tüm PHP sürümleri için uyarı yayımladı |
Kaç site hacklendi?
Kısa cevap: Henüz kimse doğrulanmış bir sayı açıklamadı. 22 Ekim sabahı itibarıyla durum şöyle:
- Saldırı girişimleri başladı. Güvenlik firması Hadrian, açığın 21 Ekim'de, yama yayımlanmadan saatler önce "geniş çapta" istismar edildiğini gördüğünü bildirdi. watchTowr, Patchstack ve Cloudflare da sensörlerine ve korudukları sitelere saldırı girişimleri geldiğini açıkladı. Cloudflare, korumayı açıklar duyurulmadan 9 saat önce devreye almıştı.
- Başarılı saldırı sayısı belirsiz. watchTowr ilk girişimlerde başarılı bir ele geçirme görmediğini söyledi. Firmalar etkilenen kurumların adını ve sayısını paylaşmıyor. Kamu sitelerinin kapatılması da şimdilik saldırı sonucu değil, önlem amaçlı.
- Risk altındaki sunucu sayısı çok yüksek. Palo Alto Networks'ün Unit 42 ekibi, internete açık ve potansiyel olarak savunmasız 22,6 milyonun üzerinde PHP kurulumu tespit etti.
Saldırı kodunun internette dolaştığı düşünülürse, güncellenmemiş sitelerin ilerleyen günlerde ele geçirildiğine dair haberlerin artması sürpriz olmaz. Yeni bilgi geldikçe bu haberi güncelleyeceğiz.
Hangi PHP sürümüne geçmeli?
| Kullandığınız sürüm | Geçmeniz gereken güvenli sürüm |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 7.4, 8.0, 8.1 | Resmi sürüm yok. PHP ekibi yalnızca kaynak kod düzeltmesi yayımladı; desteklenen bir sürüme geçmek gerekiyor |
| PHP 7.3 ve öncesi | Düzeltme yok; acilen yükseltin |
Site sahipleri ve sıradan kullanıcılar ne yapmalı?
Sitesi olanlar:
- Sürümünüzü kontrol edin. Hosting panelinizde (cPanel, Plesk vb.) PHP sürümünü görebilirsiniz. Paylaşımlı hosting kullanıyorsanız firmanıza güncellemeyi yapıp yapmadığını sorun.
- Hemen güncelleyin. Yukarıdaki tablodaki sürümlerden birine geçin. Hemen yapamıyorsanız Japonya Başbakanı'nın ve CERT-EU'nun önerdiği gibi siteyi geçici olarak kapatmak ya da önüne Cloudflare gibi bir web uygulama güvenlik duvarı koymak riski azaltır.
- Güncelledikten sonra iz arayın. Sunucu kayıtlarını saklayın, 20 Ekim'den bu yana sitede eklenen tanımadığınız dosyaları ve yönetici hesaplarını kontrol edin. Yama, önceden yerleştirilmiş bir arka kapıyı kaldırmaz.
- WordPress de güncel olsun. Bu açık PHP'de, ama eski eklentiler riski artırıyor. Son WordPress 7.1.2 güncellemesine ve Elementor açığına dair haberlerimize de göz atabilirsiniz.
Sıradan kullanıcılar: Kendi telefonunuza ya da bilgisayarınıza bir şey yüklemeniz gerekmiyor; açık sunucuları ilgilendiriyor. Bazı sitelere birkaç saat erişememeniz bu yüzden normal. Ancak sık kullandığınız bir sitede beklenmedik yönlendirme, indirme ya da tekrar tekrar şifre isteyen bir pencere görürseniz sayfayı kapatın ve bilgilerinizi girmeyin.
Sık sorulan sorular
PHP2Shell nedir?
PHP programlama dilinin çekirdeğinde bulunan iki kritik güvenlik açığının (CVE-2026-109618 ve CVE-2026-109619) ortak adı. Saldırganın giriş yapmadan sunucuda kod çalıştırmasına izin veriyor.
Hangi siteler etkileniyor?
PHP 5.4 ve sonrasını kullanan, güncellenmemiş her site risk altında. WordPress, Drupal ve Joomla siteleri de buna dahil.
Güncelleme yayımlandı mı?
Evet. 21 Ekim 2026'da PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri yayımlandı.
Türkiye'de hacklenen site var mı?
Siber Güvenlik Başkanlığı ulusal tarama başlattı ama doğrulanmış bir ihlal sayısı açıklamadı. Dünya genelinde de saldırı girişimleri raporlandı, kesin bir "hacklenen site" sayısı henüz yok.
Ziyaretçi olarak bir şey yapmam gerekiyor mu?
Hayır, cihazınızda güncellemeniz gereken bir şey yok. Yalnızca şüpheli yönlendirme ve indirmelere karşı dikkatli olun.