Belçikalı güvenlik araştırmacısı Quentin Kaiser, Broadcom çipli çok sayıda modem ve router'ı etkileyen WPSplinter adlı bir güvenlik açığını 16 Ekim'de Paris'teki Hexacon konferansında kamuya açıkladı. Açık, kablosuz ağa kolay bağlanmayı sağlayan WPS (Wi-Fi Protected Setup) özelliğinin Broadcom tarafından yazılan kodunda bulunuyor ve araştırmacıya göre en az 2010'dan beri cihazlarda duruyor. Asıl sorun ise şu: Broadcom açığa resmi bir CVE numarası vermeyi reddediyor ve eski çiplerin bir kısmı için düzeltme beklenmiyor.
WPSplinter nedir, neden tehlikeli?
WPS, kullanıcının uzun Wi-Fi şifresini yazmak yerine modemdeki bir düğmeye basarak ya da PIN girerek bağlanmasını sağlayan eski bir kolaylık özelliği. Kaiser'in bulgusuna göre Broadcom'un bu özellik için geliştirdiği kod, gelen WPS mesajlarını birleştirirken boyut sınırını düzgün denetlemiyor.
Pratikteki sonucu ciddi: Saldırganın ağın şifresini bilmesi ya da WPS eşleştirmesini tamamlaması gerekmiyor. Wi-Fi menzilinde olması yetiyor. Araştırmacı bu yolla cihazda root (en yüksek) yetkisiyle kod çalıştırılabildiğini ve Wi-Fi şifresinin cihazdan okunabildiğini gösterdi. Saldırının teknik ayrıntılarını, istismarı kolaylaştırmamak için burada vermiyoruz.
Ele geçirilen bir modem, evdeki tüm trafiğin geçtiği nokta olduğu için saldırgana ağdaki diğer cihazlara uzanma, trafiği izleme ya da modemi kalıcı bir arka kapı gibi kullanma fırsatı verebilir.
Hangi modem ve router'lar etkileniyor?
Açık marka değil çip düzeyinde olduğu için etkilenen cihazların tam listesi yok. Araştırmacının yayımladığı bilgilere göre durum şöyle:
| Çip ailesi | İşletim sistemi | Düzeltme durumu |
|---|---|---|
| BCM3380, BCM3383, BCM33834 | eCos | Broadcom'a göre düzeltilemez, cihaz değişimi gerekir |
| BCM3390, BCM63xx, BCM65xx, BCM68xx | Linux | Üretici güncellemesiyle düzeltilebilir |
Kaiser'in etkilenen cihaz listesinde Cisco'nun küçük işletme router ve erişim noktaları (RV ve WAP serileri), TP-Link'in bazı Archer ve VR modelleri, Huawei'nin B310/B315 gibi mobil modemleri, Deutsche Telekom'un bazı Speedport modelleri ve ARRIS SURFboard bulunuyor. Liste bunlarla sınırlı değil: Netgear, Sagemcom, Zyxel, ZTE, Nokia, Tenda, Sercomm, Askey ve Arcadyan gibi üreticilerin Broadcom tabanlı cihazları da anılıyor. Araştırmacının sahada doğruladığı örnekler ise Belçikalı İSS'lerin modemleri: Proximus'un Sagemcom üretimi BBOX 3V+'ı, VOO'nun Netgear ve Technicolor modelleri ve Orange Belçika'nın Askey TCG3000'i.
Broadcom neden yama yayımlamıyor?
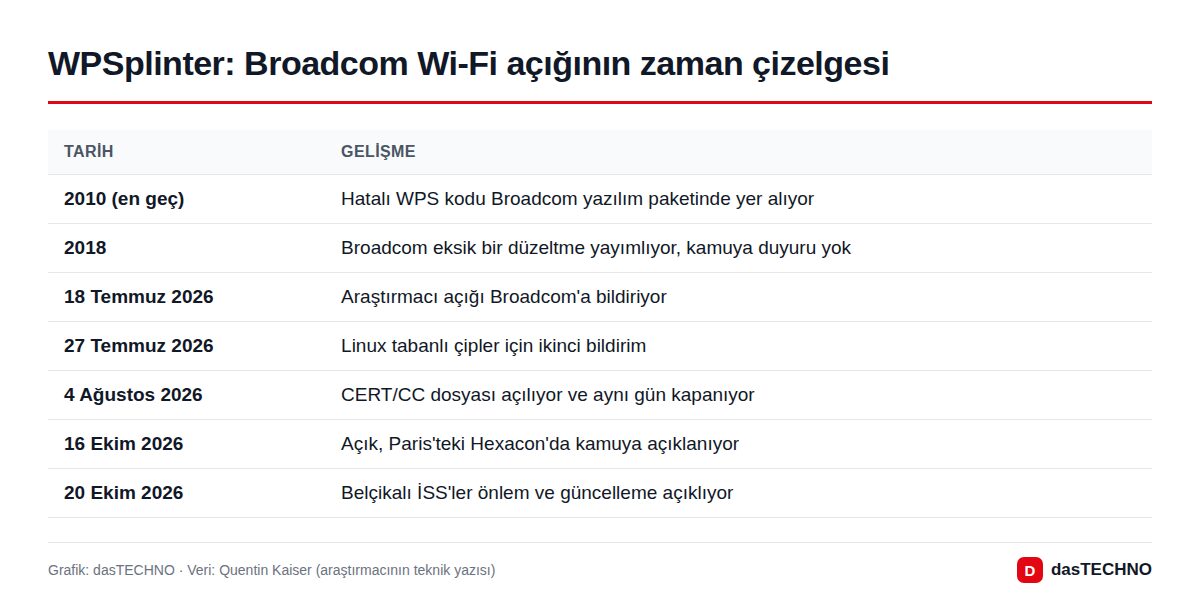
Kaiser açığı 18 Temmuz'da Broadcom'a bildirdi, Linux tabanlı çipler için 27 Temmuz'da ikinci bir rapor gönderdi. Şirketin yanıtı, hatayı 2018'den beri bildiği ve o yıl bir düzeltme yayımladığı yönündeydi. Araştırmacıya göre bu düzeltme sessizce dağıtıldı ve sorunu tamamen çözmedi. Broadcom ayrıca eski WPS bileşeninin 2018'den itibaren yerini başka bir yazılıma bıraktığını, eski kodun destek süresinin dışında kaldığını söylüyor.
Açığa takip numarası verilmesi için CERT/CC'ye yapılan başvuru da 4 Ağustos'ta açılıp aynı gün kapandı. Gerekçe, Broadcom'un kendi ürünleri için CVE atama yetkisine sahip olması ve bunu kullanmak istememesi. CVE olmayınca birçok kurumun kullandığı güvenlik tarayıcıları açığı listelemiyor, üreticilerin güncelleme yapma baskısı da azalıyor.
Bu ne anlama geliyor? Türkiye'deki kullanıcılar için durum
Türkiye'de hangi İSS modemlerinin etkilendiği netleşmedi. Kaynaklarda Türk operatörlerine dair bir bilgi yok. Ancak listede geçen markaların (TP-Link, Huawei, ZTE, Zyxel gibi) Türkiye'de de yaygın kullanıldığını hatırlatmakta fayda var. Bir cihazın etkilenip etkilenmediği model, çip ve yazılım sürümüne göre değişiyor; yalnızca marka adına bakarak karar vermek doğru değil.
Belçika'da operatörler harekete geçti: Proximus, 24 saat içinde kendi modem filosunda WPS'i kapattı; Orange Belçika da aynı adımı değerlendiriyor. Kalıcı güncellemelerin dağıtımının haftalar sürmesi bekleniyor.
Kendinizi nasıl korursunuz?
- WPS'i kapatın, ama yeterli saymayın. Araştırmacı, ayardaki bir düğmenin hatalı kodu tamamen devre dışı bırakmayabileceği uyarısını yapıyor. Yine de saldırı yüzeyini azaltmak için mantıklı bir adım.
- Modem yazılımını güncelleyin. İSS'nizin verdiği modemi kullanıyorsanız müşteri hizmetlerine model adını ve güncelleme durumunu sorun.
- Çok eski cihazları değiştirin. Özellikle eCos tabanlı kablo modemler için düzeltme yok. Yeni bir modem seçerken fiber ve VDSL farklarına ve Wi-Fi kurulum ipuçlarına göz atabilirsiniz.
Kaiser, teknik bilgisi olan kullanıcılar ve kurumlar için cihaz yazılımını tarayan kurallar ve havadan tespit betikleri de yayımladı.
Arka plan: Router'lar neden hedefte?
Ev ve küçük işletme router'ları uzun süre güncellenmeden kaldıkları için saldırganların gözdesi. Son haftalarda MikroTik cihazlarındaki açıkların saldırılarda kullanılması da bunu gösterdi. WPSplinter'ı farklı kılan, sorunun tek bir markada değil, onlarca markanın kullandığı ortak bir yazılım paketinde olması ve kaynağındaki şirketin çözüm sözü vermemesi.
Sık sorulan sorular
WPSplinter açığı için şifre gerekiyor mu?
Hayır. Araştırmacıya göre saldırganın Wi-Fi şifresini bilmesi gerekmiyor; kablosuz menzilde olması yetiyor.
WPS'i kapatmak açığı kapatır mı?
Tam olarak değil. WPS'i kapatmak riski azaltabilir, ama araştırmacı ayarın hatalı kodu tamamen devre dışı bırakmayabileceğini söylüyor.
Modemimin etkilenip etkilenmediğini nasıl anlarım?
Resmi bir tam liste yok. Modem modelinizi ve yazılım sürümünüzü öğrenip üreticiye ya da İSS'nize sormanız en güvenli yol.
Açık şu anda saldırılarda kullanılıyor mu?
Araştırmacının yayımladığı bilgilerde gerçek saldırılarda kullanıldığına dair bir tespit yer almıyor.
Kapak görseli: Morn, Wikimedia Commons, CC BY-SA 3.0.