Windows kullanıyorsanız bugün bilgisayarınızı güncellemek için iyi bir gün. Microsoft, her ayın ikinci salısı yayımladığı Patch Tuesday paketinin Ekim 2026 sürümünde 1.400'ü aşkın güvenlik açığını kapattı. Şirketin tarihindeki en büyük güvenlik güncellemesi bu. Açıklardan biri, Windows Shell'deki CVE-2026-96951, Microsoft'a göre güncelleme çıkmadan önce saldırganlar tarafından kullanılıyordu.
Kaç açık kapatıldı, neden bu kadar çok?
Güvenlik sitelerinin sayımları küçük bir farkla ayrışıyor: BleepingComputer 1.411, The Hacker News 1.413 açık sayıyor. Hangisi alınırsa alınsın, The Hacker News'e göre Eylül 2026'da yaklaşık 974 açıkla kırılan önceki rekor rahatça geçilmiş durumda. Microsoft bu yıl toplamda 4.000'den fazla açığı kapatmış oldu.
Bu sayıya ayın başında Azure, Exchange Server ve diğer ürünlerde ayrıca kapatılan 348 açık dahil değil. Microsoft artışı, kendi ürünlerindeki açıkları bulup düzeltmek için yapay zekâ platformlarını kullanmasına bağlıyor. Yani yazılımlar birden daha kötü hale gelmedi; açıklar artık çok daha hızlı bulunuyor.
Hangi ürünler etkileniyor?
The Hacker News'in dökümüne göre açıkların büyük bölümü Windows'ta:
| Ürün | Açık sayısı |
|---|---|
| Windows | 1.102 |
| Office | 134 |
| Geliştirici araçları (.NET, Visual Studio vb.) | 61 |
| SharePoint Server | 36 |
| SQL Server | 22 |
Türlere bakınca ilk sırada yetki yükseltme var. Bu tür açıklar, sisteme bir şekilde sızmış bir saldırganın yönetici haklarına ulaşmasını sağlıyor. İkinci sırada, dışarıdan kod çalıştırmaya imkân veren uzaktan kod çalıştırma açıkları geliyor.
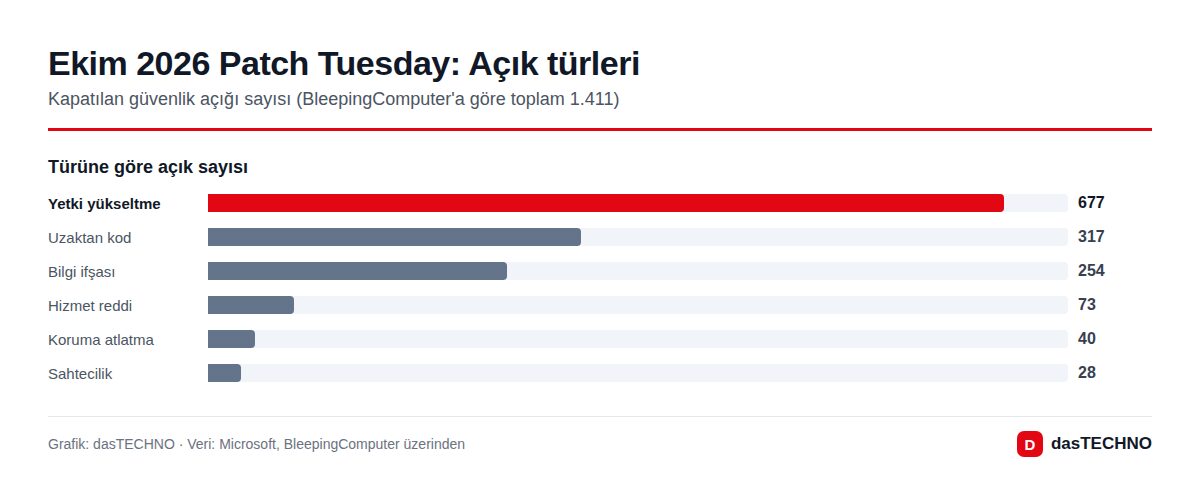
Microsoft 70 açığı en yüksek seviye olan "kritik" olarak işaretledi; bunların 57'si uzaktan kod çalıştırma açığı.
Saldırıda kullanılan açık ne yapıyor?
Ekim paketinde üç sıfırıncı gün (zero-day) açığı var. Bunlardan yalnız biri aktif olarak istismar edildi:
| CVE | Bileşen | Etkisi | CVSS | Durum |
|---|---|---|---|---|
| CVE-2026-96951 | Windows Shell | Mark of the Web korumasını atlatma | 8,8 | Saldırılarda kullanıldı |
| CVE-2026-108398 | .NET Framework | WDAC uygulama denetimini atlatma | 8,8 | Önceden kamuya açıklanmıştı |
| CVE-2026-92707 | MessagePack-CSharp | Hizmet reddi (DoS) | 5,3 | Önceden kamuya açıklanmıştı |
Mark of the Web, Windows'un internetten indirilen ya da e-posta ekinden gelen dosyalara koyduğu bir etiket. Bu etiket sayesinde SmartScreen uyarı veriyor, Office belgeleri "Korumalı Görünüm"de açılıyor ve makrolar engelleniyor. CVE-2026-96951 bu etiketi işlevsiz bırakabildiği için, kötü amaçlı bir dosya hiçbir uyarı çıkmadan açılabiliyor. Microsoft saldırıların kim tarafından ve kimlere yapıldığını açıklamadı. The Hacker News'e göre ABD siber güvenlik ajansı CISA, açığı aktif istismar edilenler listesine ekledi ve federal kurumlara 16 Ekim'e kadar yama süresi verdi.
.NET Framework'teki açığı Google Project Zero'dan James Forshaw bildirdi. Bu açık daha çok şirketlerin hangi programların çalışabileceğini belirlediği WDAC sistemini ilgilendiriyor; ev kullanıcısı için öncelik Windows Shell açığında.
Bu ne anlama geliyor? Hemen yapmanız gerekenler
Türkiye'de de en yaygın saldırı yolu, sahte kargo, fatura ya da e-Devlet bildirimi kılığına girmiş e-postalar ve ekleri. Mark of the Web korumasının atlatılabilmesi, tam da bu tür eklerin uyarısız açılması demek. O yüzden:
- Windows'u güncelleyin: Ayarlar → Windows Update → Güncellemeleri denetle. BleepingComputer'a göre Windows 11 için KB5127648 ve KB5126653, genişletilmiş destek (ESU) kapsamındaki Windows 10 için KB5126657 paketleri yayımlandı.
- Yeniden başlatın: Yamaların çoğu ancak yeniden başlatmadan sonra devreye giriyor.
- Office'i kontrol edin: Dosya → Hesap → Güncelleştirme Seçenekleri → Şimdi Güncelleştir. Office 2021'in desteği 13 Ekim'de sona erdi, bu sürüm artık yama almıyor.
- Eklere dikkat: Tüm cihazlar güncellenene kadar beklemediğiniz ZIP, ISO ve kısayol dosyalarını açmayın.
Şirketlerde ise Windows Shell yamasının ilk dağıtım dalgasına alınması, WDAC kullananların .NET güncellemesini de öne çekmesi gerekiyor. Bu kadar büyük paketlerde küçük bir pilot grupla başlamak mantıklı; Eylül güncellemesi de Dosya Geçmişi yedeklerinde soruna yol açmıştı.
Arka plan: Yama sayıları neden katlanıyor?
Yapay zekâ destekli kod taraması hem savunma hem saldırı tarafında hızlanıyor. Zero Day Initiative'den Dustin Childs durumu şöyle özetliyor: "Tek bir güncellemede yüzlerce CVE eskiden istisnaydı, artık olağan hâle geldi." Microsoft son haftalarda Defender'daki BigDiskBuster açığıyla da gündemdeydi. Kullanıcı açısından tek gerçek savunma, otomatik güncellemeleri açık tutmak.
Sık sorulan sorular
Ev kullanıcısı olarak bir şey yapmam gerekiyor mu?
Evet: Windows Update'i çalıştırıp bilgisayarı yeniden başlatmanız yeterli. Varsayılan ayarlarda Windows güncellemeleri birkaç gün içinde kendisi de kurar.
CVE-2026-96951 Türkiye'de kullanıldı mı?
Microsoft saldırıların hedefleri ya da ülkeleri hakkında bilgi vermedi. Bilinen tek şey açığın aktif olarak istismar edildiği; bu yüzden ayrıntı beklemeden güncellemek gerekiyor.
Açık sayısı 1.411 mi, 1.413 mü?
İki rakam da farklı güvenlik sitelerinin sayımından geliyor. Pratikte fark önemli değil; önemli olan güncellemenin kurulması.
Windows 10 bu güncellemeyi alıyor mu?
Yalnız genişletilmiş güvenlik güncellemeleri (ESU) programına katılan Windows 10 cihazlar alıyor. Onlar için KB5126657 yayımlandı.