Microsoft hat am Dienstagabend (13. Oktober 2026) den größten Patchday seiner Geschichte veröffentlicht. Je nach Zählung schließen die Oktober-Updates zwischen 1.411 und 1.413 Sicherheitslücken in Windows, Office, SQL Server und weiteren Produkten. Besonders dringend ist eine Lücke in der Windows Shell (CVE-2026-96951): Sie wird laut Microsoft bereits für Angriffe genutzt. Wer Windows privat oder im Unternehmen einsetzt, sollte die Updates zeitnah einspielen.
Was ist an diesem Patchday anders?
Die schiere Menge. Laut The Hacker News lag der bisherige Höchstwert erst im September 2026 bei rund 974 Lücken. Im Oktober kommt Microsoft nun auf fast die anderthalbfache Zahl. Seit Januar hat der Konzern damit laut demselben Bericht mehr als 4.000 CVEs behoben.
Die beiden großen Fachportale nennen leicht unterschiedliche Summen: BleepingComputer zählt 1.411 Lücken, The Hacker News 1.413. Solche kleinen Abweichungen sind bei großen Patchdays üblich, etwa wenn Einträge nachträglich ergänzt werden. Zusätzlich hatte Microsoft laut BleepingComputer schon Anfang Oktober 348 Lücken in Azure, Exchange Server und anderen Diensten geschlossen, die in der Patchday-Zahl nicht enthalten sind.
Als Grund für den Anstieg nennt Microsoft den Einsatz von KI-Plattformen, mit denen das Unternehmen Schwachstellen in den eigenen Produkten schneller findet und behebt. Dustin Childs von der Zero Day Initiative ordnet das so ein: „Hundreds of CVEs in a single release used to be the exception; now it's the baseline.“
Wo stecken die Lücken?
Der Löwenanteil betrifft Windows. Die folgende Aufteilung stammt aus der Auswertung von The Hacker News:
| Produktbereich | Anzahl Lücken |
|---|---|
| Windows | 1.102 |
| Office | 134 |
| Entwicklerwerkzeuge (u. a. .NET, Visual Studio) | 61 |
| SharePoint Server | 36 |
| SQL Server | 22 |
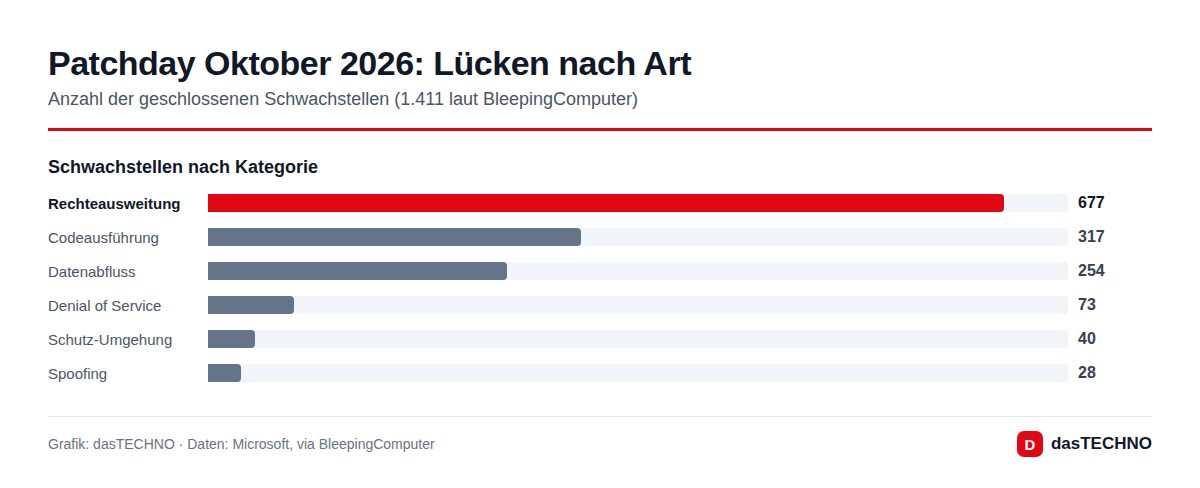
Nach Art der Schwachstelle dominiert die Rechteausweitung: Ein Angreifer, der schon einen Fuß im System hat, kann sich damit Administrator- oder Systemrechte verschaffen. An zweiter Stelle folgt die Remotecodeausführung, also das Einschleusen fremden Codes.
70 Lücken bewertet Microsoft als „kritisch“, die höchste Stufe. 57 davon erlauben Remotecodeausführung.
Die drei Zero-Day-Lücken im Überblick
Als Zero-Day gilt eine Lücke, die vor dem Update bereits ausgenutzt wurde oder öffentlich bekannt war. Im Oktober sind es drei:
| CVE | Komponente | Art | CVSS | Status |
|---|---|---|---|---|
| CVE-2026-96951 | Windows Shell | Umgehung von „Mark of the Web“ | 8,8 | aktiv ausgenutzt |
| CVE-2026-108398 | .NET Framework | Umgehung von WDAC | 8,8 | vorab öffentlich bekannt |
| CVE-2026-92707 | MessagePack-CSharp | Denial of Service | 5,3 | vorab öffentlich bekannt |
CVE-2026-96951 ist die wichtigste. „Mark of the Web“ ist die Markierung, die Windows an Dateien aus dem Internet oder aus E-Mail-Anhängen hängt. Sie sorgt dafür, dass SmartScreen warnt und Office Makros blockiert oder Dokumente in der geschützten Ansicht öffnet. Greift die Markierung nicht, fehlt eine wichtige Hürde gegen präparierte Downloads. Wer die Angriffe durchführt und wie genau, hat Microsoft nicht veröffentlicht. Die US-Cybersicherheitsbehörde CISA hat die Lücke laut The Hacker News in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen; US-Bundesbehörden müssen bis zum 16. Oktober patchen.
CVE-2026-108398 hat James Forshaw von Googles Project Zero gemeldet. Über sie lässt sich die Anwendungssteuerung Windows Defender Application Control (WDAC) umgehen, mit der vor allem Unternehmen festlegen, welche Programme starten dürfen. Für Privatanwender ist sie weniger relevant, für IT-Abteilungen dagegen sehr.
Was Sie jetzt tun sollten
- Windows Update starten: Einstellungen → Windows Update → Nach Updates suchen. Die Oktober-Pakete tragen laut BleepingComputer unter anderem die Nummern KB5127648 und KB5126653 (Windows 11) sowie KB5126657 (Windows 10 mit erweitertem Support, ESU).
- Neustart nicht aufschieben: Viele Korrekturen greifen erst nach dem Neustart.
- Office mitprüfen: Office aus dem Microsoft Store oder Microsoft 365 aktualisiert sich meist selbst. Bei älteren Installationen hilft Datei → Konto → Updateoptionen → Jetzt aktualisieren. Beachten Sie, dass Office 2021 seit dem 13. Oktober keine Updates mehr erhält.
- Vorsicht bei Anhängen: Bis alle Geräte gepatcht sind, sollten Sie unerwartete ZIP-, ISO- oder Verknüpfungsdateien aus E-Mails besonders kritisch prüfen.
Für Unternehmen gilt: Die Windows-Shell-Lücke sollte in die erste Rollout-Welle. Wer WDAC nutzt, priorisiert außerdem das .NET-Update. Bei der Masse an Korrekturen lohnt ein kurzer Pilotbetrieb, denn auch der September-Patchday hatte Nebenwirkungen beim Dateiversionsverlauf.
Warum die Zahlen weiter steigen dürften
Microsoft ist nicht allein: Viele Hersteller lassen ihren Code inzwischen von KI-Systemen durchsuchen. Das bringt mehr Funde, aber auch mehr Update-Last für Administratoren. Gleichzeitig nutzen Angreifer dieselben Werkzeuge, um Lücken schneller zu finden und auszunutzen. Zuletzt hatte Microsoft etwa außerplanmäßig eine Exchange-Lücke (CVE-2026-96940) geschlossen. Für Anwender bleibt die einfachste Regel die wichtigste: automatische Updates eingeschaltet lassen.
Häufige Fragen
Muss ich als Privatnutzer etwas tun?
Ja, aber wenig: Windows Update ausführen und neu starten. Bei Standard-Einstellungen installiert Windows die Updates ohnehin innerhalb weniger Tage selbst.
Wird CVE-2026-96951 auch in Deutschland ausgenutzt?
Microsoft nennt keine Länder oder Ziele. Bekannt ist nur, dass die Lücke bereits angegriffen wird. Deshalb sollten Sie nicht auf weitere Details warten.
Sind es nun 1.411 oder 1.413 Lücken?
Beide Zahlen kursieren. Sie stammen aus den Auswertungen von BleepingComputer und The Hacker News. Für die Praxis spielt die Differenz keine Rolle.
Bekommt Windows 10 die Updates noch?
Nur Geräte, die am Programm für erweiterte Sicherheitsupdates (ESU) teilnehmen. Für sie ist das Paket KB5126657 erschienen.