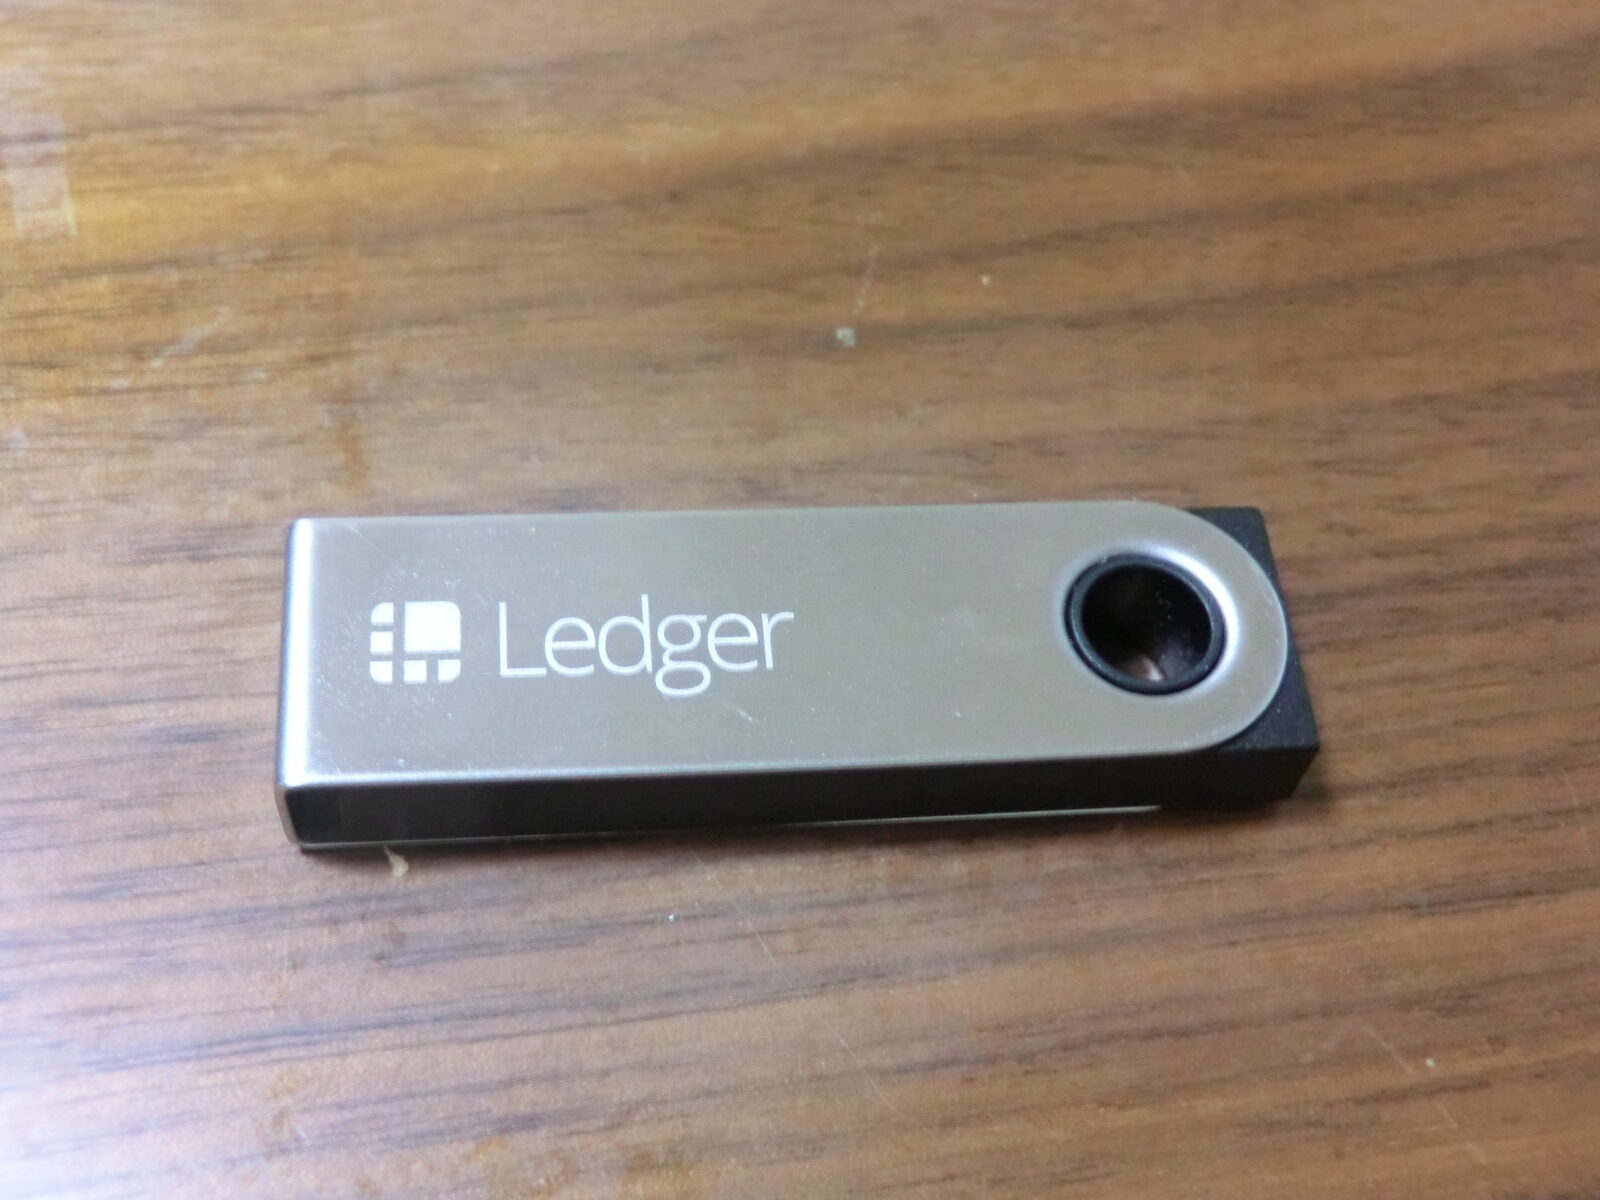
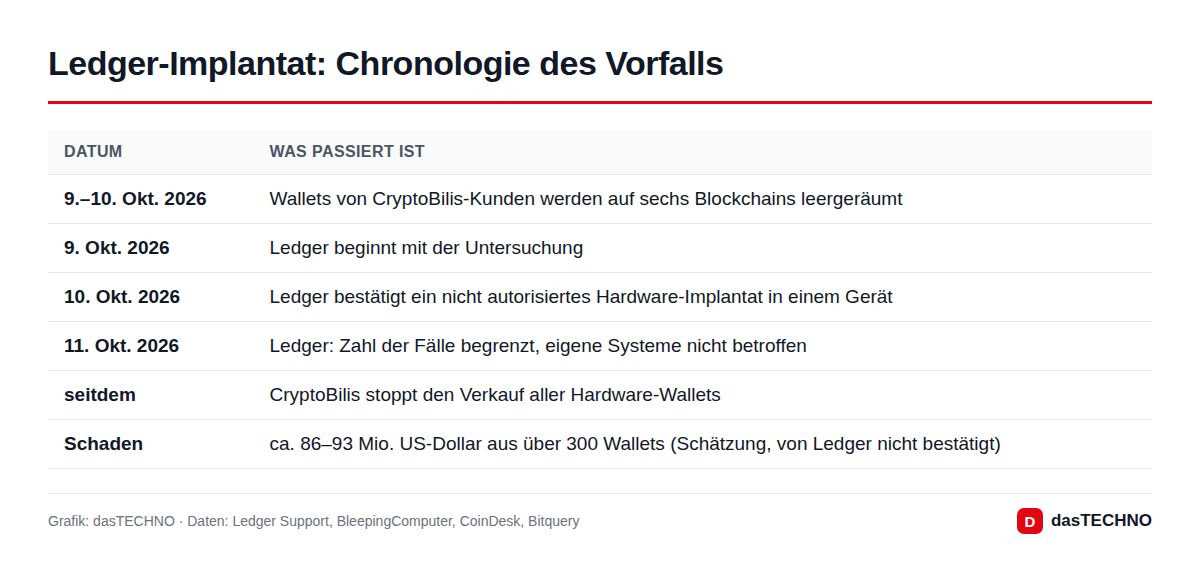
Der französische Hersteller Ledger hat bestätigt, dass in mindestens einem seiner Hardware-Wallets ein fremdes Bauteil steckte, das dort nicht hingehört. Das manipulierte Gerät wurde über CryptoBilis verkauft, einen Wiederverkäufer, der in Indonesien, Malaysia und auf den Philippinen aktiv ist. Kunden dieses Händlers haben am 9. und 10. Oktober 2026 Kryptowerte im Wert von schätzungsweise 86 bis 93 Millionen US-Dollar verloren.
Die Bestätigung kam am 10. Oktober über den offiziellen Ledger-Support. Sinngemäß heißt es dort, eines der Geräte betroffener Nutzer habe ein „nicht autorisiertes Hardware-Implantat“ enthalten. Für Käufer in Deutschland ist der Fall kein direkter Grund zur Panik, aber eine deutliche Erinnerung daran, wo man ein Wallet kaufen sollte.
Was genau ist passiert?
Hardware-Wallets gelten als die sicherste Art, Kryptowährungen selbst zu verwahren. Der private Schlüssel bleibt im Gerät, und die 24 Wörter der Wiederherstellungsphrase (Seed) erscheinen nur einmal bei der Einrichtung auf dem kleinen Display. Genau an diesem Moment setzten die Angreifer an.
Nach Analysen, über die BleepingComputer und andere Fachmedien berichten, war in den präparierten Geräten eine zusätzliche Platine verbaut. Sie trug einen Mikrocontroller, ein LTE-Mobilfunkmodul und eine winzige eSIM. Das Bauteil konnte nach diesen Berichten mitlesen, was das Wallet auf dem Bildschirm anzeigt und welche Tasten gedrückt werden. So gelangte es an die Seed-Phrase und funkte sie über das Mobilfunknetz an die Täter. Ein Umweg über den Computer oder das Smartphone des Opfers war dafür nicht nötig.
Platz für die Elektronik schufen die Manipulatoren offenbar, indem sie den Akku durch eine kleinere Zelle ersetzten oder das Bauteil hinter dem Display unterbrachten. Sauber verlötet war die Platine von außen nicht zu erkennen; als mögliches Indiz nennen Analysten einen dünnen Antennendraht entlang des Gehäuserands.
Wie hoch ist der Schaden?
Eine offizielle Summe nennt Ledger nicht und spricht lediglich von einer „begrenzten“ Zahl betroffener Geräte. Die bekannten Zahlen stammen von Blockchain-Analysten: Das Analysehaus Bitquery kommt auf rund 92,9 Millionen Dollar aus 311 Wallets, andere On-Chain-Auswertungen nennen ab 86 Millionen Dollar aus mehr als 300 Wallets. Abgezogen wurden die Werte demnach auf sechs verschiedenen Blockchains. Wie viele Geräte tatsächlich ein Implantat enthielten, ist offen. Bestätigt ist bisher nur ein Exemplar.
Ist Ledger selbst gehackt worden?
Nein, jedenfalls nach heutigem Stand. Ledger betont, dass weder die eigenen Systeme noch der Direktvertrieb kompromittiert wurden. Alle bestätigten Fälle gehen auf Geräte zurück, die über CryptoBilis verkauft wurden. Der Händler hat den Verkauf aller Hardware-Wallets gestoppt, bis die Untersuchung abgeschlossen ist. Ledger kündigte zudem an, seine Vertriebs- und Manipulationsschutz-Prozesse weiter zu überprüfen.
Wo genau die Geräte verändert wurden, also beim Händler, in dessen Lieferkette oder bei einem Zwischenhändler, ist noch nicht geklärt. Für einen Vorsatz des Händlers gibt es bisher keine Belege.
Was bedeutet das für Nutzer in Deutschland?
Wer sein Ledger direkt beim Hersteller oder bei einem offiziellen Händler in Europa gekauft hat, gehört nach allem, was bekannt ist, nicht zum Kreis der Betroffenen. Hinweise auf manipulierte Geräte außerhalb Südostasiens hat Ledger nicht veröffentlicht.
Trotzdem zeigt der Fall eine Schwachstelle, die alle Hersteller betrifft: Die beste Software hilft nicht, wenn die Hardware vor dem Auspacken verändert wurde. Daraus lassen sich ein paar einfache Regeln ableiten:
| Situation | Empfehlung |
|---|---|
| Gerät bei CryptoBilis gekauft, noch nicht eingerichtet | Nicht einrichten (Empfehlung von Ledger) |
| Gerät bei CryptoBilis gekauft, bereits in Gebrauch | Guthaben auf ein direkt bei Ledger gekauftes Gerät mit neuer Seed-Phrase übertragen |
| Gerät von Marktplatz oder Privatverkäufer | Kritisch prüfen; im Zweifel Neugerät aus offizieller Quelle |
| Gerät direkt beim Hersteller gekauft | Laut Ledger nicht betroffen |
| Seed-Phrase mitgeliefert oder vorab notiert | Gerät nicht verwenden: Ein seriöses Wallet erzeugt den Seed immer selbst |
Wichtig ist der Punkt „neue Seed-Phrase“. Wer nur das Gerät tauscht, die alte Phrase aber wieder eingibt, ist nicht geschützt, denn die Angreifer kennen sie bereits. Ähnliche Regeln gelten übrigens für Smartphones und andere sicherheitsrelevante Technik aus zweiter Hand, wie wir im Ratgeber zum Kauf gebrauchter Smartphones erklären.
Vorsicht vor Trittbrettfahrern
Nach Vorfällen wie diesem folgen erfahrungsgemäß Phishing-Wellen: E-Mails, die angeblich von Ledger stammen und zu einem „Sicherheitscheck“ oder „Geräte-Update“ auffordern. Ledger fragt nie nach den 24 Wörtern der Wiederherstellungsphrase. Wer danach gefragt wird, hat es mit Betrügern zu tun. Wie Sie solche Nachrichten erkennen, steht in unserem Ratgeber Phishing erkennen.
Einordnung: Lieferkette als Angriffsziel
Angriffe auf Kryptowerte zielen meist auf Börsen oder Software, wie zuletzt der Hack bei Bitget mit 387,5 Millionen Dollar Schaden. Ein physisch präpariertes Wallet mit eigener Mobilfunkverbindung ist deutlich aufwendiger. Es setzt Zugriff auf Geräte vor dem Verkauf, Elektronik-Know-how und eine Infrastruktur zum Abgreifen der Daten voraus. Dass dieser Aufwand betrieben wurde, zeigt, wie viel Geld inzwischen in solchen Geräten steckt.
Ledger war schon früher Ziel von Angriffen auf die Lieferkette, etwa durch gefälschte Geräte mit präparierter Hardware, die per Post an Kunden gingen. Neu ist diesmal, dass ein Händler mit echten Geräten betroffen ist und die Daten ohne Zutun des Nutzers über Mobilfunk abflossen.
Häufige Fragen
Bin ich betroffen, wenn ich in Deutschland ein Ledger gekauft habe?
Nach bisherigem Stand nicht, sofern Sie das Gerät bei Ledger selbst oder einem offiziellen Händler gekauft haben. Alle bestätigten Fälle betreffen Geräte von CryptoBilis in Südostasien.
Wie viel Geld wurde gestohlen?
Ledger nennt keine Summe. On-Chain-Analysten schätzen 86 bis 93 Millionen US-Dollar aus über 300 Wallets.
Reicht ein Firmware-Update?
Nein. Das Problem ist zusätzliche Hardware im Gehäuse, die eine Software-Aktualisierung nicht entfernt. Betroffene sollen ein neues Gerät mit neuer Seed-Phrase verwenden.
Woran erkenne ich ein manipuliertes Wallet?
Von außen kaum. Kaufen Sie nur aus offizieller Quelle, prüfen Sie die Versiegelung und benutzen Sie niemals ein Gerät, dem eine bereits ausgefüllte Seed-Phrase beiliegt.
Foto: Motokoka, Wikimedia Commons, CC BY-SA 4.0. Dieser Beitrag ist keine Anlageberatung.